

 沐寒


PhpStorm + Phpstudy 设置xdebug详细教程(避开大部分的坑)
前言 其实这篇教程本来是不准备出的,网上已经有很多很多类似的了(真的很烦把同一个东西抄过来抄过去,搜的人半天解决不了问题,很浪费精力的) 可是为什么有准备写这篇重复文章呢,昨天十分钟...
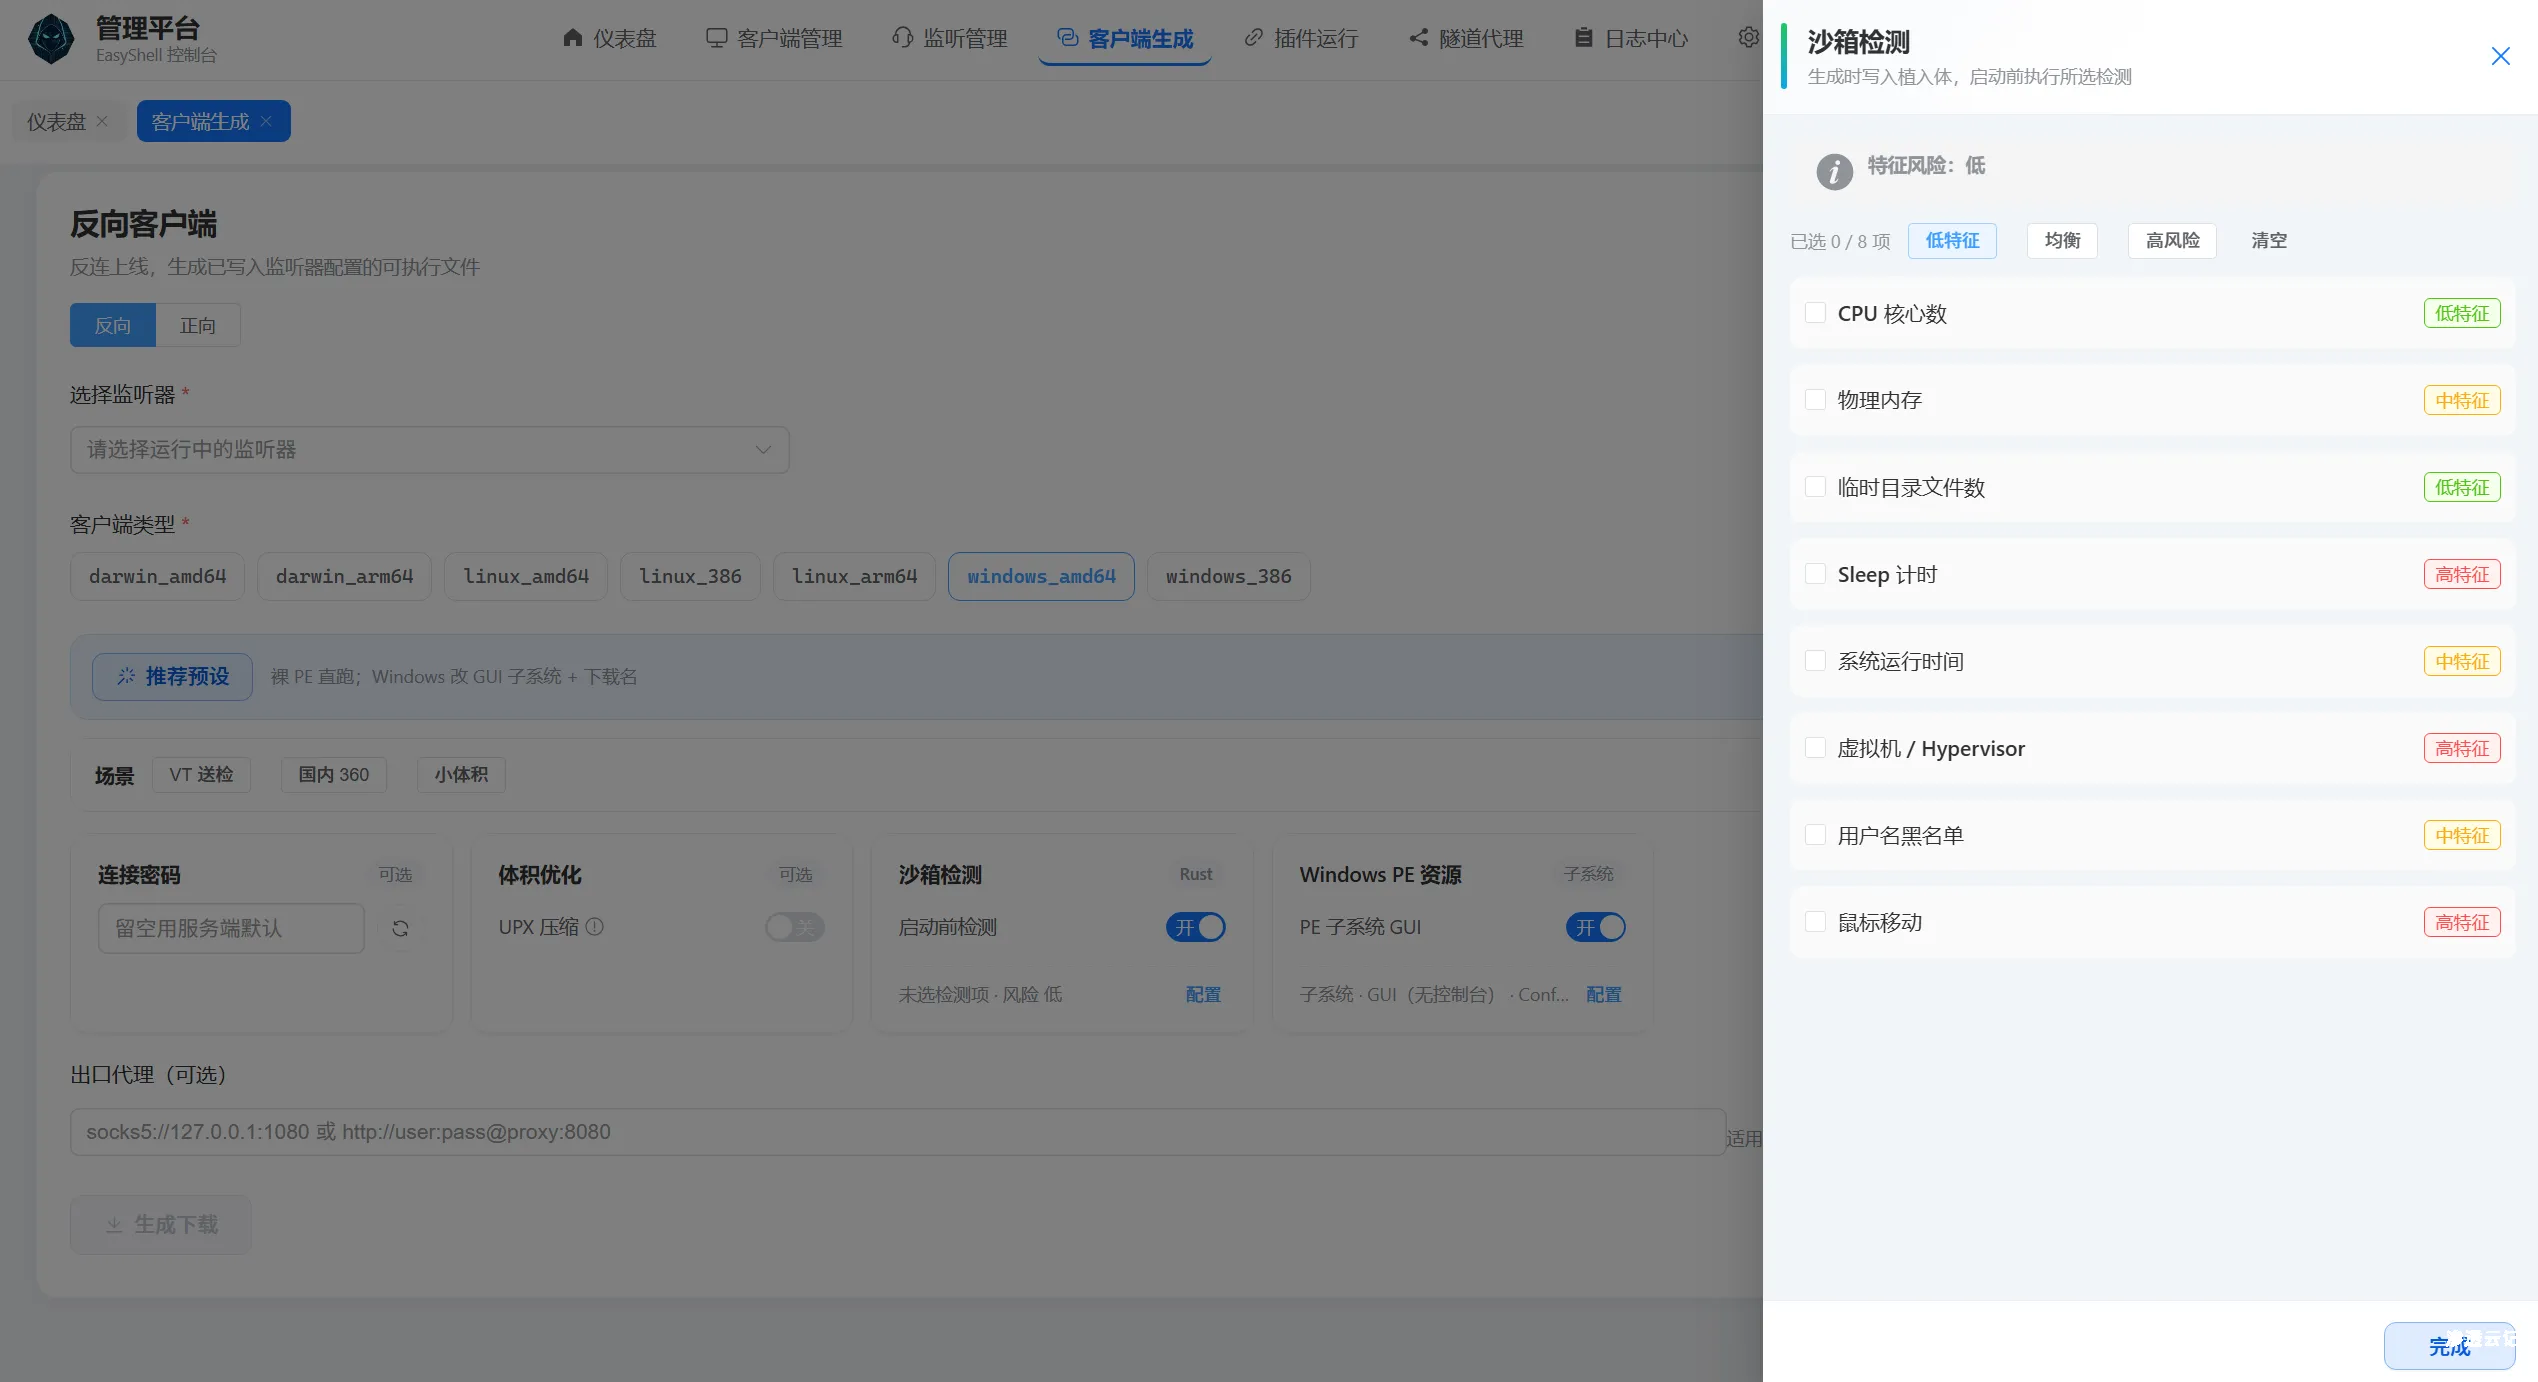
【工具更新】EasyShell v1.8版本更新,重构客户端,减小体积的同时增强免杀效果
前言 经过仔细思考,还是使用rust将客户端进行完整重构了一般,现在构建文件由原来的go(win)的10m压缩至2m,upx压缩之后只有700kb,虽然比不上完全由c/c#实现的客户端吧,但是也还是可以接受...
-Struts2-061 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-061 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
Python反编译pyinstaller打包的exe文件 (未加密篇)
前言 该篇文章只是用来作为自己的笔记小计,并没有很详细的书写各种过程,如果想要仔细学习的可以参考文末的教程 反编译工具 这里直接使用pyinstxtractor,项目地址:http://github.com/extreme...

【SRC技巧】优雅地进行XSS绕过
1. 前端过滤 burp抓包改包绕过 2. 双写绕过 <scri<script>pt>alert(111)</scri<script>pt> 3. 事件绕过 如:onclick,onmousemove事件 onmouseover='alert('yyds')' 4. 大小写绕过 ...
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
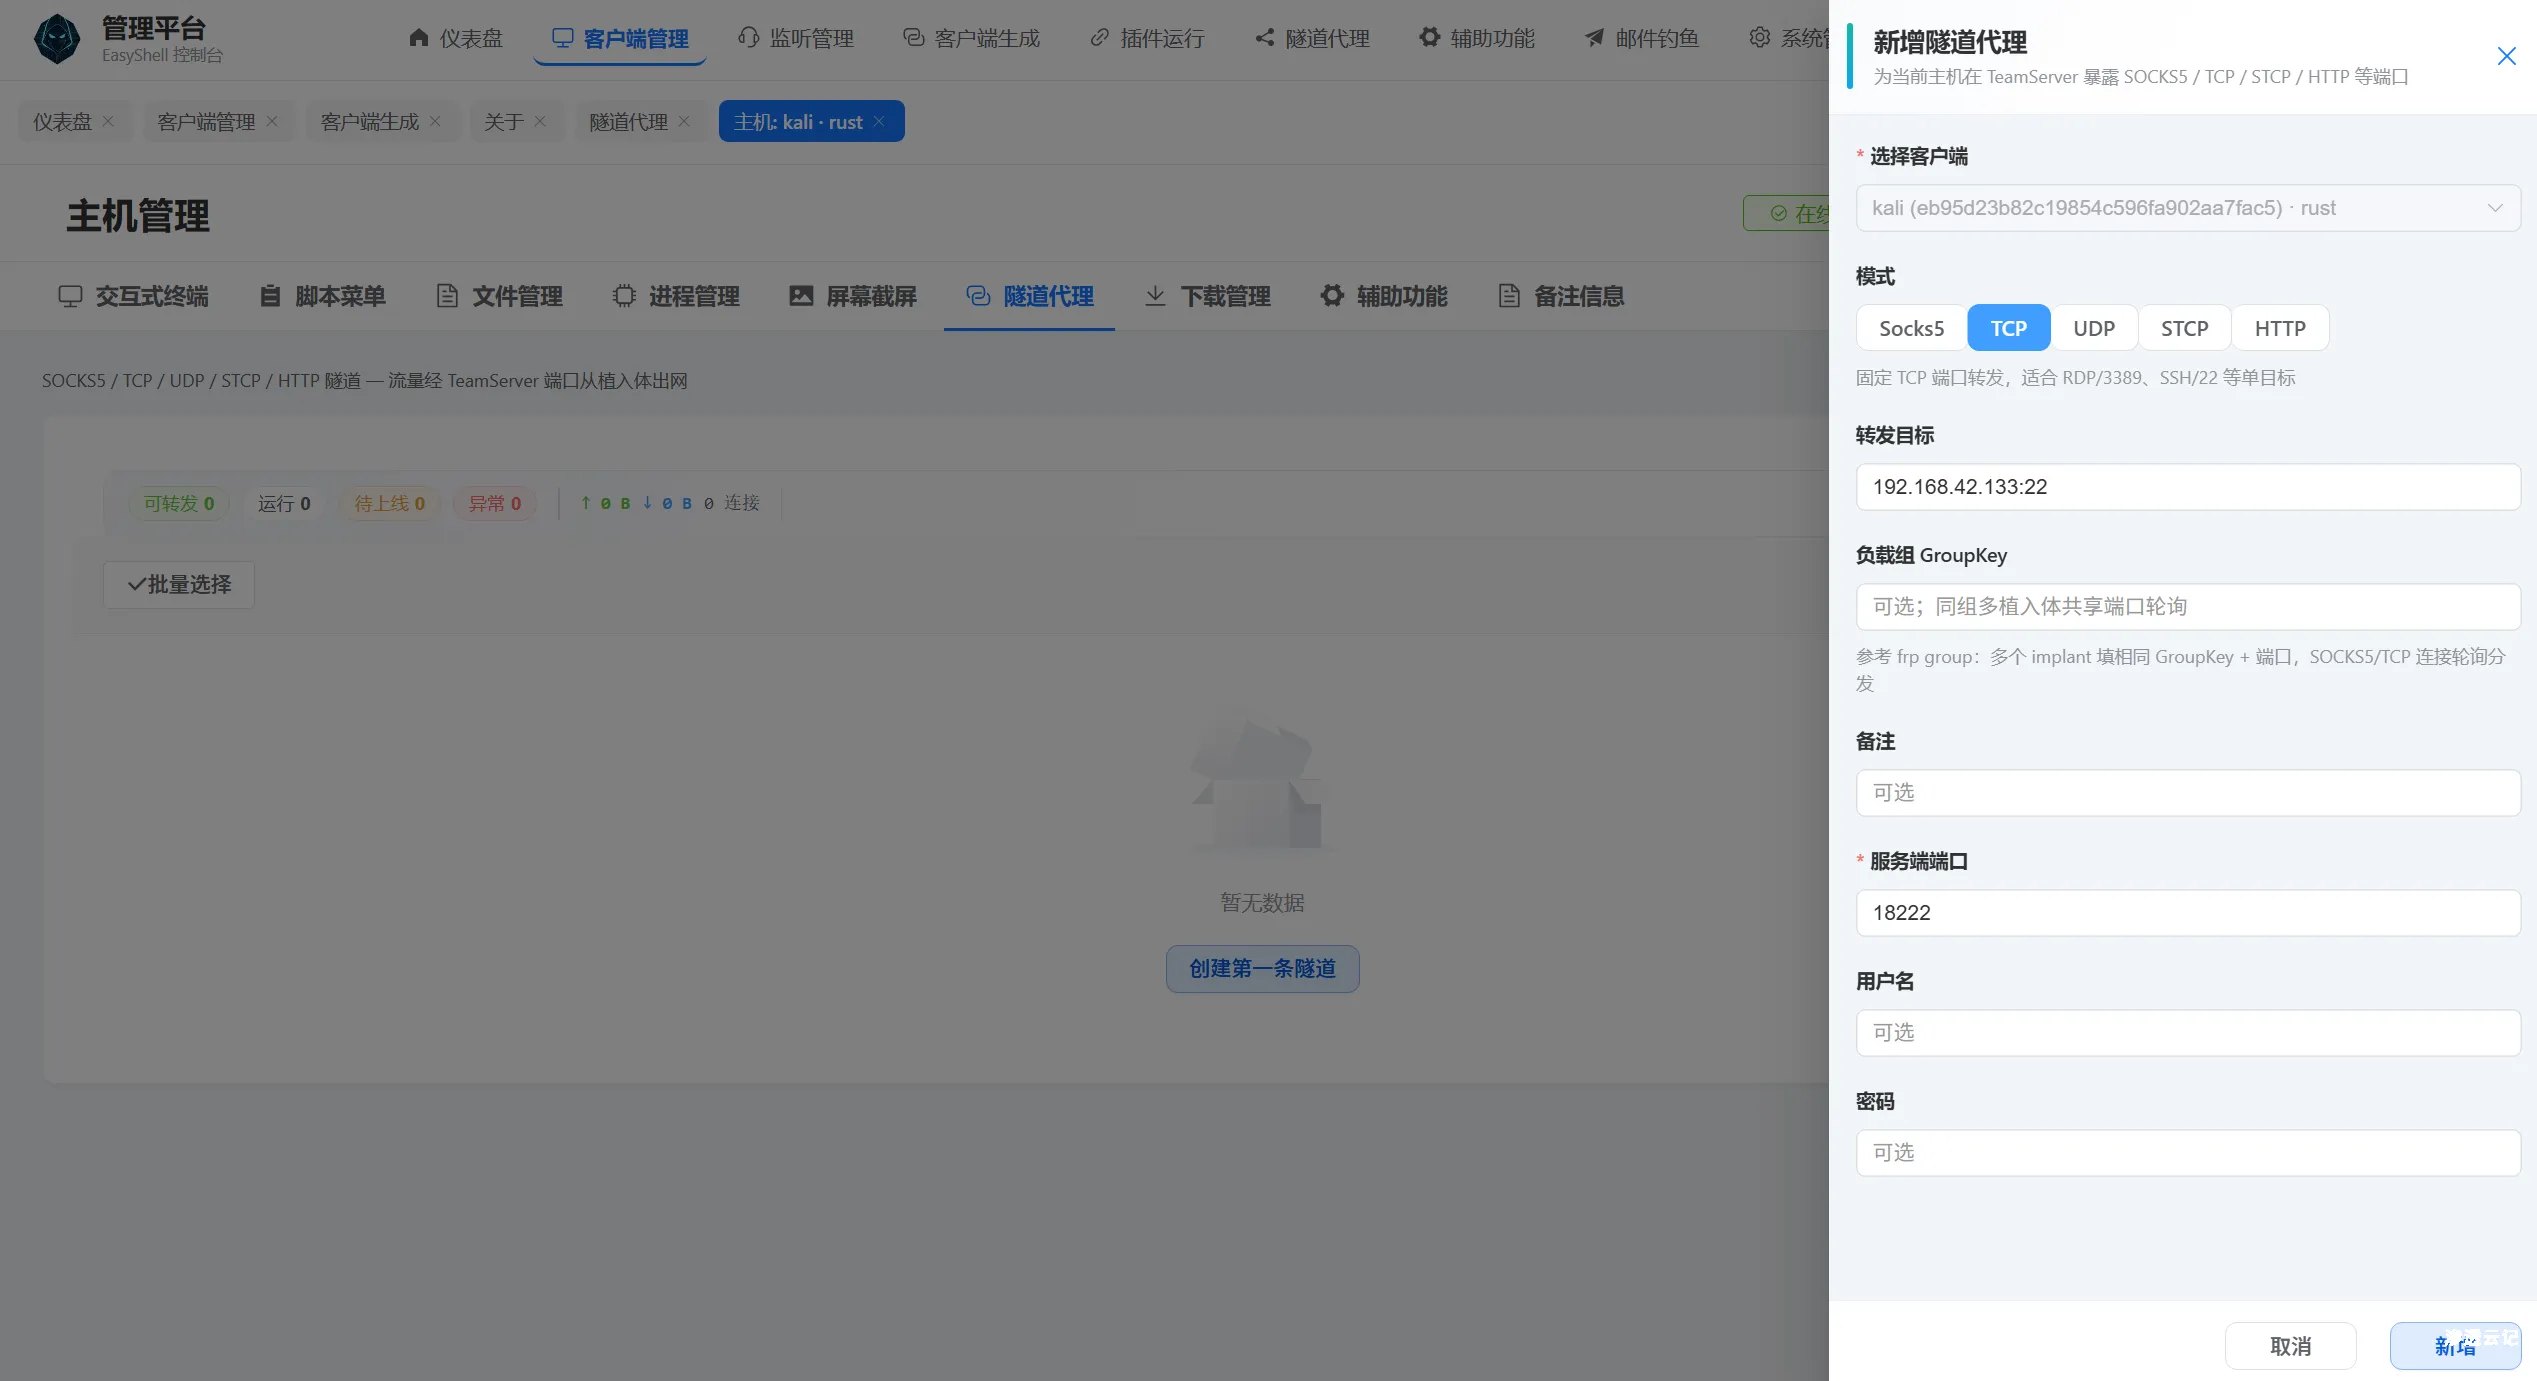
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...
-Struts2-013 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-013 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004...

某知名品牌运维安全管理系统 getLdap 远程命令执行漏洞
漏洞简介 某知名品牌运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等...
WaterExp:一款面向安服仔的扫描报告模板 和 碰瓷工具
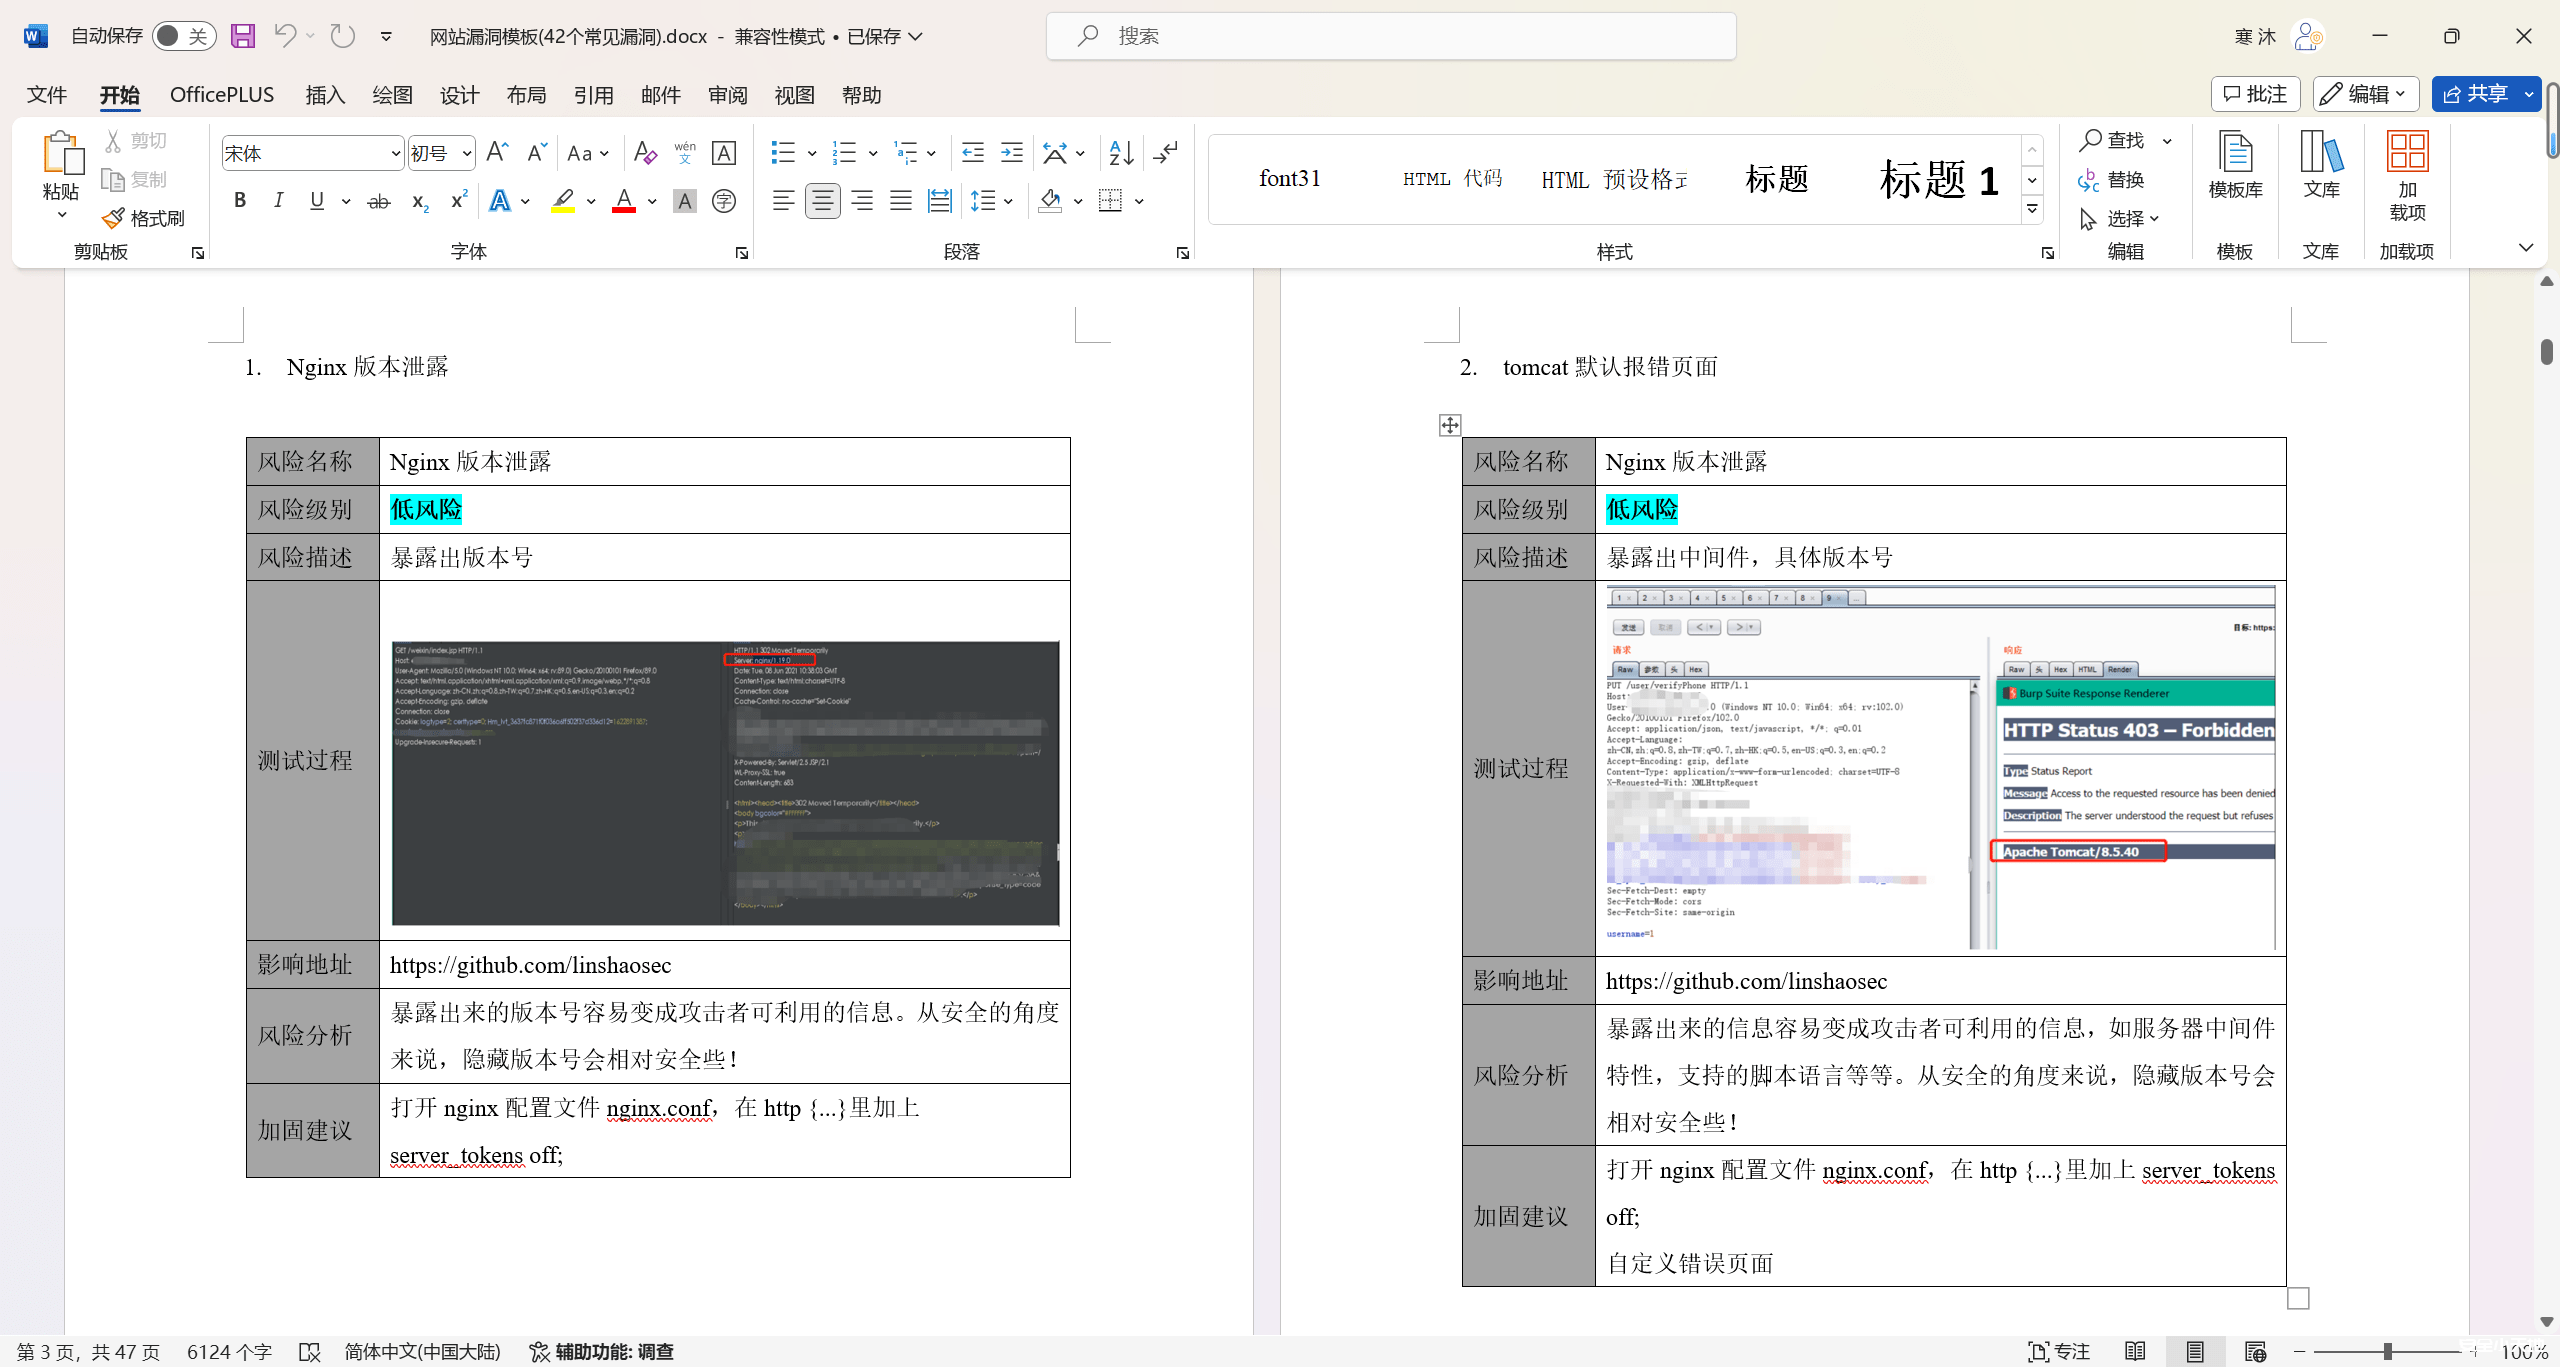
项目名称 WaterExp 打工人新时代的摸鱼解决方案,安抚仔挖不到洞的最后一丝欢颜! http://github.com/linshaoSec/WaterExp 项目简介 (不产生实际攻击) (不会getshell) (面向水报告) 什么...
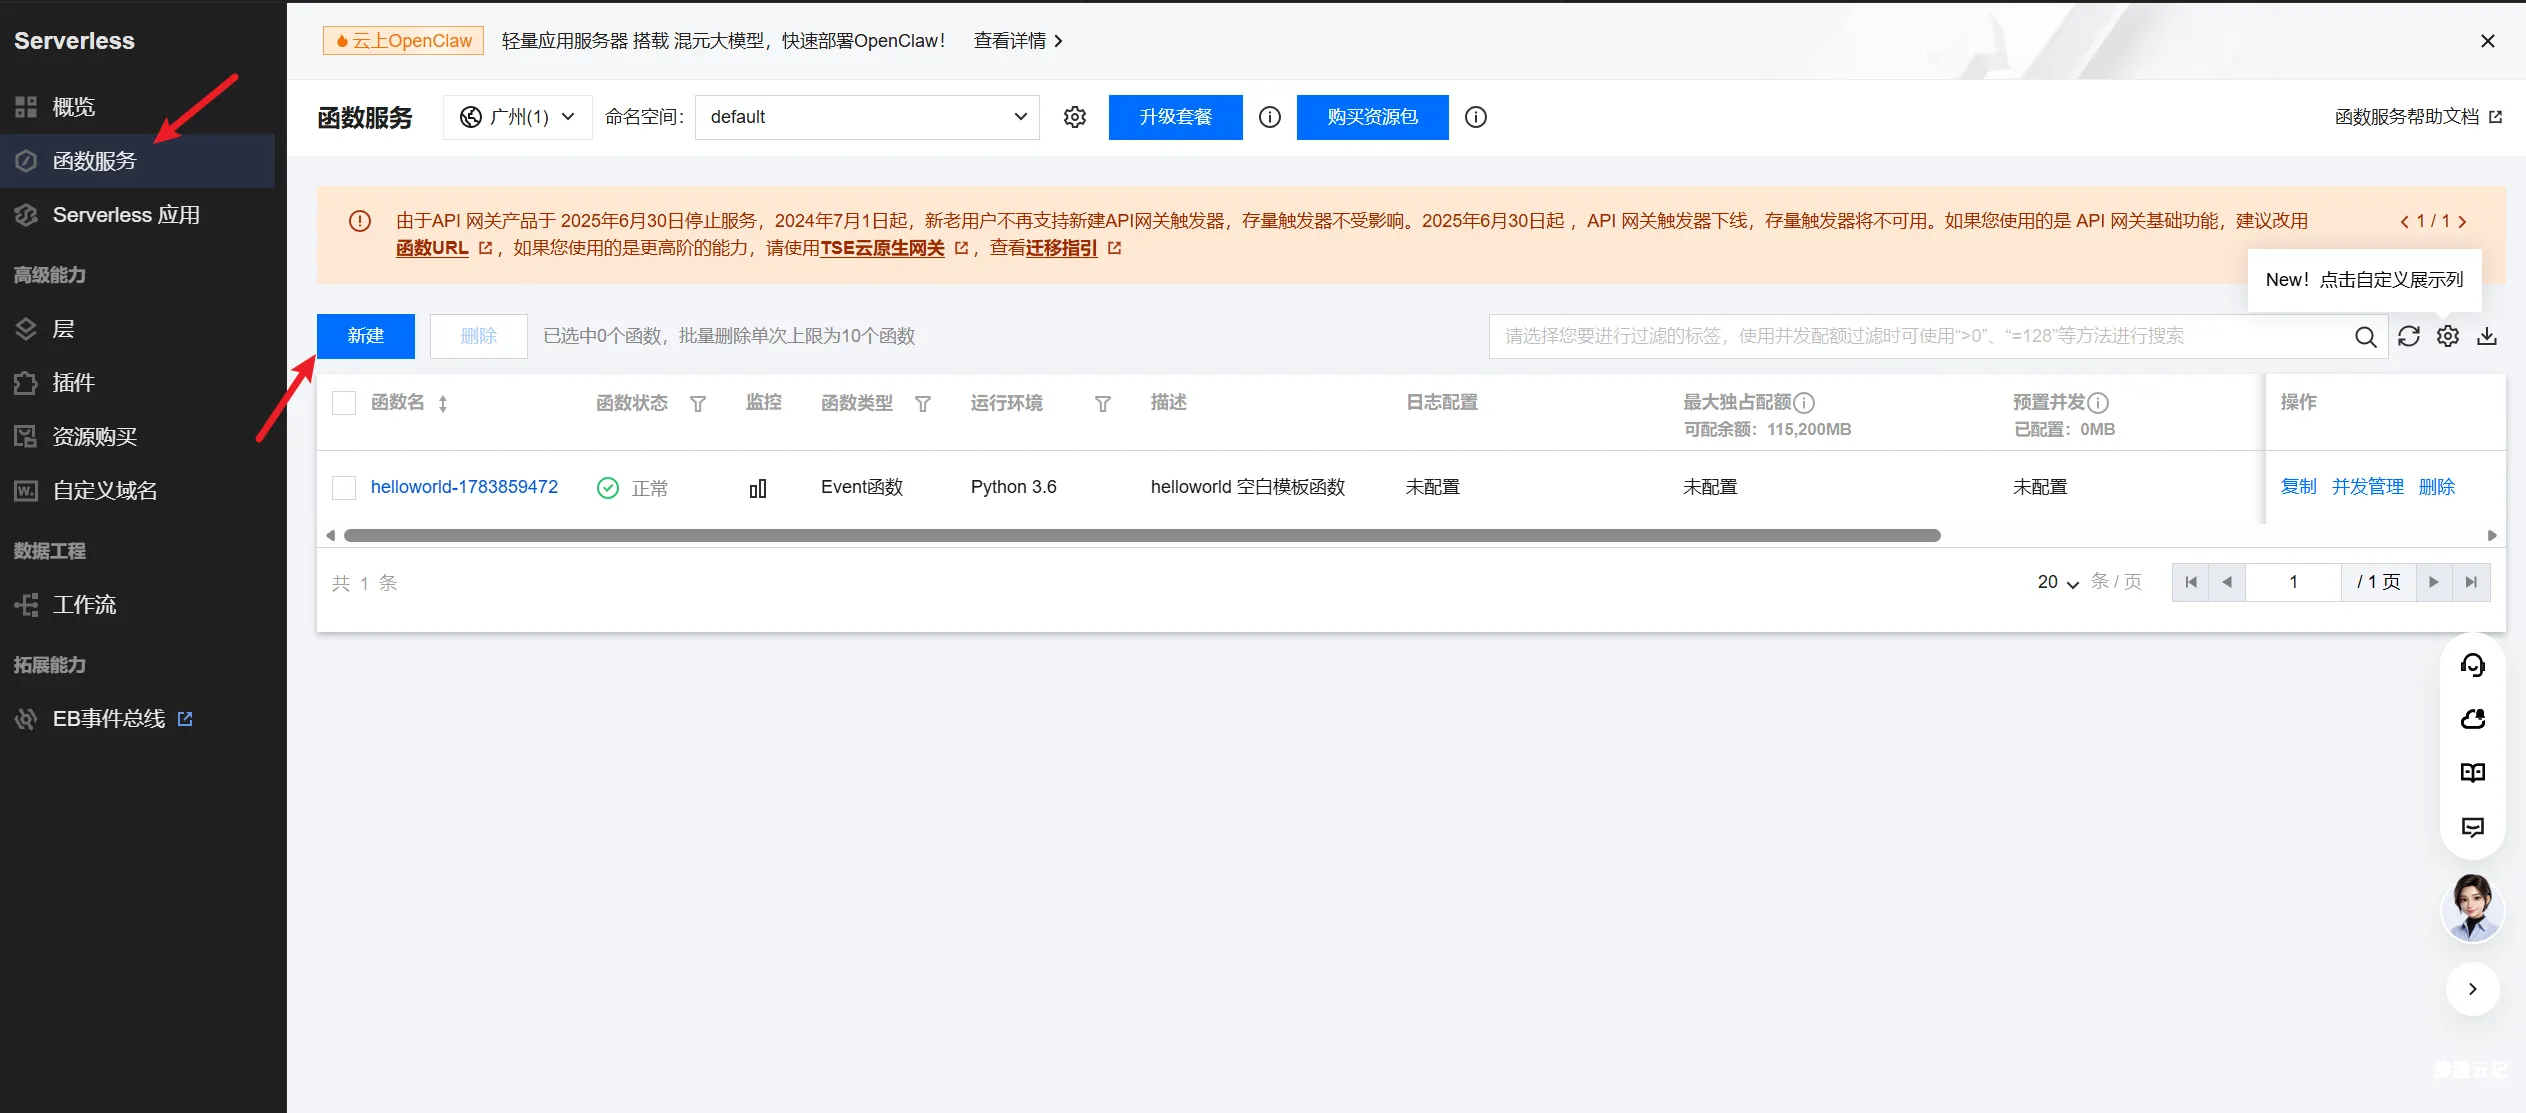
【思路学习】EasyShell配置云函数上线
前言感谢各位师傅们分享的诸多优秀项目,经过一段时间的折腾研究,EasyShell也以支持云函数上线一、云函数什么是云函数呢,这里直接放腾讯云官网描述:云函数(Serverless Cloud Function,SCF...
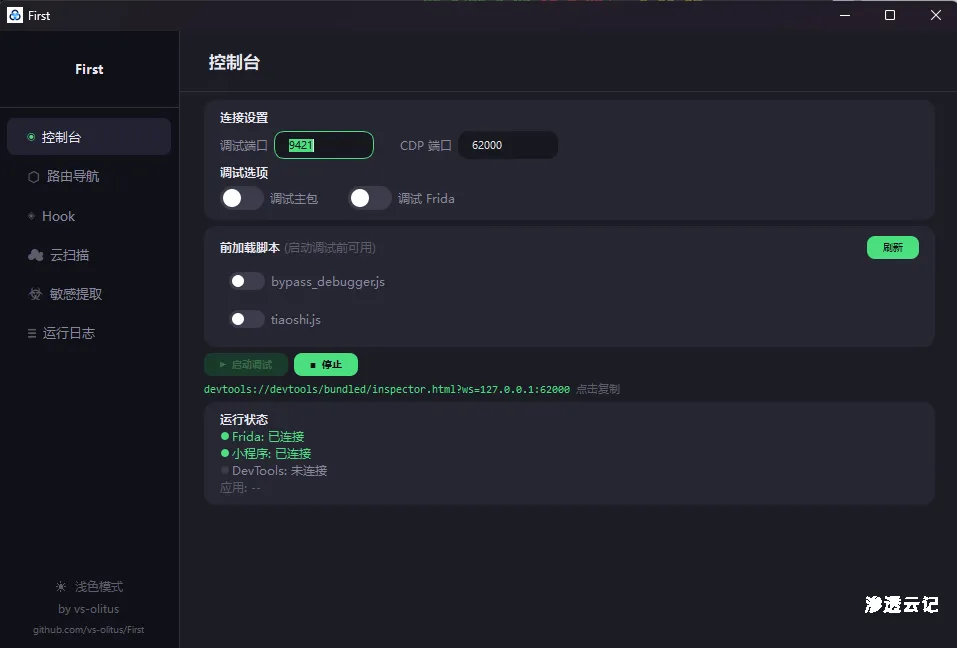
微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式
https://github.com/Spade-sec/First First微信小程序调试工具 —— 基于 Frida + CDP 代理,支持 GUI 与 CLI 双模式 本项目仅支持windows,macos用户使用dp虚拟机即可 截图预览 主界面 / Contr...
rathole – 安全、稳定、高性能的内网穿透工具
https://github.com/rathole-org/rathole 安全、稳定、高性能的内网穿透工具,用 Rust 语言编写 rathole,类似于 frp 和 ngrok,可以让 NAT 后的设备上的服务通过具有公网 IP 的服务器暴露在...
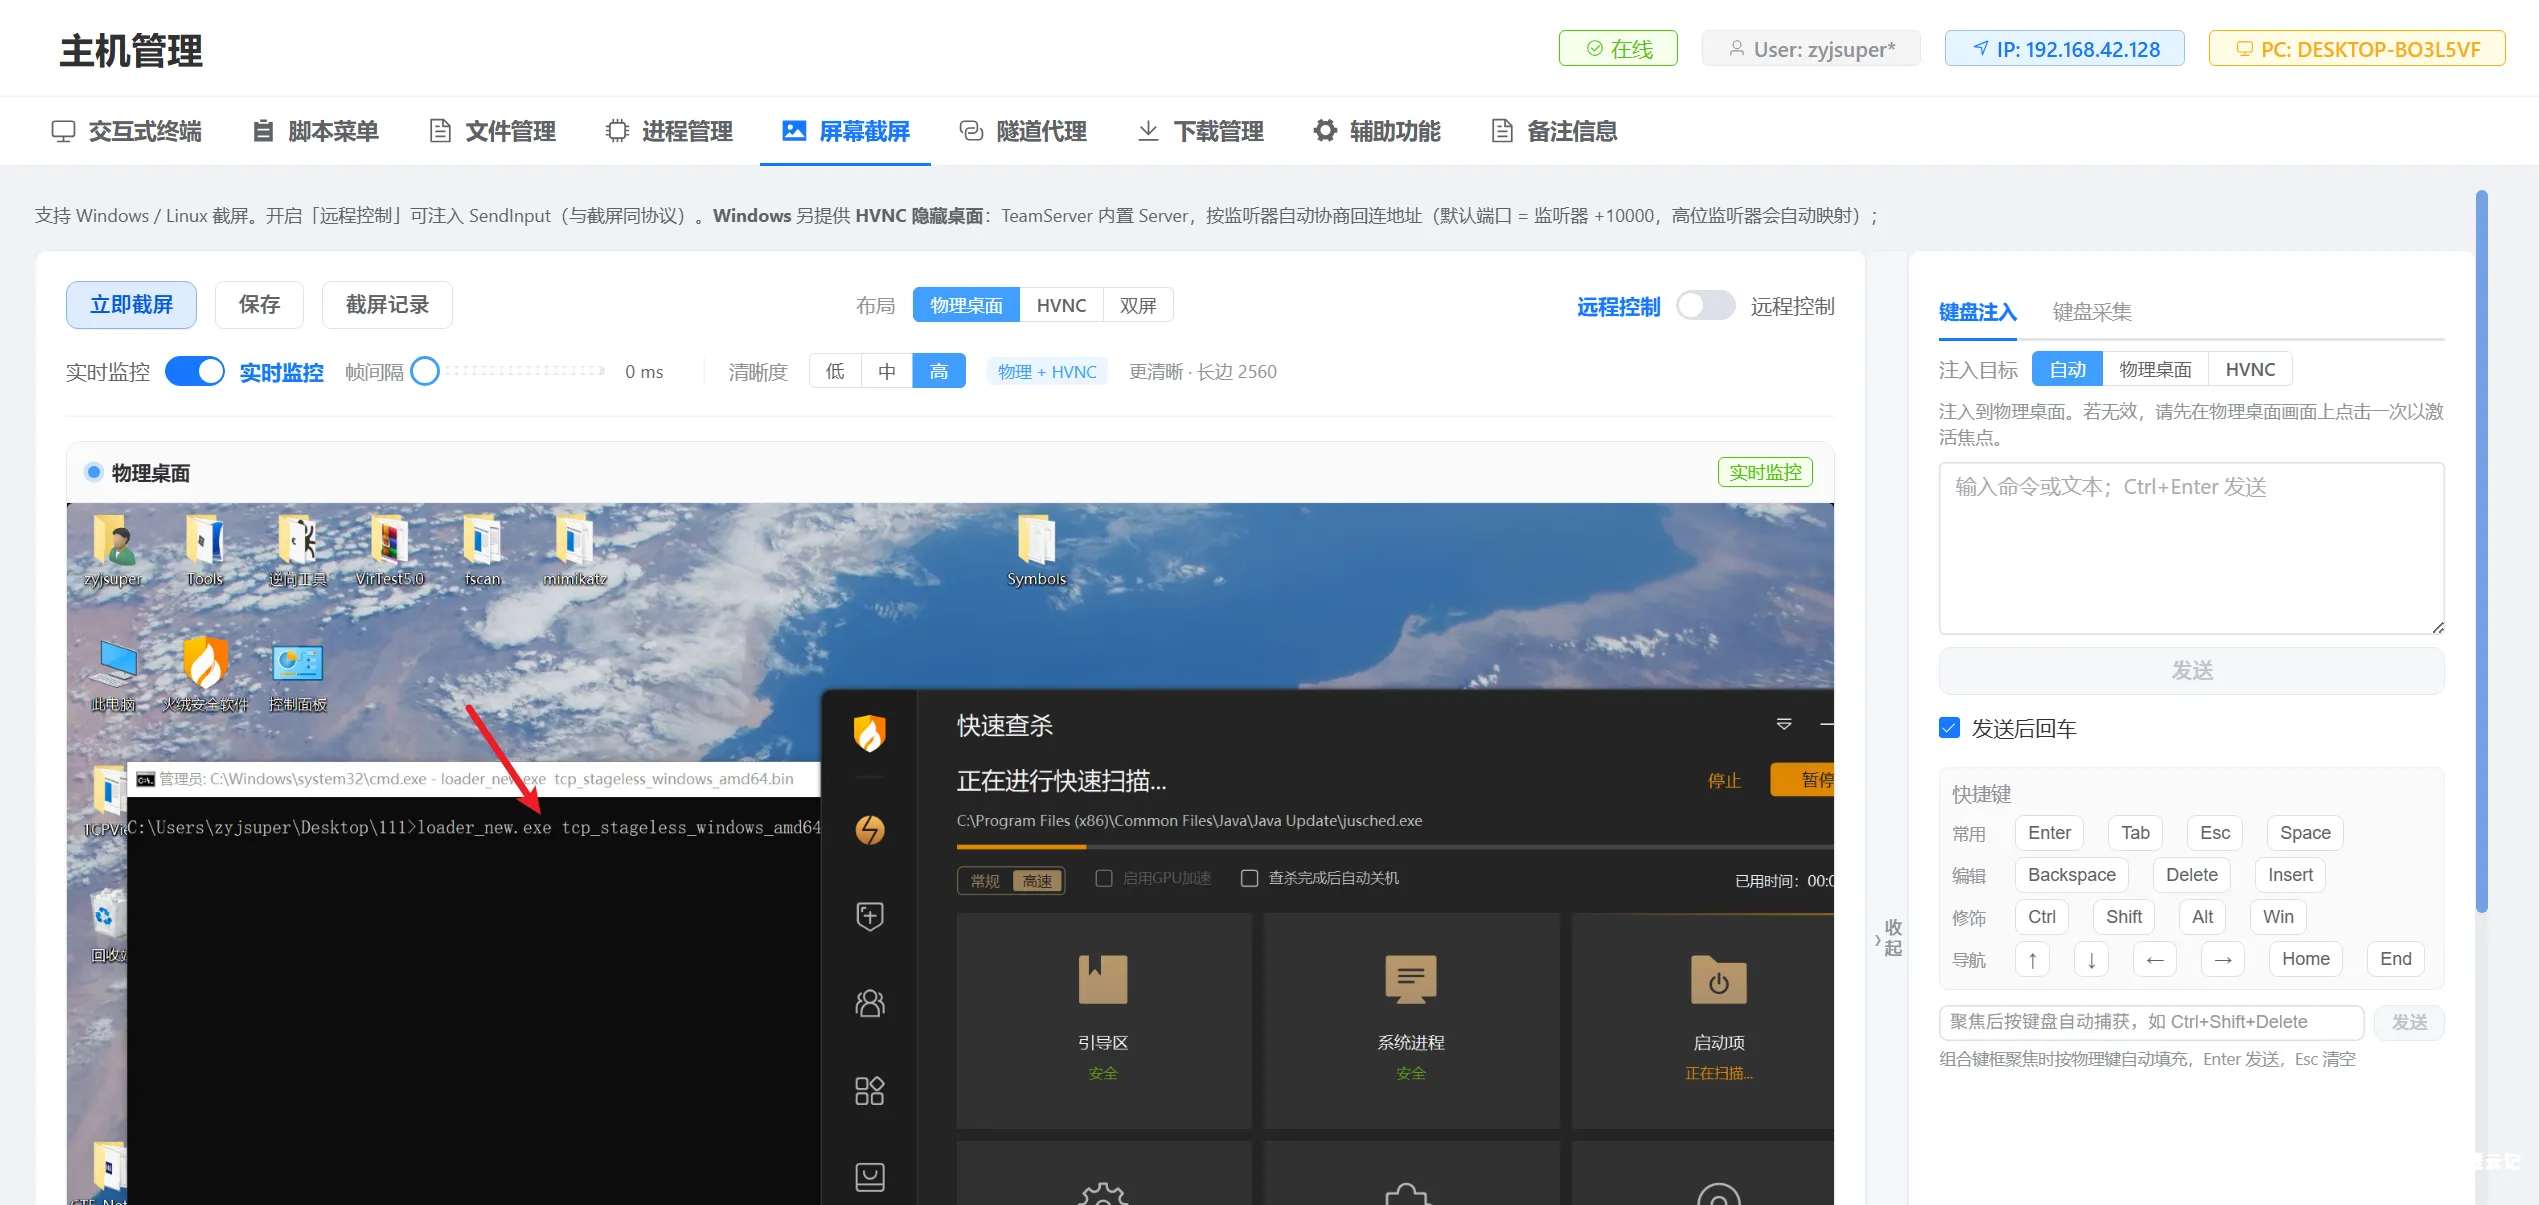
EasyShell&EasyTools 双工具更新|中秋×国庆渗透云记福利抽奖活动
前言 一直在思考为什么其他师傅的公众号排班、文案总是那么优秀,思来想去,还是不知道怎么写。 为了减少内耗,还是继续打磨我那俩小垃圾(EasyShell和EasyTools)吧, AI越来越强大,出现了更...
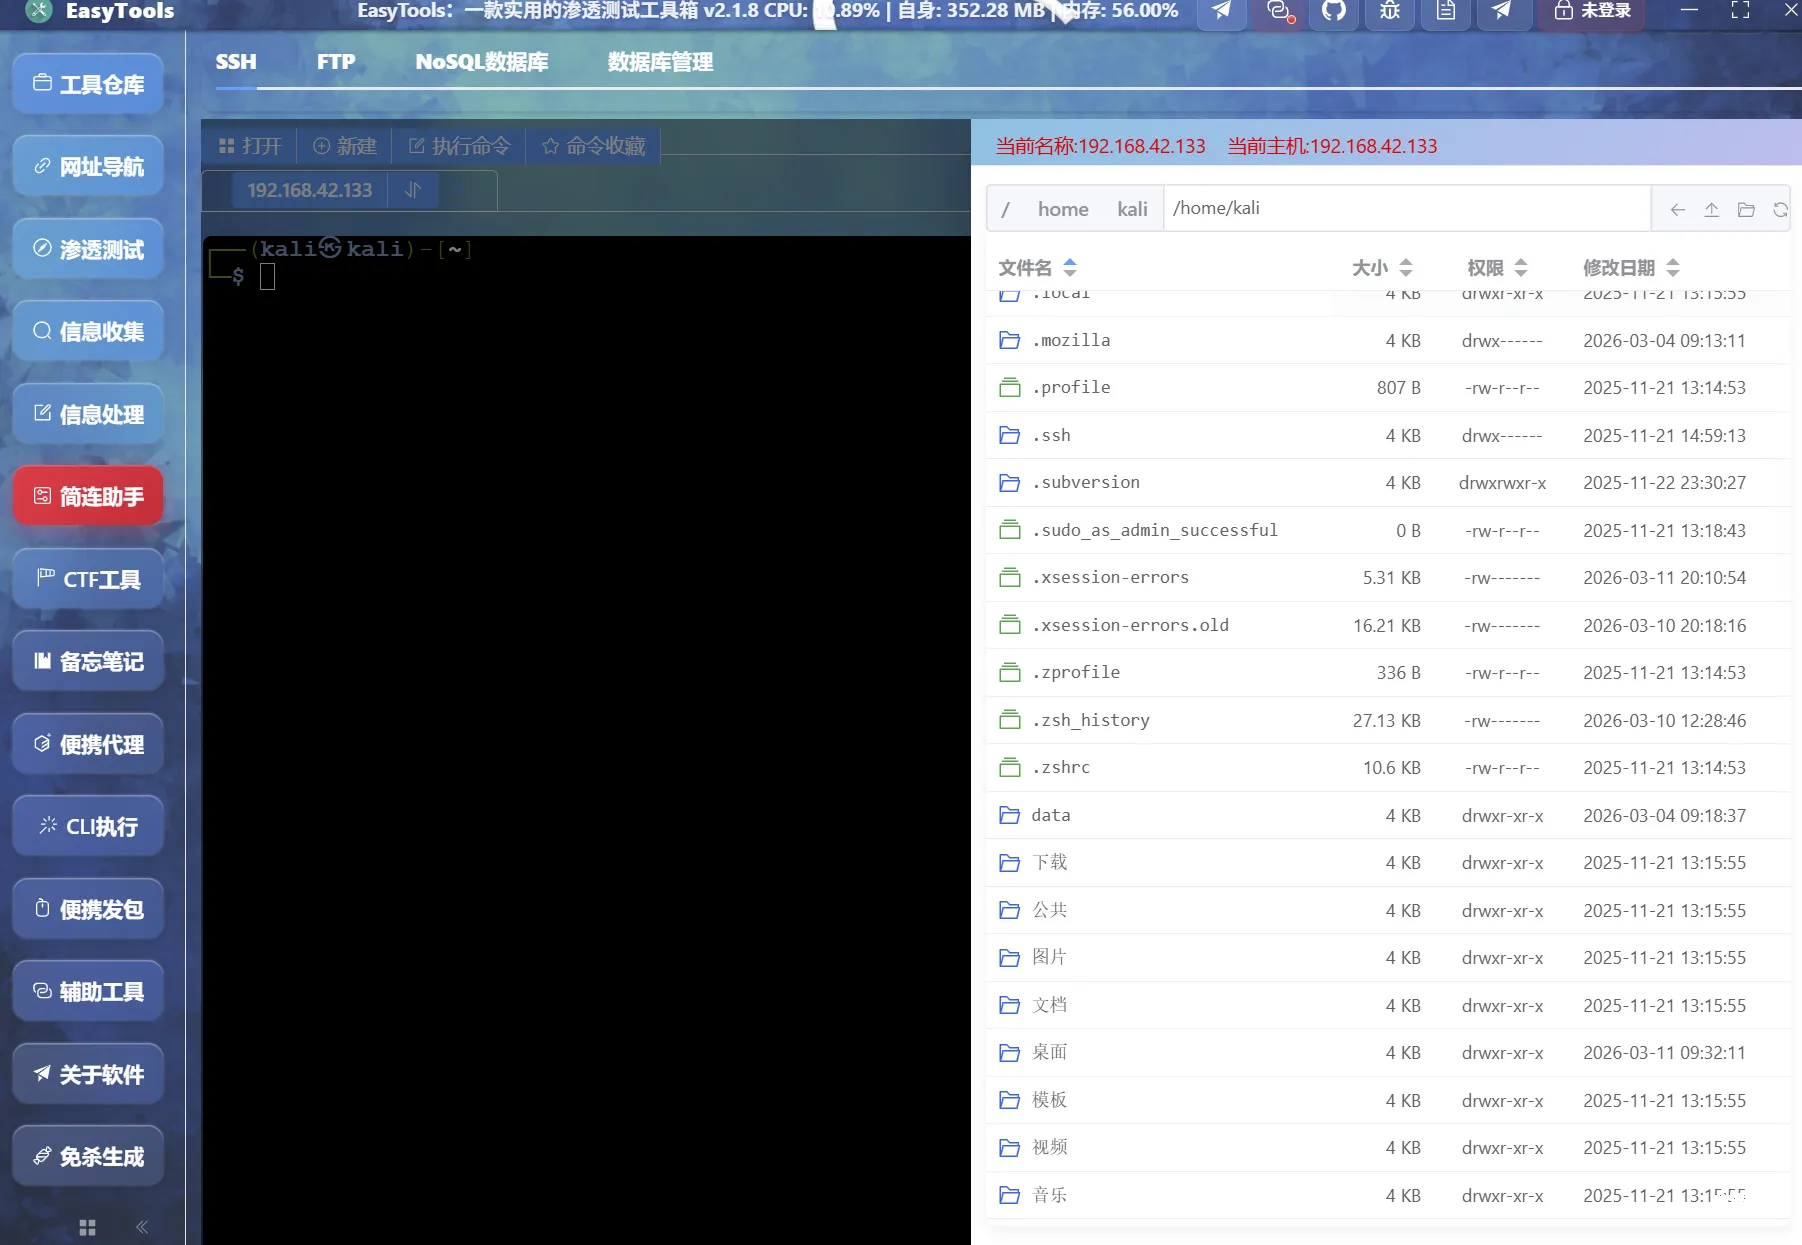
EasyTools渗透测试工具箱V2.1.8更新(1.优化端口扫描规则,提高扫描效率; 2.重新设计ssh、ftp界面; 3.优化各数据库数据展示)
前言 最近在使用简练助手的时间发现ssh文件管理不是很舒服,然后顺手更新一波简练助手模块,在此汇报一下更新变化: 优化端口扫描规则,提高扫描效率; 重新设计ssh、ftp界面,优化上传下载逻辑;...
-Struts2-052 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-052 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
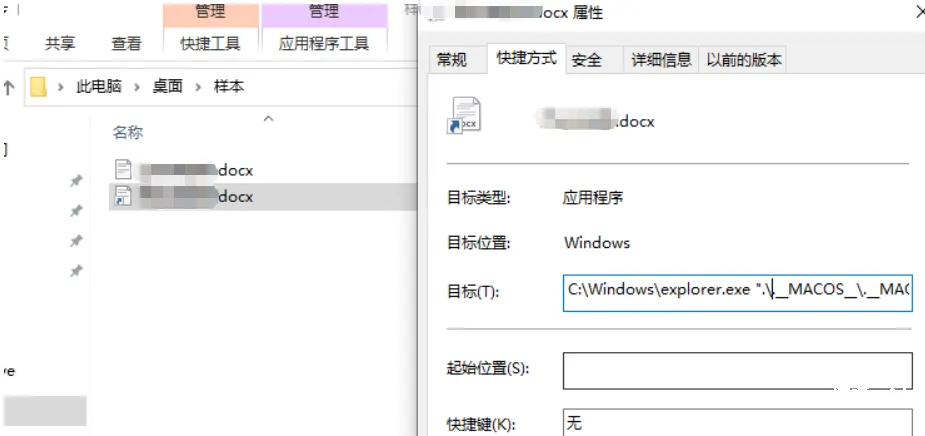
某攻防钓鱼样本分析
https://xz.aliyun.com/news/91931 基础静态分析 拿到样本解压目录看只有lnk和一个Word文档,基本确定为LNK钓鱼马了,看下lnk执行的命令:如下图 打开查看目录结构发现LNK执行命令指向exe,查看...

