

 沐寒


-Struts2-061 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-061 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
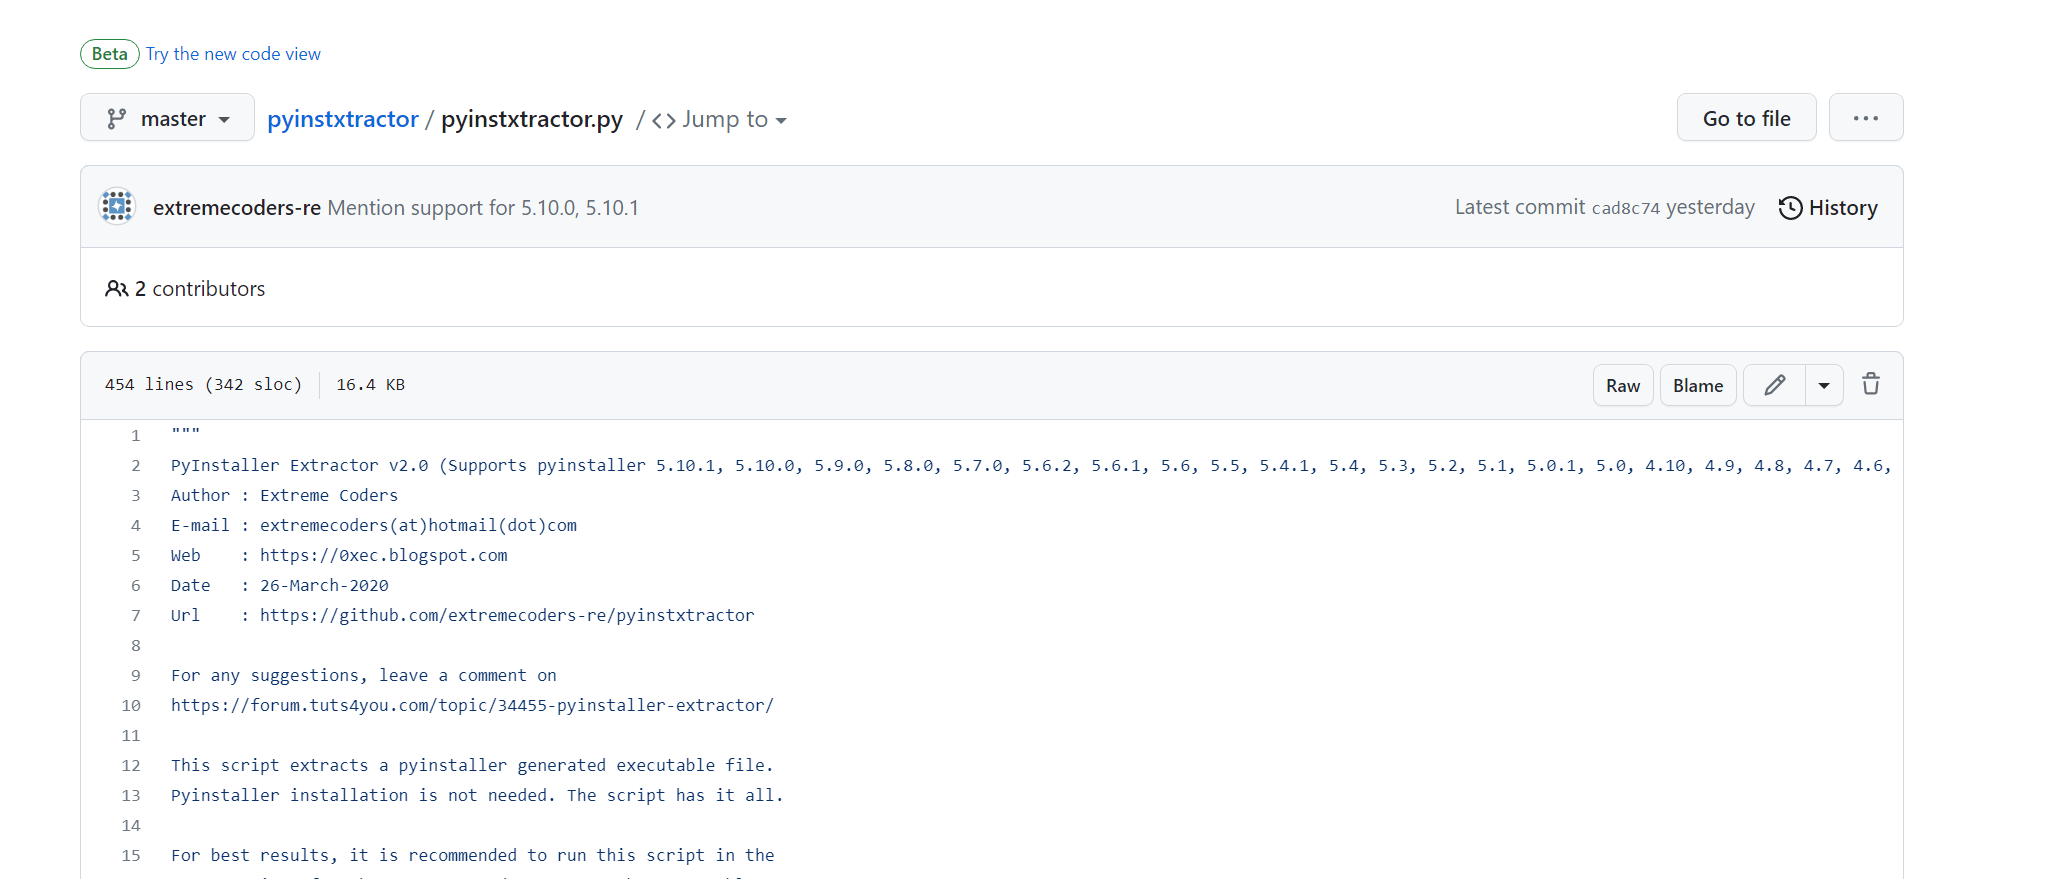
Python反编译pyinstaller打包的exe文件 (未加密篇)
前言 该篇文章只是用来作为自己的笔记小计,并没有很详细的书写各种过程,如果想要仔细学习的可以参考文末的教程 反编译工具 这里直接使用pyinstxtractor,项目地址:http://github.com/extreme...
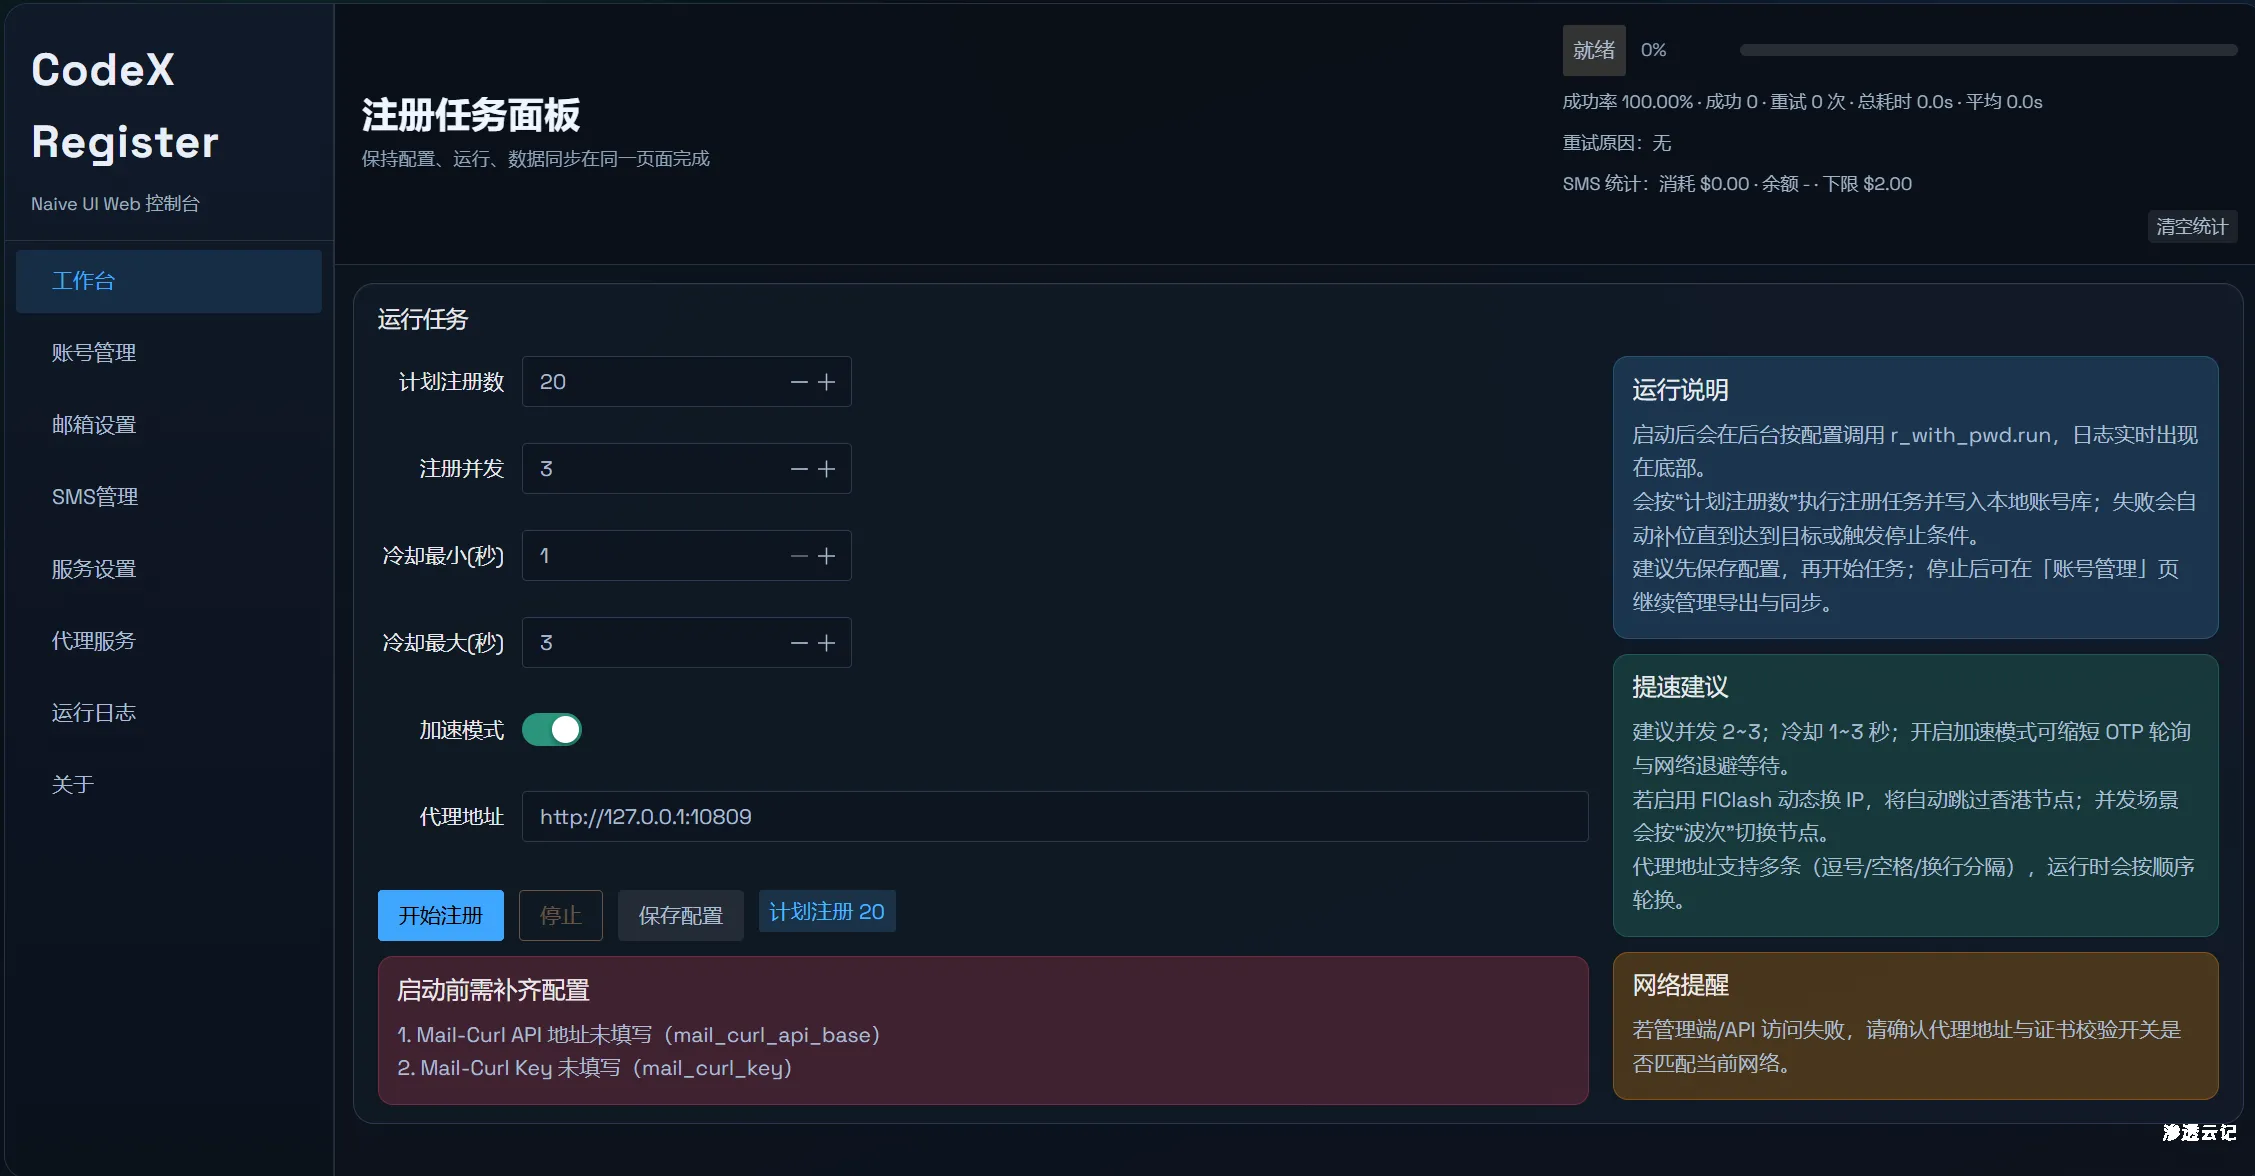
CodeX Register
CodeX Register 是一个本地桌面化控制台,用于统一执行注册流程、邮箱池管理、SMS 接码、代理切换、本地账号库管理、以及云端账号运维。 本项目由 GPT-5.3-Codex 辅助完成。 前端:Vue 3 + Naiv...
-Struts2-013 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-013 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004...

【SRC技巧】优雅地进行XSS绕过
1. 前端过滤 burp抓包改包绕过 2. 双写绕过 <scri<script>pt>alert(111)</scri<script>pt> 3. 事件绕过 如:onclick,onmousemove事件 onmouseover='alert('yyds')' 4. 大小写绕过 ...
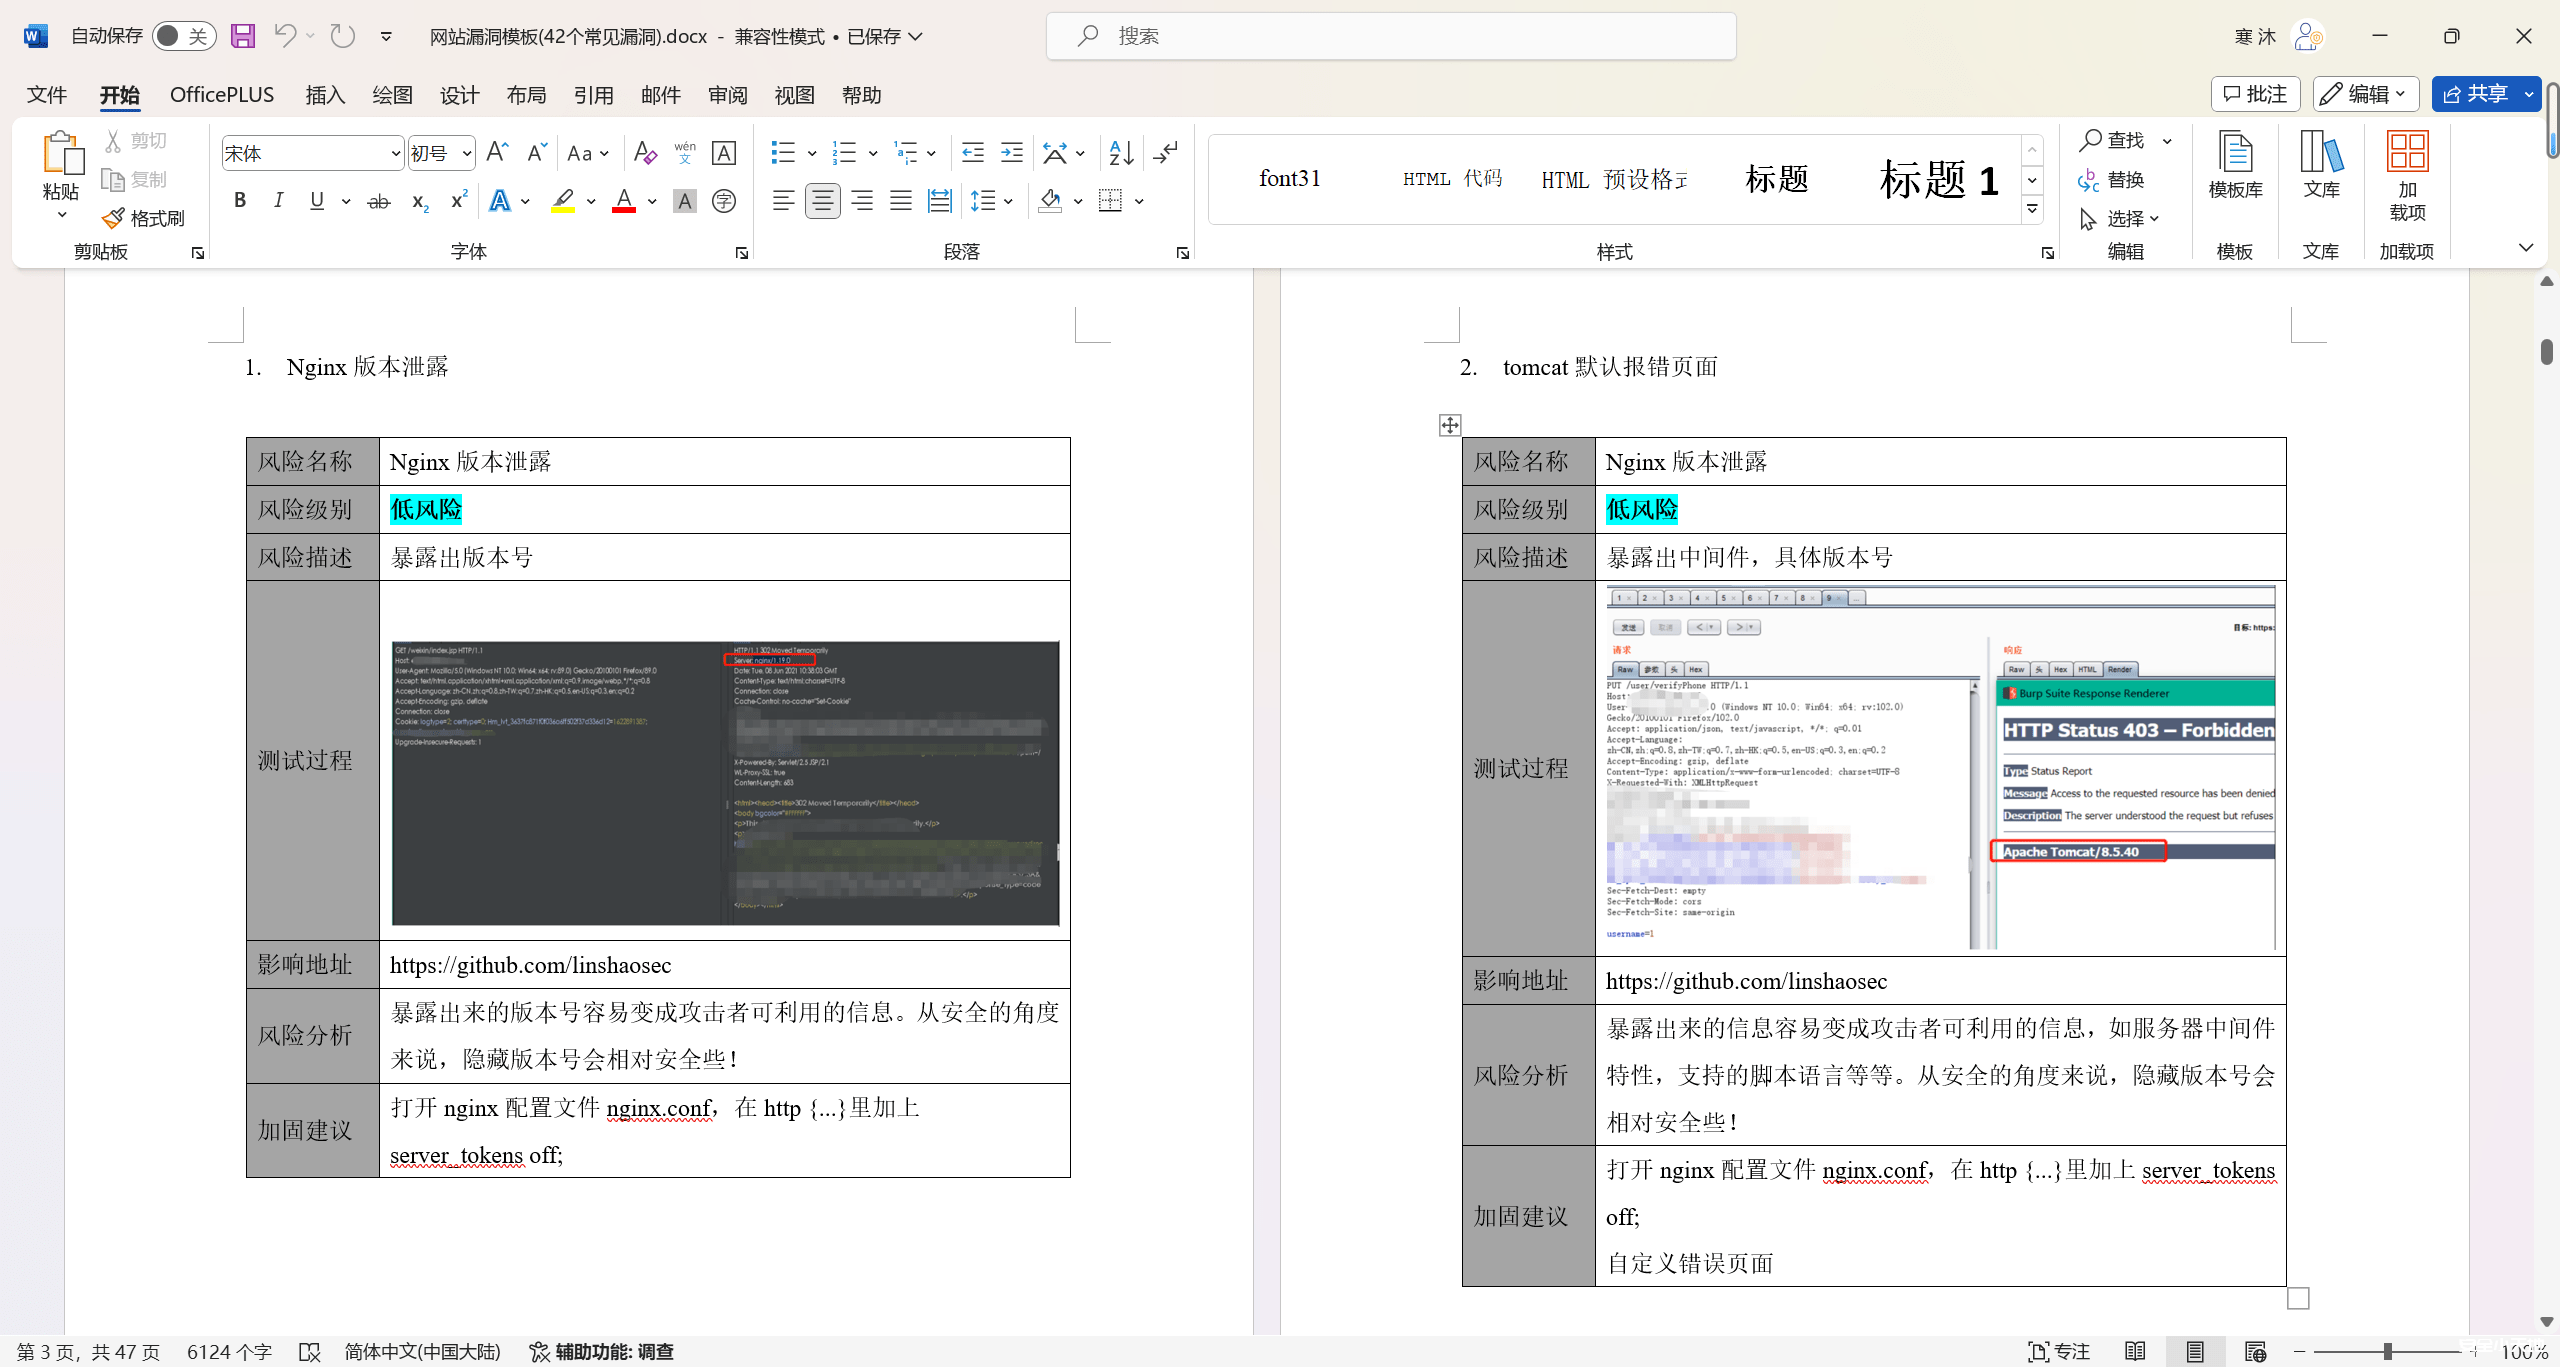
WaterExp:一款面向安服仔的扫描报告模板 和 碰瓷工具
项目名称 WaterExp 打工人新时代的摸鱼解决方案,安抚仔挖不到洞的最后一丝欢颜! http://github.com/linshaoSec/WaterExp 项目简介 (不产生实际攻击) (不会getshell) (面向水报告) 什么...
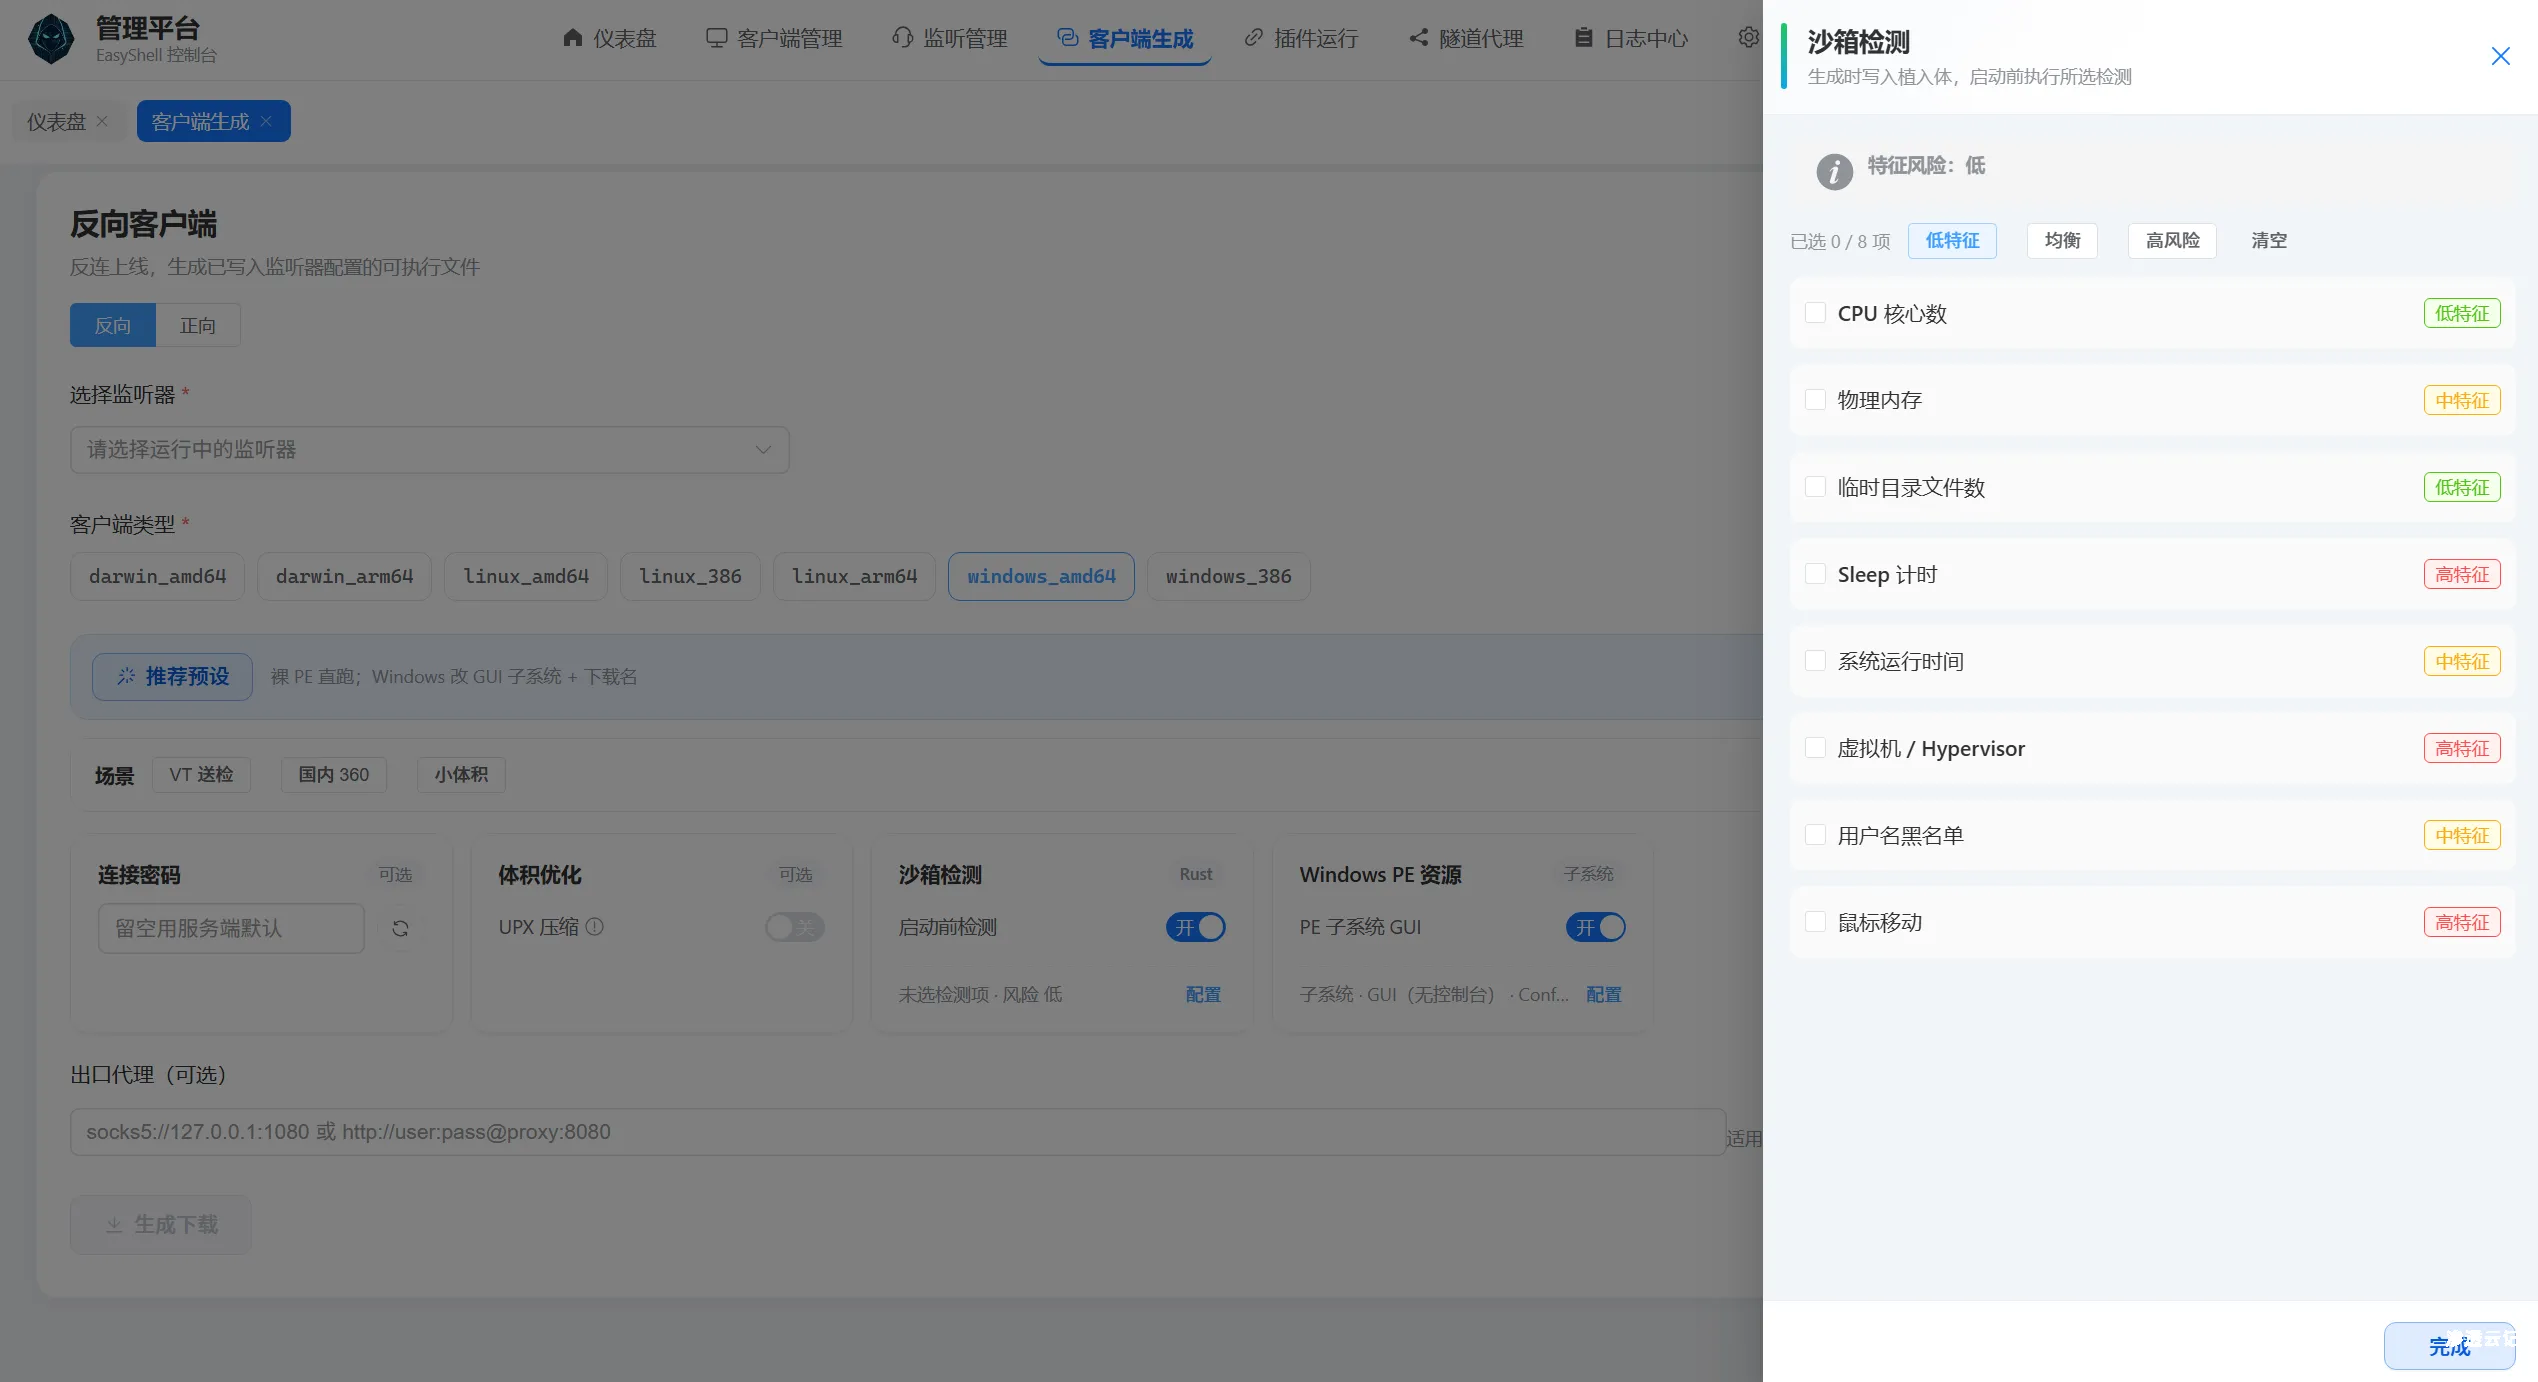
【工具更新】EasyShell v1.8版本更新,重构客户端,减小体积的同时增强免杀效果
前言 经过仔细思考,还是使用rust将客户端进行完整重构了一般,现在构建文件由原来的go(win)的10m压缩至2m,upx压缩之后只有700kb,虽然比不上完全由c/c#实现的客户端吧,但是也还是可以接受...
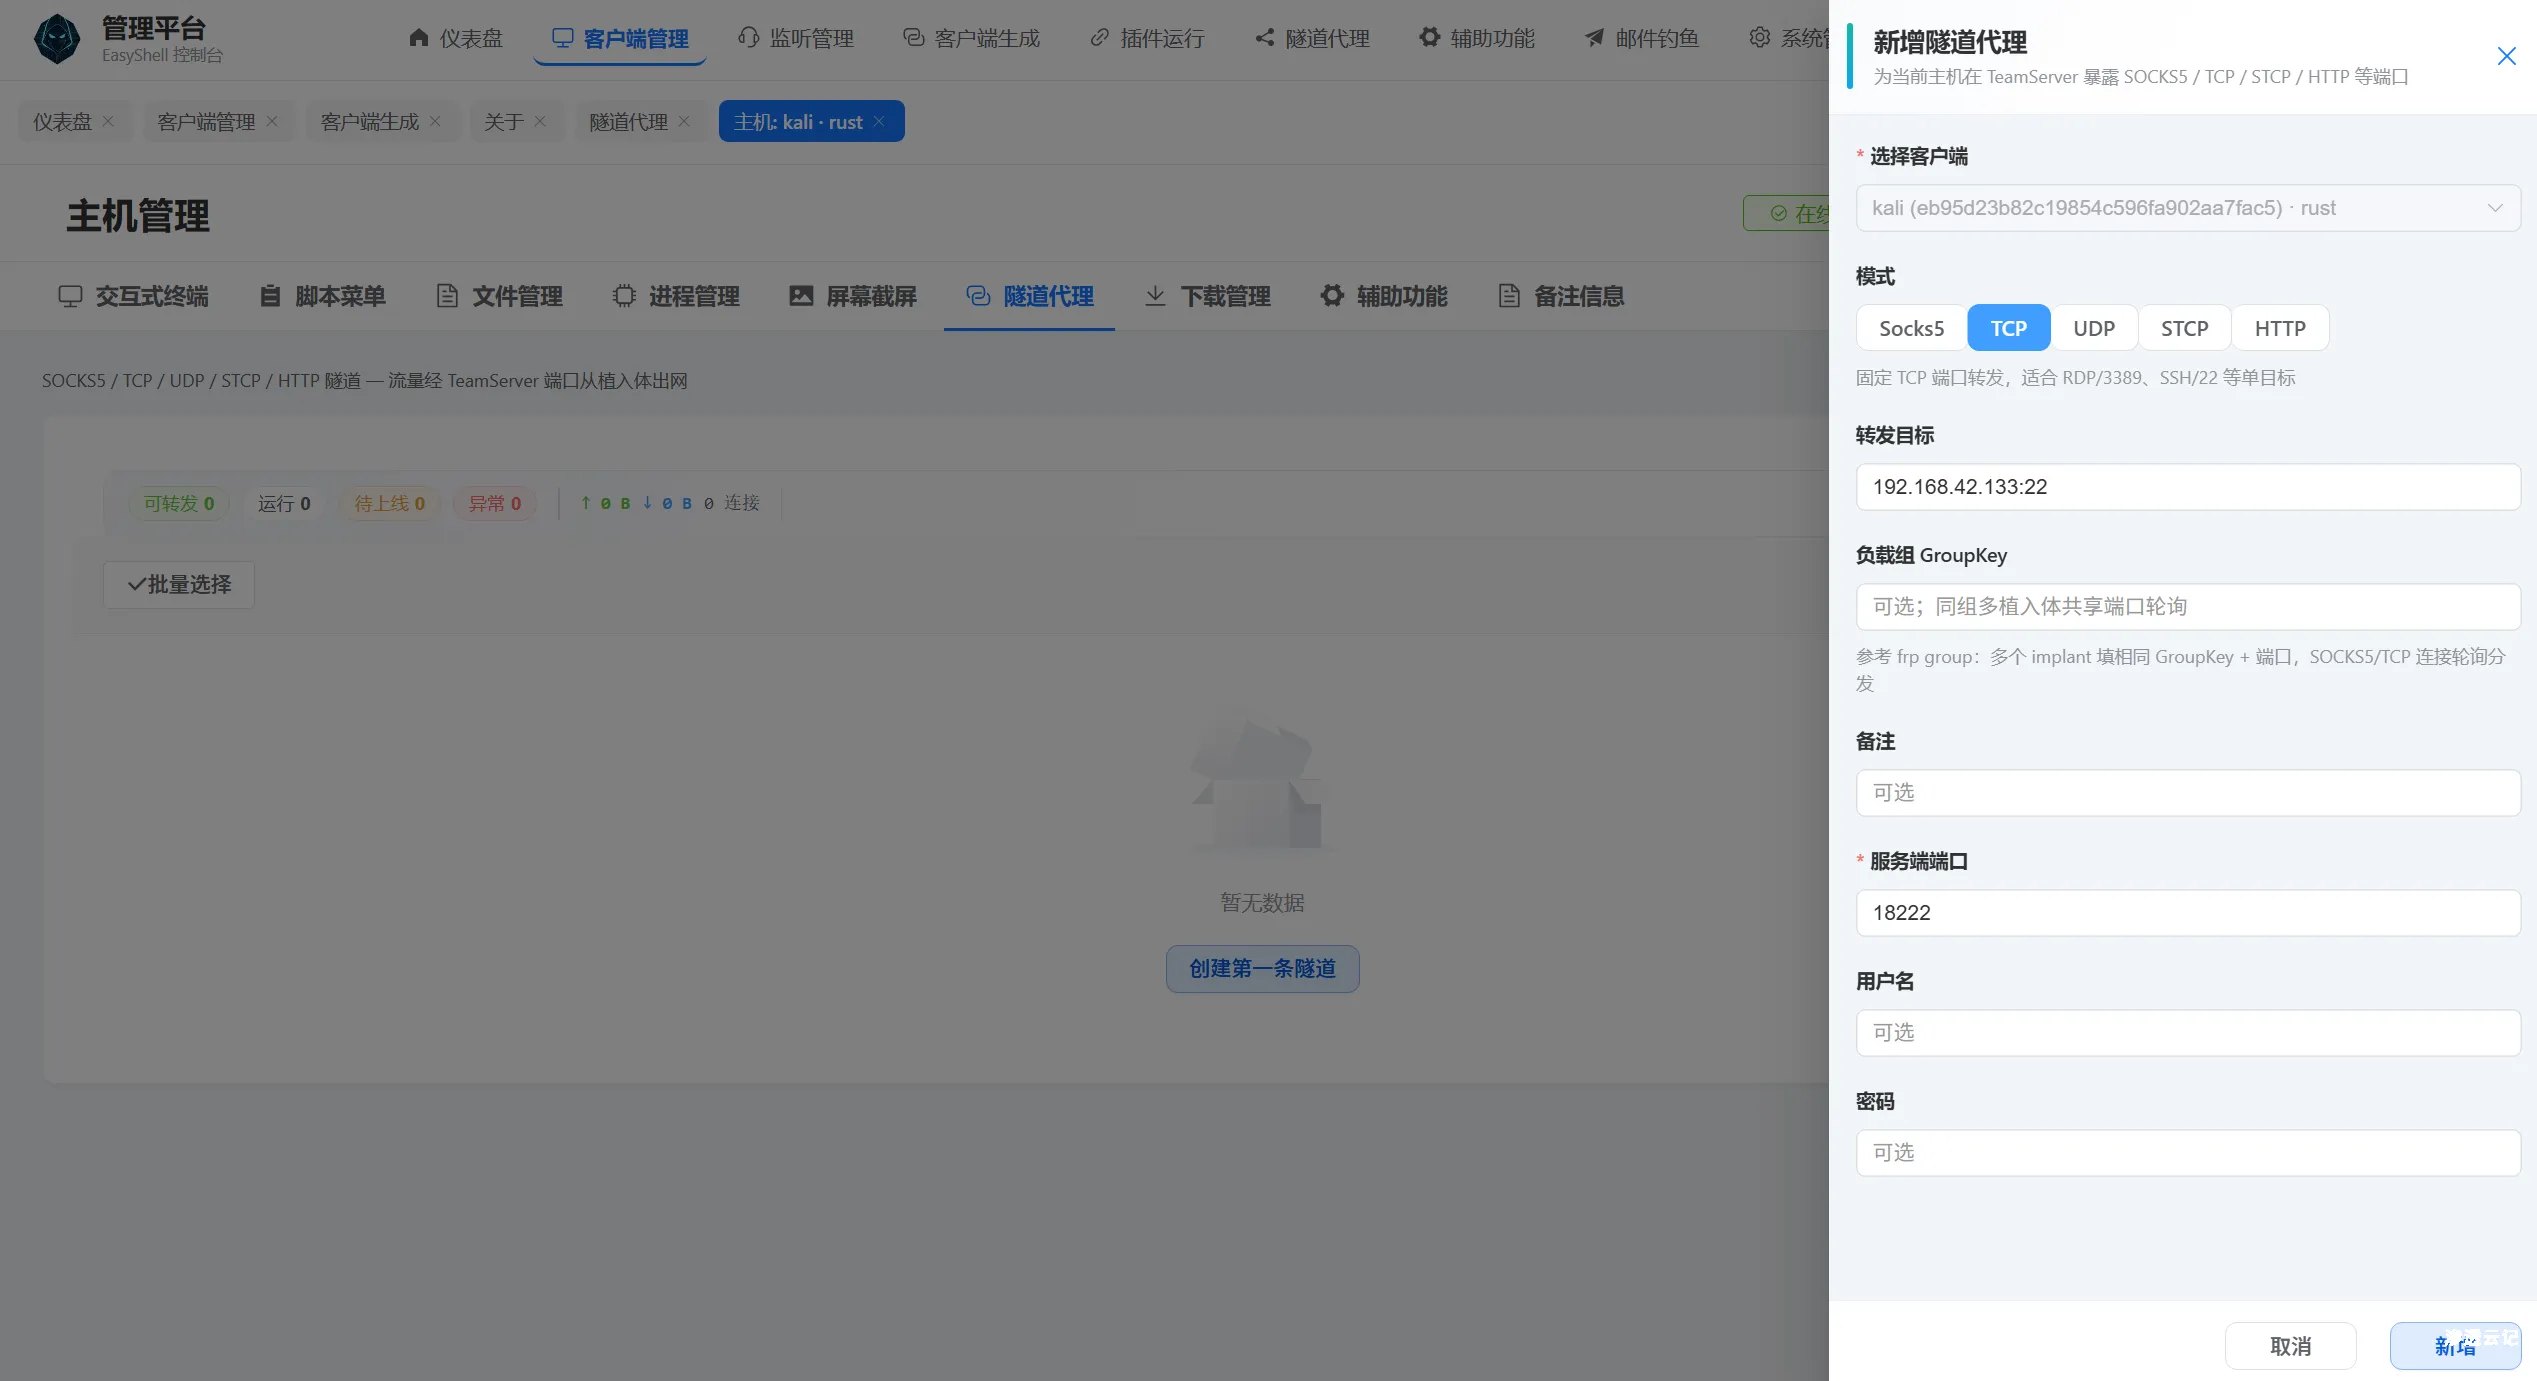
【工具更新】EasyShell v2.7 版本更新,新增tcp udp等端口转发协议,支持稳定实现ssh、rdp等协议的稳定连接
更新说明 感谢各位师傅们的热心测试,发现了诸多bug,目前已经修复的有: 修复菜单标签刷新空白页面的bug 修复文件管理无法修改时间的bug 新增tcp stcp udp等协议隧道代理功能,支持rdp、ssh等...

某知名品牌运维安全管理系统 getLdap 远程命令执行漏洞
漏洞简介 某知名品牌运维安全管理系统 getLdap 接口存在远程命令执行漏洞。攻击者可通过构造恶意的请求,利用该漏洞在目标服务器上执行任意命令,从而可能导致服务器被完全控制、敏感数据泄露等...
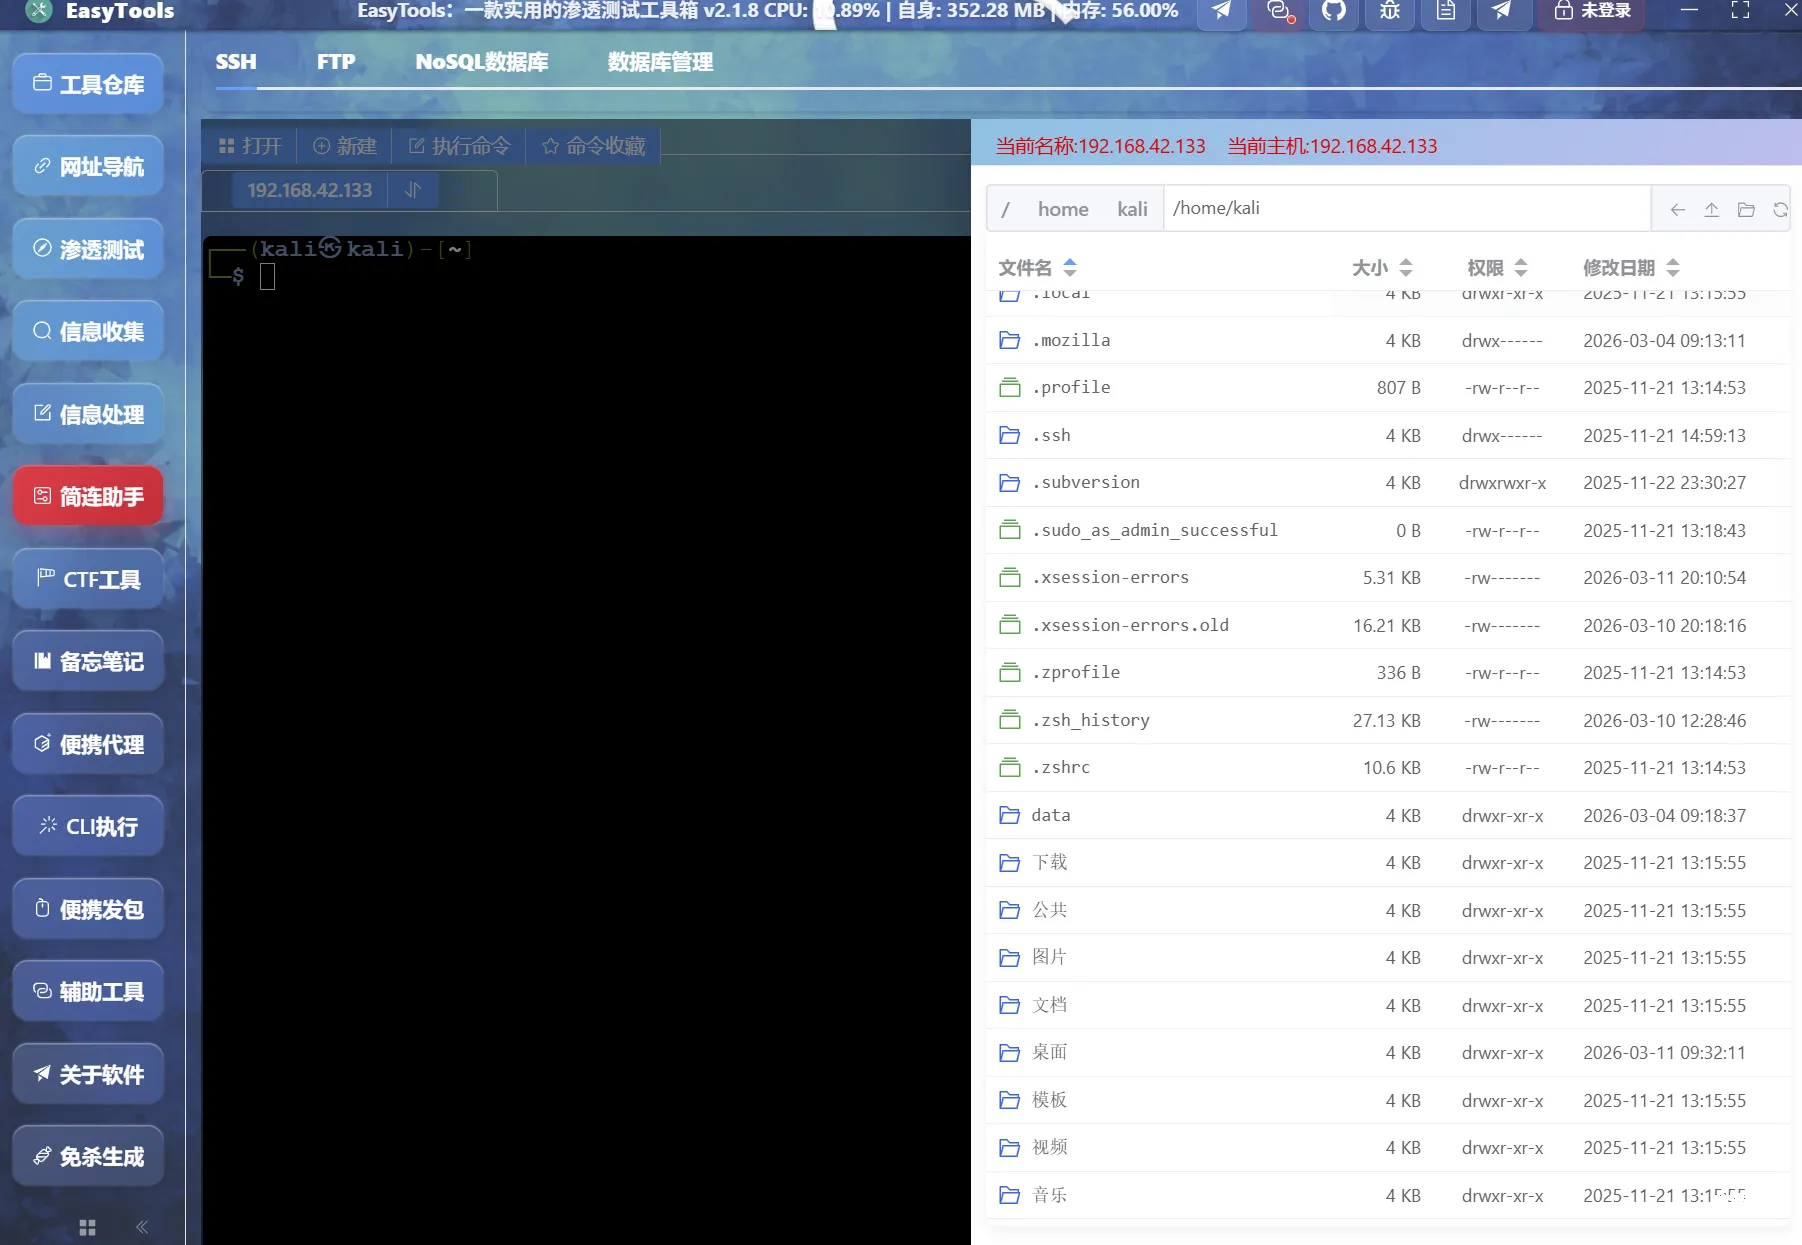
EasyTools渗透测试工具箱V2.1.8更新(1.优化端口扫描规则,提高扫描效率; 2.重新设计ssh、ftp界面; 3.优化各数据库数据展示)
前言 最近在使用简练助手的时间发现ssh文件管理不是很舒服,然后顺手更新一波简练助手模块,在此汇报一下更新变化: 优化端口扫描规则,提高扫描效率; 重新设计ssh、ftp界面,优化上传下载逻辑;...
-Struts2-052 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-052 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
rathole – 安全、稳定、高性能的内网穿透工具
https://github.com/rathole-org/rathole 安全、稳定、高性能的内网穿透工具,用 Rust 语言编写 rathole,类似于 frp 和 ngrok,可以让 NAT 后的设备上的服务通过具有公网 IP 的服务器暴露在...
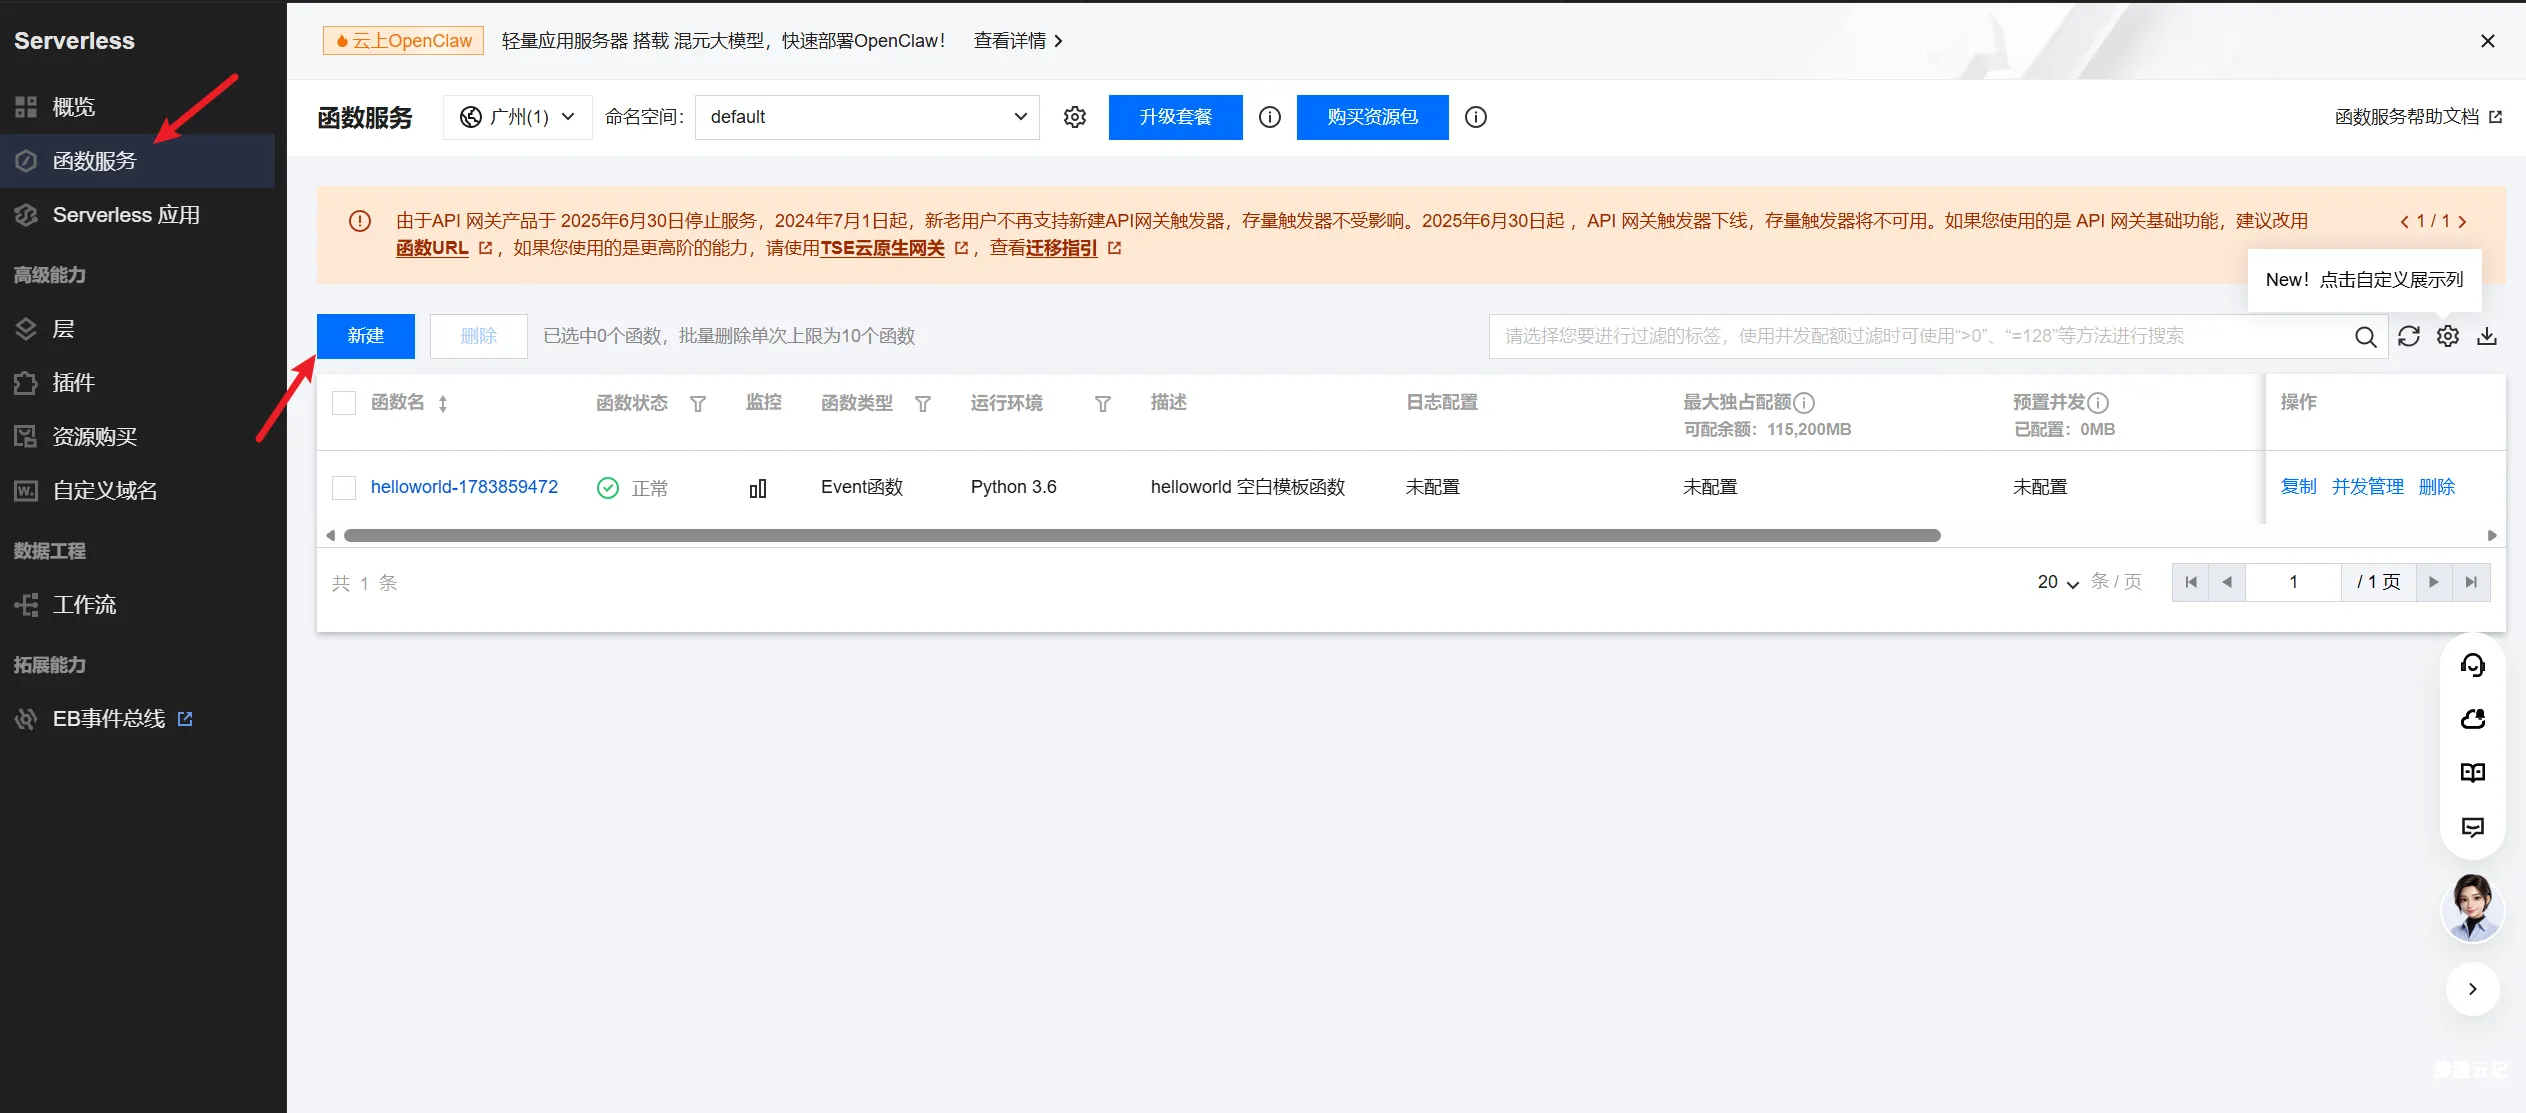
【思路学习】EasyShell配置云函数上线
前言感谢各位师傅们分享的诸多优秀项目,经过一段时间的折腾研究,EasyShell也以支持云函数上线一、云函数什么是云函数呢,这里直接放腾讯云官网描述:云函数(Serverless Cloud Function,SCF...
-Struts2-008 远程命令执行漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现-Struts2-008 远程命令执行漏洞 Struts是Apache软件基金会(ASF)赞助的一个开源项目。它最初是Jakarta项目中的一个子项目,并在2004年3...
Centos系统安装proxychains代理工具
介绍 ProxyChains是Linux和其他Unix下的代理工具。 它可以使任何程序通过代理上网, 允许TCP和DNS通过代理隧道, 支持HTTP、 SOCKS4和SOCKS5类型的代理服务器, 并且可配置多个代理。 ProxyChai...
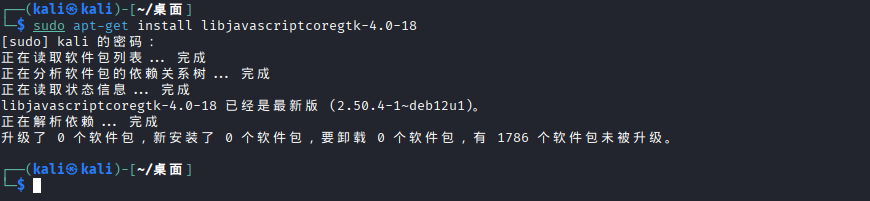
EasyTools 渗透测试工具箱 Kali系统安装教程
前言 本教程演示使用kali系统 └─$ lsb_release -a No LSB modules are available. Distributor ID: Kali Description: Kali GNU/Linux Rolling Release: 2025.4 Codename: kali-rolling EasyT...

