

 沐寒


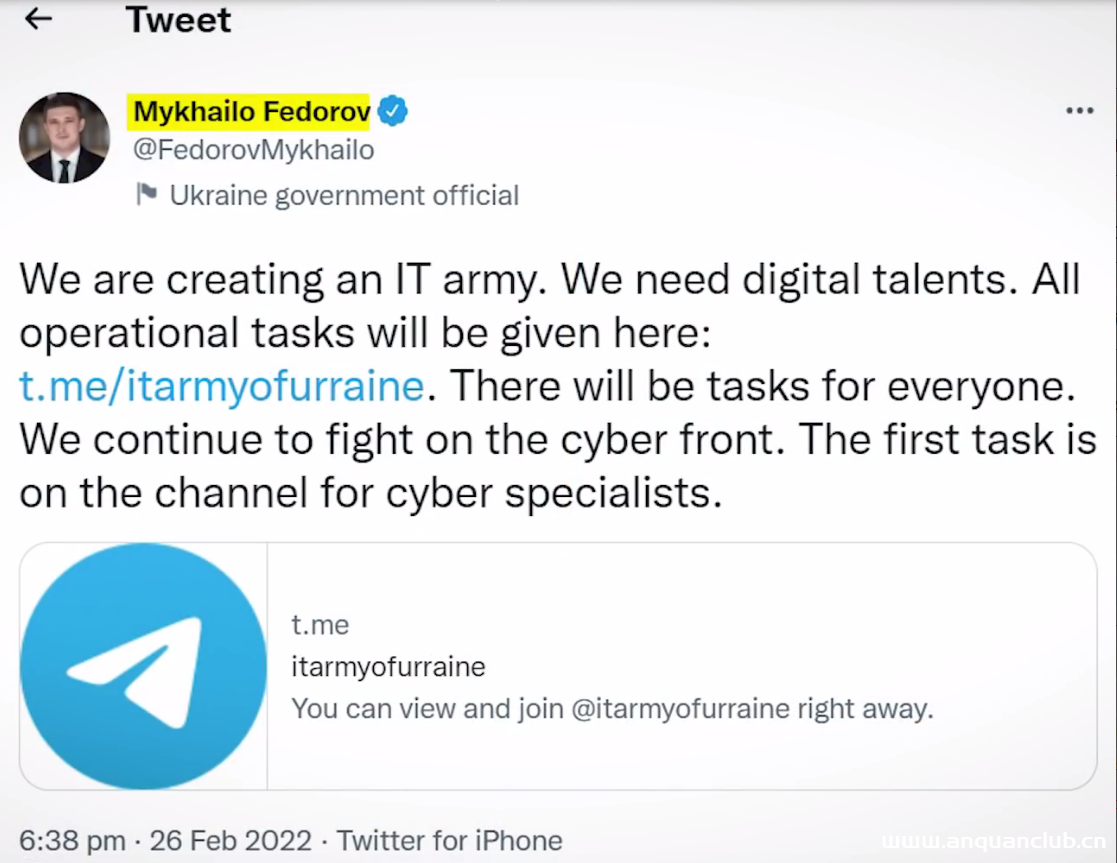
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...

【Wireshark教程】如何通过语音获取对方IP 支持钉钉/QQ/WX
相关声明 本教程仅用于hvv、红蓝攻防对抗等专业领域,请勿用于非法用途。 相关阅读 Wireshark的功能实在强大,可以做很多事情,我们之前提供过很多篇教程 工具下载 Wireshark3.6.2官网稳定版下...
kali渗透综合靶机– prime-1
本文章向大家介绍渗透测试靶机 prime-1,主要包括渗透测试靶机 prime-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 渗透测试靶机 prime-...
手机号注册过哪些网站,教你一键查询。
换手机号对于大家来说是一个“老大难”的问题,首先是不知道自己绑定了多少个网站,一个个去想太麻烦,今天就教大家两个查询手机绑定的小技巧。 方法一:reg007网站查询 如果你有电脑,可以打开...

[RoarCTF 2019]Easy Calc – buu刷题笔记
题目 题目打开是这样的查看源码 <!--I've set up WAF to ensure security.--> <script> $('#calc').submit(function(){ $.ajax({ url:'calc.php?num='+encodeURIComponent($('#content')....

[ACTF2020 新生赛]BackupFile – buu刷题笔记
Try to find out source file! 意思就是要进行目录扫描,获取源文件呗、 利用dirsearch进行扫描,可以获取到一堆.bak的备份文件,我们打开这个index.php.bak,可以发现一个简单的代码审计 <?...
linux操作系统汉化firefox火狐浏览器
今天我来水一篇文章《如何一行命令汉化火狐浏览器》 我们只需要安装一个语言包就可以了 首先我们切换到root账户 sudo su 之后使用apt安装语言包 apt install firefox-esr-l10n-zh-cn 没了,就这...

[RoarCTF 2019]Easy Java – buu刷题笔记
解题 一看是一个登录界面,尝试弱口令。密码直接爆出来了,但是FLAG不在这(这是大佬说的,我跑了半天,不知道弱密码是什么) 试了试,sql注入,半天感觉好像也不行,点一下help看看 是很熟悉的...

Python 程序设计 – 简答题 – 22春复习题
1.在 Python 中导入模块中的对象有哪几种方式?(1) (1)import 模块名 [as 别名] 例子 import math #直接导入math库 import numpy as np #导入模块并设置别名 (2)from 模块名 import 对象...
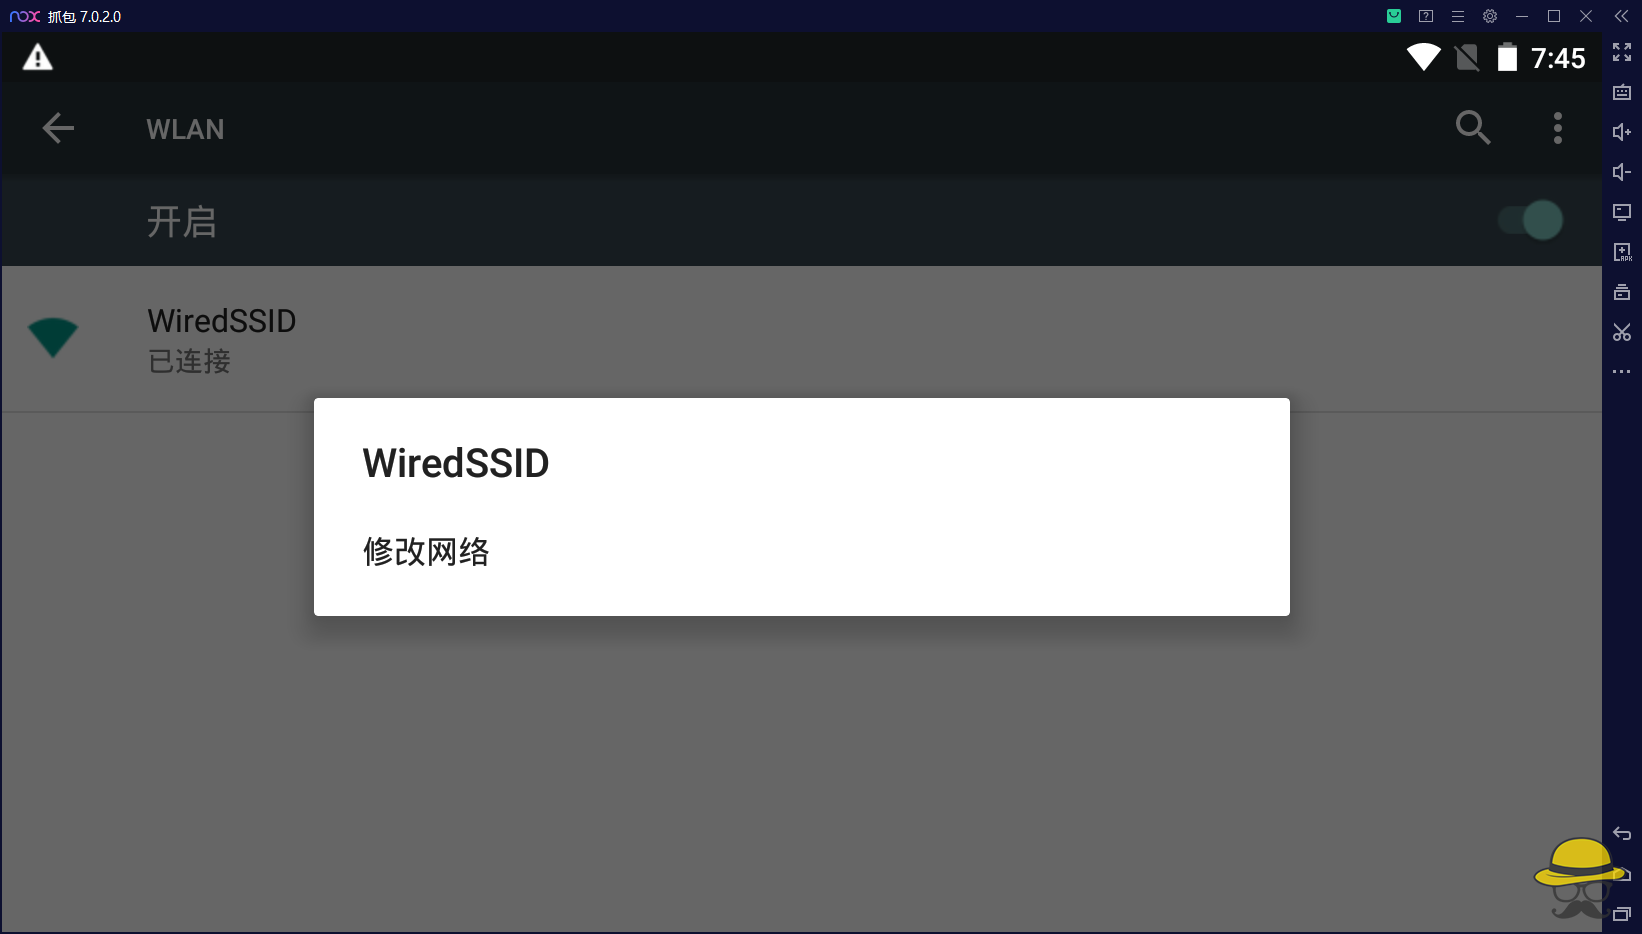
夜神模拟器配合Burpsuite进行抓包
burp抓夜神模拟器包,用来做APP渗透测试等。(其他的模拟器也是这样)看网上的都比较乱,就自己写一个吧。 一、下载夜神模拟器和burp 夜神官网:https://www.yeshen.com/ burp的话,建议百度专...

应急响应基本流程
应急响应的流程,先来张图片熟悉一下。 1.准备阶段: 准备阶段要做的是主要是明确资产范围对可能产生安全问题的 地方进行加固。 2.检测阶段: 通过日常的监控,收集系统信息日志等手段对可疑的...
kali渗透综合靶机–Breach-1.0靶机
本文章向大家介绍渗透测试靶机 breach-1,主要包括渗透测试靶机 breach-1使用实例、应用技巧、基本知识点总结和需要注意事项,具有一定的参考价值,需要的朋友可以参考一下。 下载地址: 下载链...
kali渗透综合靶机–DC-9靶机
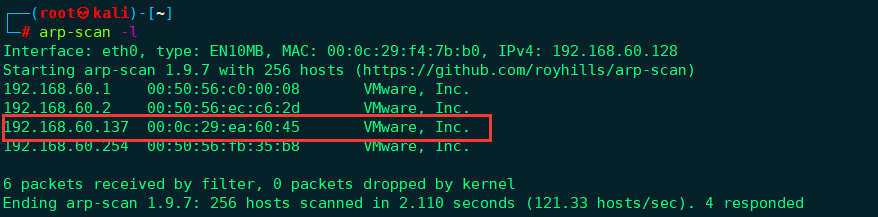
环境准备 靶机环境搭建攻击渗透机: kali IP地址:192.168.60.128靶机:DC-9 IP地址未知靶机下载地址:http://www.vulnhub.com/entry/dc-9,412/ 信息搜集 扫描主机IP,或者直接 arp-scan -l nma...

Vulnhub 靶场 HACKSUDO: FOG
环境 Kali: 192.168.132.131 靶机:192.168.132.146 靶机地址:http://www.vulnhub.com/entry/hacksudo-fog,697/ 一、信息收集 nmap -sP 192.168.132.0/24 nmap -p- -sC -sV 192.168.132.146 g...
通过Nginx配置过滤恶意流量,打造一个自己的微型防火墙
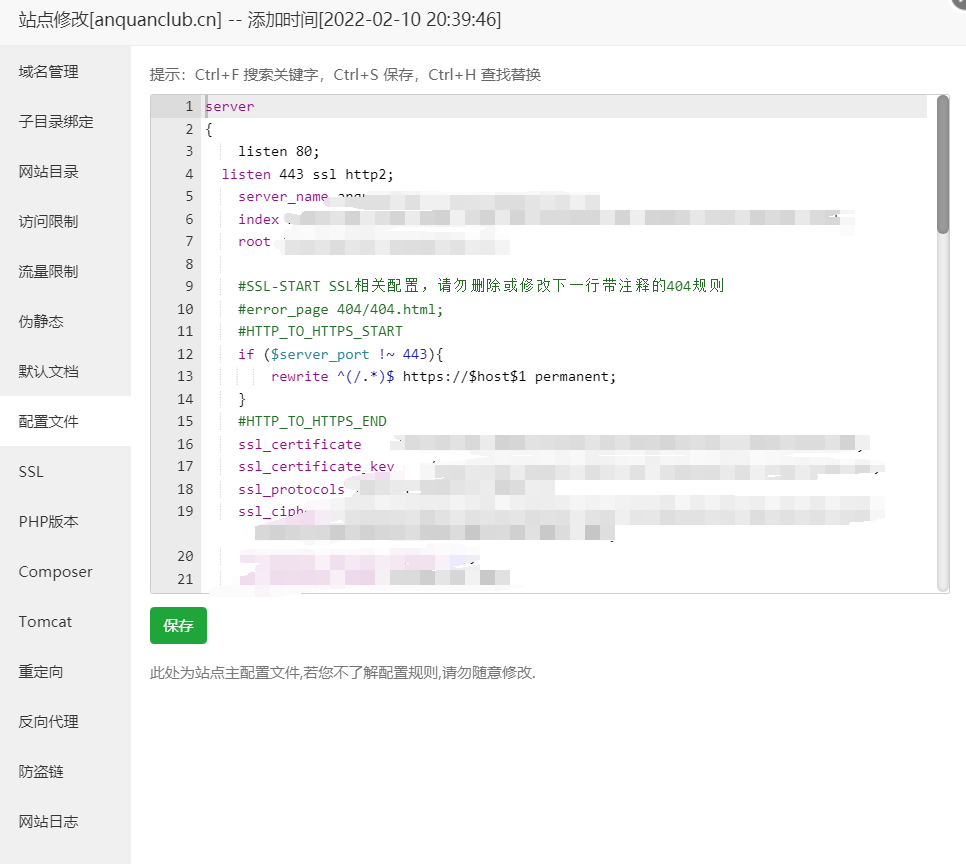
Nginx配置可以过滤什么? 恶意IP(黑/白名单) 首先,Nginx可以过滤恶意IP,你可以加入下面的配置,譬如恶意IP地址为8.215.34.190、42.59.101.116,那我们可以直接 location / { deny 8.215.34....

X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...

