

 沐寒
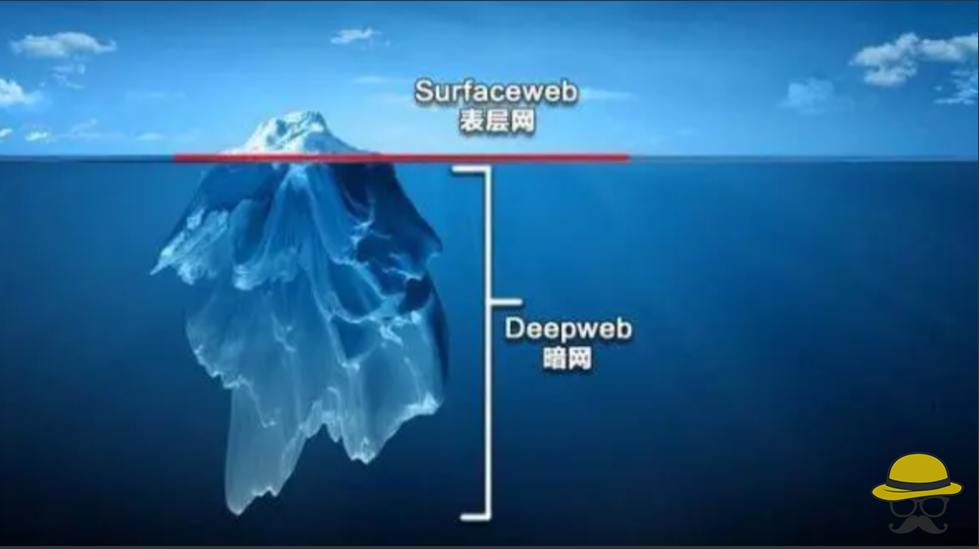
关于暗网的知识科普
本文仅用于教育和科普目的,阅读以下内容代表您愿意承担由此可能带来的一切法律责任 什么是暗网 我们正常情况访问的都是表层网,暗网藏在了表层网更深入的地方 暗网的来历 暗网一开始是美国海军...
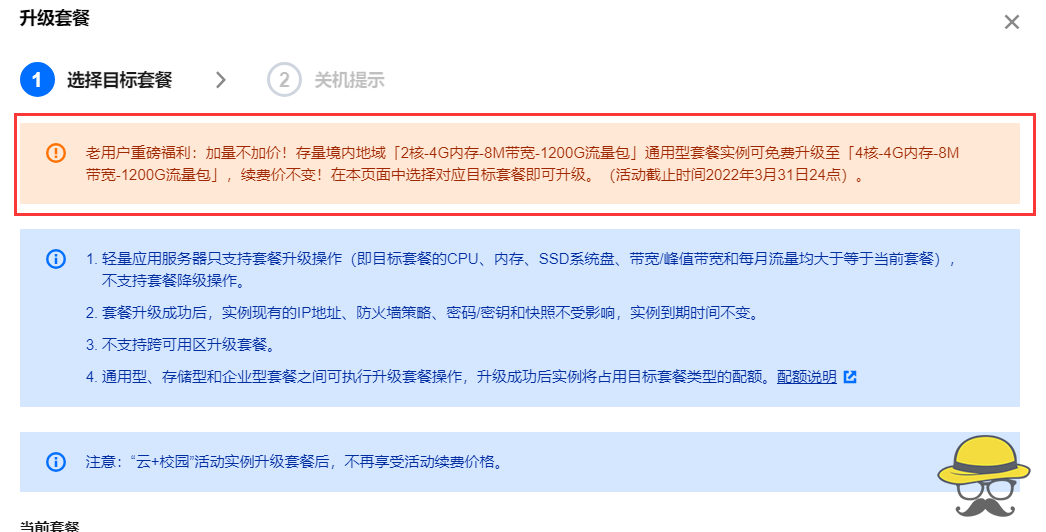
腾讯云老用户重磅福利,通用型套餐实例可免费升级4C4G8M
老用户重磅福利:加量不加价!存量境内地域「2核-4G内存-8M带宽-1200G流量包」通用型套餐实例可免费升级至「4核-4G内存-8M带宽-1200G流量包」,续费价不变!在本页面中选择对应目标套餐即可升级...
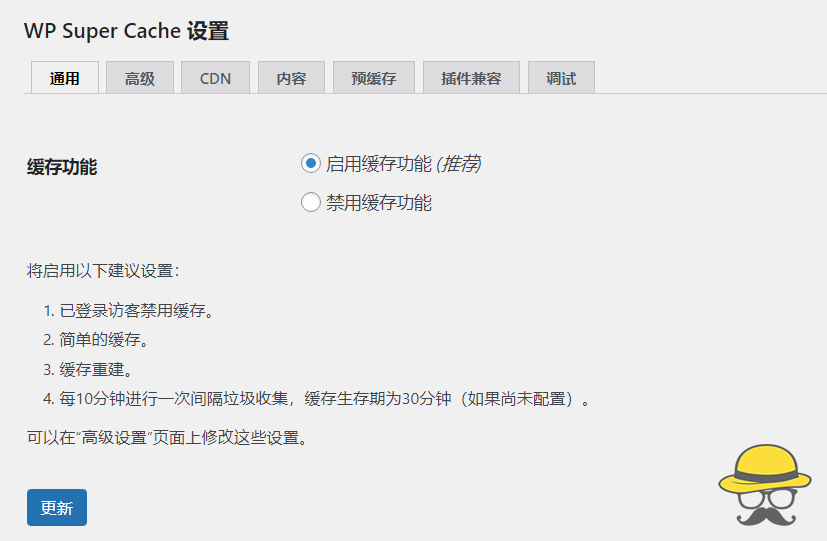
为什么你的WordPress网站这么慢?教你怎么加速!
通常刚接触WordPress的朋友都会发现网站访问速度好慢啊,慢到令人发指,心里很奇怪,为什么这么垃圾的建站系统能在全球流行。网站慢先不用着急,下面就来说说怎么给你的WP网站加速。 wordpress...
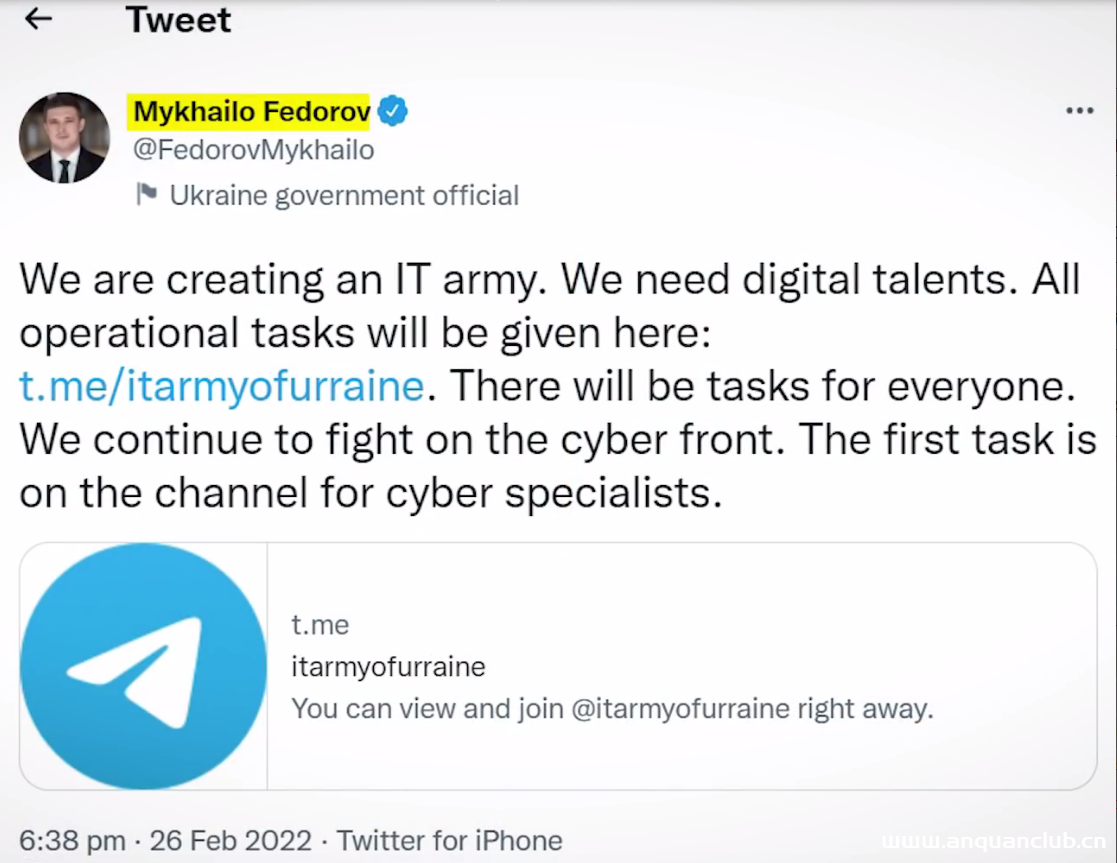
乌克兰网军使用的DDoS工具
相关阅读 图文讲解 在今天的网络安全技术新闻的探讨中,我们将主要讲解乌克兰的IT网军、他们使用的DDoS工具以及很多犯罪分子借助人们捐助制作虚假的DDoS工具盗取个人数据。 首先,我们这里先要...
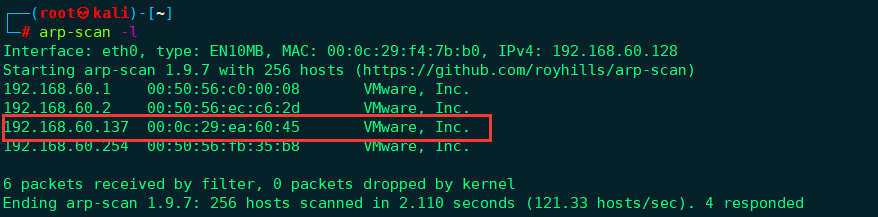
kali渗透综合靶机–DC-9靶机
环境准备 靶机环境搭建攻击渗透机: kali IP地址:192.168.60.128靶机:DC-9 IP地址未知靶机下载地址:http://www.vulnhub.com/entry/dc-9,412/ 信息搜集 扫描主机IP,或者直接 arp-scan -l nma...
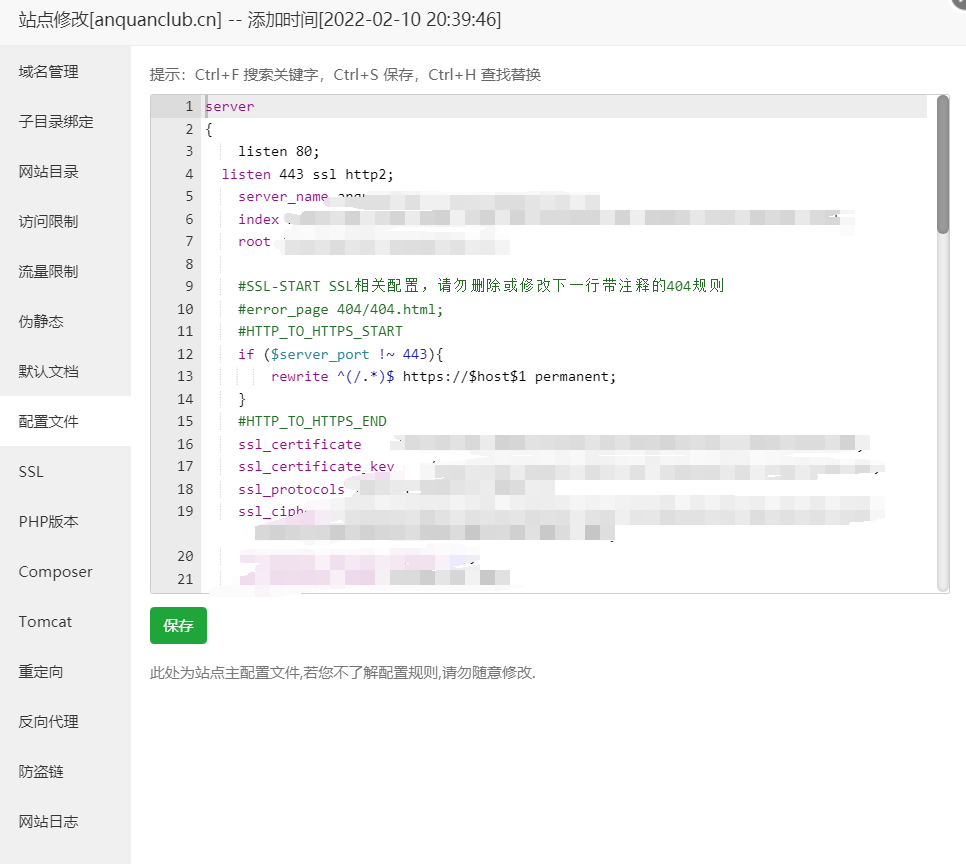
通过Nginx配置过滤恶意流量,打造一个自己的微型防火墙
Nginx配置可以过滤什么? 恶意IP(黑/白名单) 首先,Nginx可以过滤恶意IP,你可以加入下面的配置,譬如恶意IP地址为8.215.34.190、42.59.101.116,那我们可以直接 location / { deny 8.215.34....

X-Forwarded-For 和 X-Real-IP 的区别?
做动静分离的时候这里有疑问所以请教度娘 网上摘得,觉得比较有用就记下了 一般来说,X-Forwarded-For是用于记录代理信息的,每经过一级代理(匿名代理除外),代理服务器都会把这次请求的来源IP...

[极客大挑战 2019]LoveSQL – buu刷题记录
这群该死的黑客,竟然这么快就找到了我的flag,这次我把它们放在了那个地方,哼哼! 遇到sql注入的题目,首先先试试' ' ') ') ') ') 这几种组合,总有一个可以成功,实在没思路就放sqlmap吧 万能...
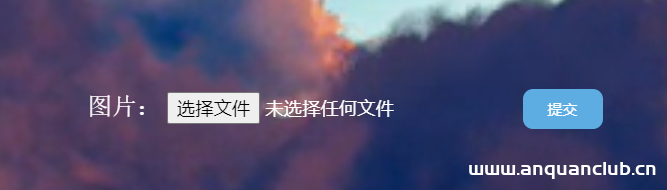
[极客大挑战 2019]Upload – buu刷题笔记
[极客大挑战 2019]Upload 题目打开是一个文件上次功能点 首次常规操作二话不说先上传一个一句话木马。 <?php @eval($_POST['123'])?> 页面提示被拦截,并显示not image 那我们进行抓包修...
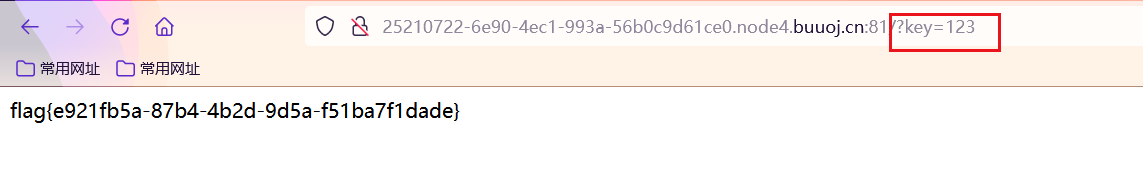
[ACTF2020 新生赛]BackupFile – buu刷题笔记
Try to find out source file! 意思就是要进行目录扫描,获取源文件呗、 利用dirsearch进行扫描,可以获取到一堆.bak的备份文件,我们打开这个index.php.bak,可以发现一个简单的代码审计 <?...
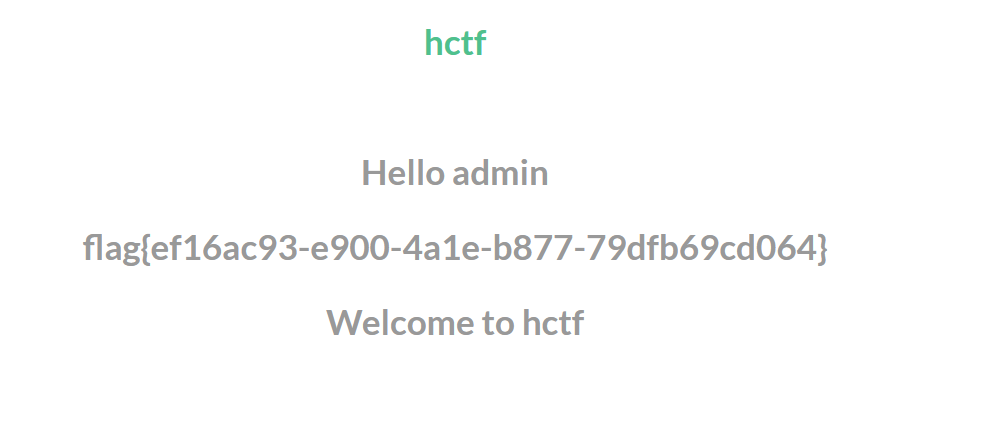
[HCTF 2018]admin – buu刷题笔记
首先爬一遍整个网站,发现有没注册的时候有“login”,'register', 这两个页面,注册一个123用户登录后发现有 'index“,”post“,”logout“,”change password“这四个界面, 根据题目提示的a...
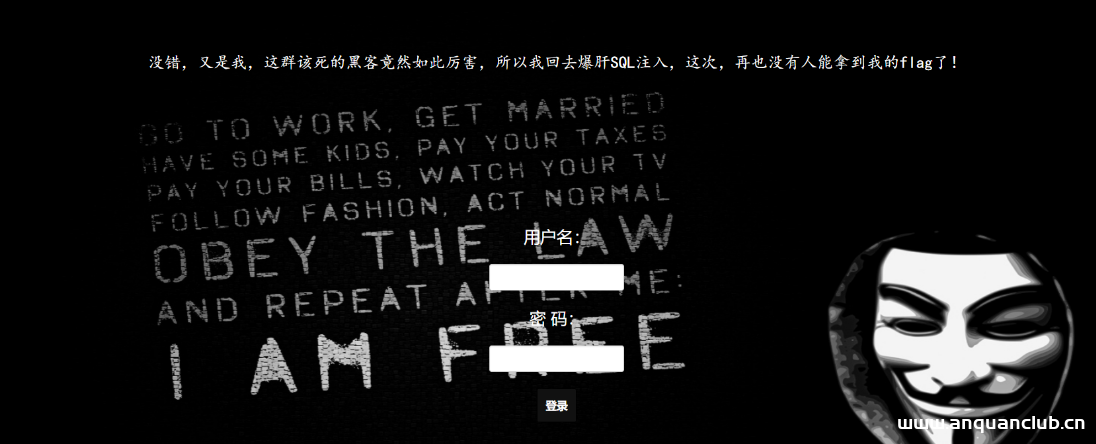
[极客大挑战 2019]HardSQL – buu刷题笔记
[极客大挑战 2019]HardSQL(主要记录一下自己做题的思路)题目:打开环境,得到: 有两道类似的sql注入题目,可以参考一下 废话不多说,都说了是hardsql了,直接fuzz测试一下,可以看到有很多还...
GoLand 2022.1-X最新专业版激活 – 破解教程
声明 如果有经济实力,建议购买正版软件 软件仅供学习和研究 激活工具下载 全家桶激活工具下载GoLand-2022.X最新版下载GoLand-2022.1专业版下载 图文教程 安装步骤 我们运行goland-2022.1.exe ...
linux操作系统汉化firefox火狐浏览器
今天我来水一篇文章《如何一行命令汉化火狐浏览器》 我们只需要安装一个语言包就可以了 首先我们切换到root账户 sudo su 之后使用apt安装语言包 apt install firefox-esr-l10n-zh-cn 没了,就这...
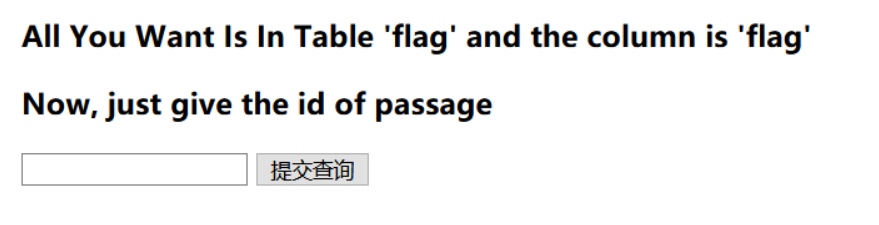
[CISCN2019 华北赛区 Day2 Web1]Hack World
读题 sql注入题,而且直接告诉你flag在表flag中的flag字段。让你提交查询id 查询1和2会有回显,输入其它数值都会提示错误。抓包跑一下字典看一下过滤的内容(学到的新技能,原来bp的intruder还...

美国政府:赶紧给 VMware 设备打补丁,否则拔掉设备!
披露了严重的身份验证绕过漏洞,旧漏洞受到大肆攻击。 美国政府网络安全和基础设施安全局(CISA)在一天内向VMware用户接连发出了两则警告,它认为这家虚拟化技术巨头的产品可能被不法分子用来...

