

 沐寒
别让 SSL 证书暴露了你的源站 IP
杂谈 有很多站长(比如我)选择为自己的网站套上cdn,比起加速效果我相信更多人是为了保护自己那脆弱可怜幼小无助的源站ip不被人发现,不过有亿些平台 例如 http://search.censys.io/ 会通过n...
Vulnhub靶机:Tiki(适合新手练习漏洞搜索和利用)
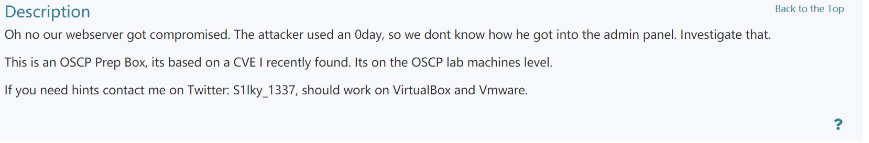
0x00:靶机介绍 这次的靶机是Tiki,下载链接为 http://www.vulnhub.com/entry/tiki-1,525/,可在VM下进行。准备好一台kali即可。 看描述其实是一个复现0day攻击的靶机。号称有OSCP级别。但做完以...
[极客大挑战 2019]PHP
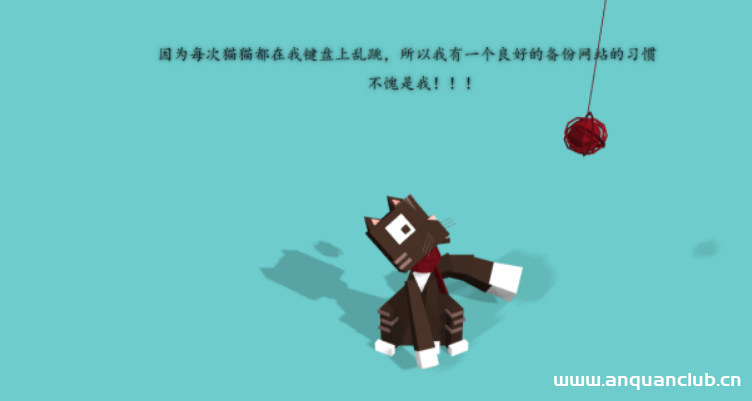
因为每次猫猫都在我键盘上乱跳,所以我有一个良好的备份网站的习惯 不愧是我!!! 这不就是文件扫描,dirb什么的都可以,经过一番测试,备份文件名为www.zip 直接在url后面输入www.zip,可以获...

[GYCTF2020]Blacklist -堆叠查询- buu刷题笔记
启动挑战项目,发现前端界面显示Black list is so weak for you,isn’t it 随便输入几个关键词试试:select,他爆出来所有的黑名单关键词,本来还想fuzz跑一下的 return preg_match('/set|prepa...
[第一章 web入门]常见的搜集 – buu刷题笔记
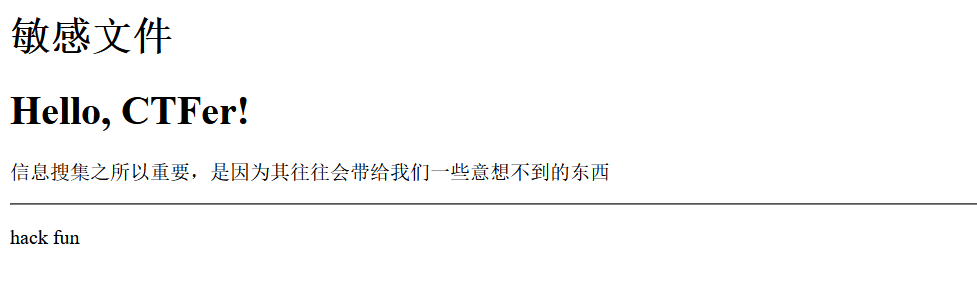
BUUCTF:[第一章 web入门]常见的搜集 比起那些需要技巧的ctf赛题,还是感觉这种信息收集吸引人 寻找有用的信息 首先看了一下源码貌似没发现什么有价值的东西然后顾名思义估计是要在站点的路径中...
[第一章 web入门]粗心的小李 – buu刷题笔记
打开题目就告诉我们是git泄露,那没办法,我们就查询git备份下载呗 GitHack的下载安装 下载地址:http://github.com/lijiejie/GitHack在GitHub上下载源码的压缩包后解压即可使用 需要使用python...
【分享】你真的了解二维码吗?
今天我们来聊一聊如今与我们日常生活联系非常密切的一样东西——我们出行,就餐,购物,几乎是每天都可能会用到。没错,就是二维码。 曾几何时,谁能料到,一个小小的黑白码竟有如此广泛的用途...
如何快速批量替换文件名部分文字
问题场景 有热心网友问有没有方法可以快速替换文件的前缀或者后缀? 解决方案 您可以先下载个everything 我们这里搜索想批量替换的前缀,譬如【安全小天地】我想替换成其他的 我们搜索看到有下...
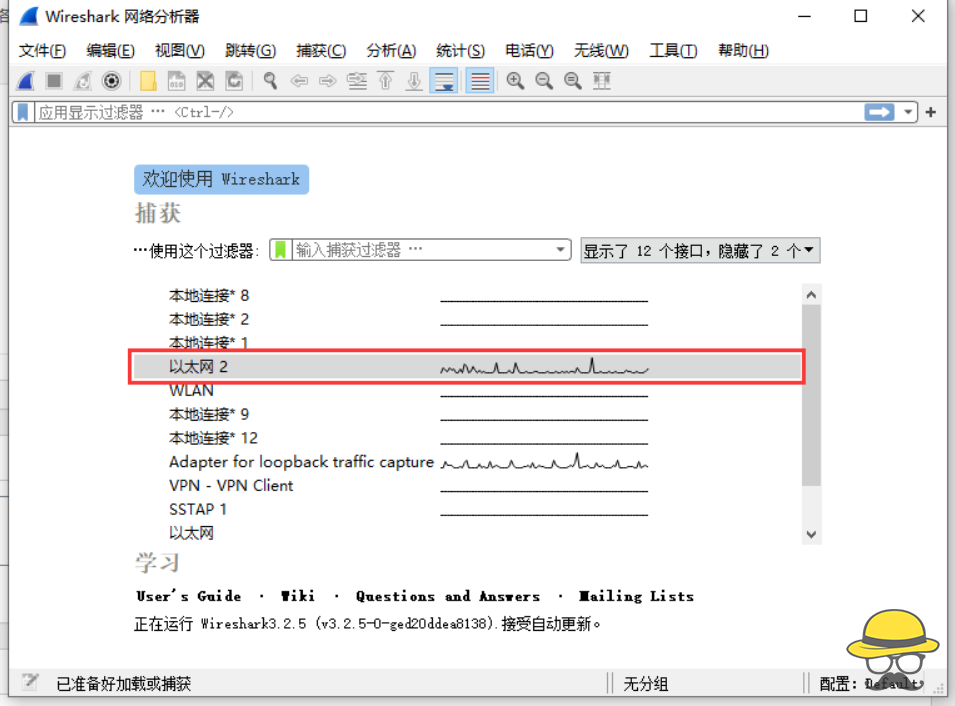
使用Wireshark抓包获取QQ好友的IP地址
介绍 很多人喜欢在互联网上装逼、口嗨,很多骗子在互联网上各种嚣张,通过这个教程可以很好的治一治这些人,本教程教大家如何通过Wireshark获取QQ好友的IP地址。 声明 本教程仅用于教育目的,请...
多地疫情再起,健康码的“健康大考”如何过关?
自疫情伊始,健康码就成为了出行必需品。健康码能保障疫情防控工作的高效开展,让技术应用更好地为社会“加码”护航。在关键时期,若健康码出现访问慢或者无法访问,有可能影响整个城市的生产生...

首届腾讯数字安全创新大赛在京启动,挖掘新锐力量推动产业创新
3月10日,首届腾讯数字安全创新大赛在京正式启动。本次大赛由腾讯安全和中国产业互联网发展联盟联合主办,腾讯安全、KEEN、元起资本、赛博英杰、数世咨询等多家企业联合发起,中国产业互联网发...
web服务器是什么
WEB服务器也称为WWW(WORLD WIDE WEB)服务器,主要功能是提供网上信息浏览服务。可以处理浏览器等Web客户端的请求并返回相应响应,Web服务器只负责处理HTTP协议,只能发送静态页面的内容。而JSP...
SQL注入原理及具体步骤
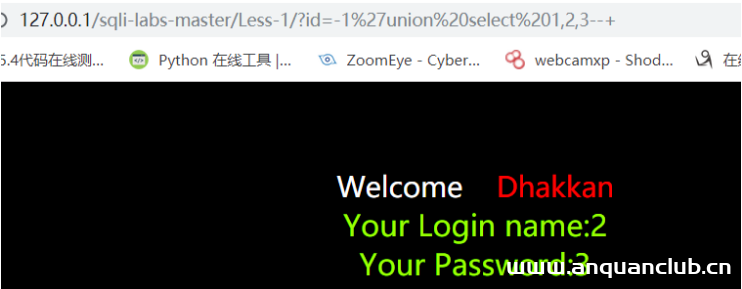
SQL注入原理 步骤: 1. 通过特殊的数据库查询语句 2. 在数据库的错误返回中找到sql漏洞 3. 利用sql语句猜解管理人员信息并登陆管理员后台 简单说就是:sql注入是将sql代码插入或添加到用户的输...

Hack Me Please靶机攻略(ubuntu_ctf)
靶机详情 靶机地址:http://www.vulnhub.com/entry/hack-me-please-1,731/。 这个靶机的目标是获得root权限。 靶机下载后安装好,选择NAT模式。 使用Kali作为此次的攻击机,同样选择NAT模式,...
红队钓鱼攻击(1)–钓鱼网站介绍及kali利用setoolkit工具制作钓鱼网站
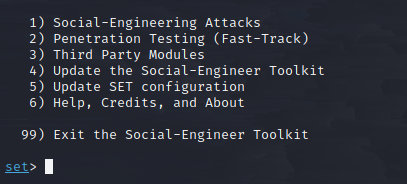
前言 文章制作技术分享,请勿用于其他地方,产生的相关责任由使用者负全责。 相关阅读 实验流程 实验环境:一台kali(为×××机 NAT模式) 一台物理机(靶机),要想外网访问,需要做内网穿透 ...
[极客大挑战 2019]Knife – buu刷题笔记
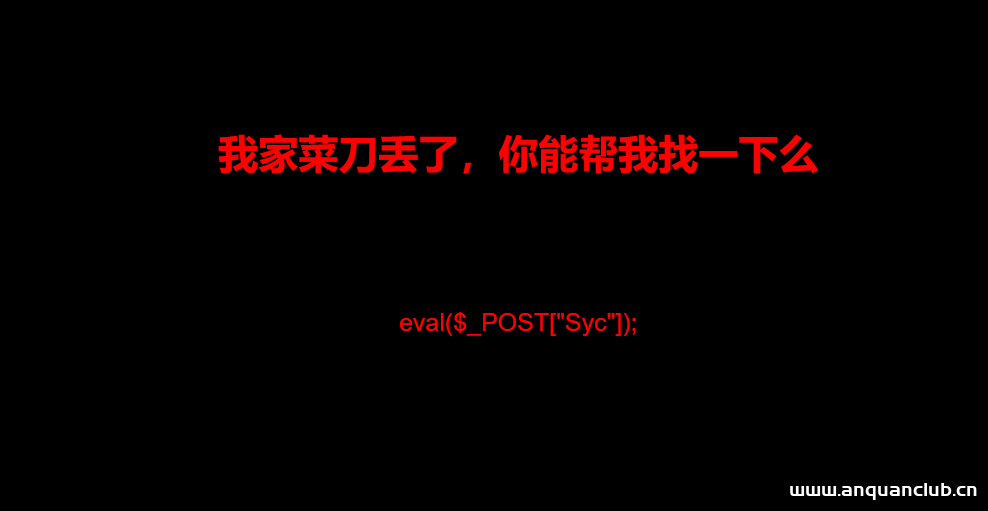
我家菜刀丢了,你能帮我找一下么 一句话木马也在这eval($_POST['Syc']); 现在的问题是木马有了,不知道文件名和路径,尝试目录扫描之后,居然只有一个index.php 按照ctf的尿性,玩的就是脑回路...

