

 沐寒

[极客大挑战 2019]Http – buu刷题笔记
欢迎来到西南某最大卖鞋厂商 !三叶草安全技术小组(Syclover) 当黑客帝国的梦想成为现实,你就是下一个奇迹缔造者!三叶草安全技术小组(Syclover)等待着同样热爱技术的你~ 打开网页随便翻翻...

[ZJCTF 2019]NiZhuanSiWei – buu刷题笔记
进入题目链接 直接就是一段代码需要审计 <?php $text = $_GET['text']; $file = $_GET['file']; $password = $_GET['password']; if(isset($text)&&(file_get_contents($text,'r')==...
[SUCTF 2019]CheckIn – buu刷题笔记
CheckIn题目分析 首先我们来看一下题目,首页就是一个简单的上传界面: 我们先上传一个php文件试一下,显然是illegal的 经过fuzz发现修改content-type和利用特殊扩展名php5、pht等都没有成功(...

SQL注入万能密码字典
SQL注入万能密码字典'or 'a'='a '.).or.('.a.'='.a or 1=1-- 'or 1=1-- a'or' 1=1-- 'or 1=1-- 'or.'a.'='a 'or'='a'='a 'or''=' 'or'='or' admin'or 1=1# admin'/* aaaa*/' 'or 1=1/* 'or 'a'=...

[第一章 web入门]SQL注入-1 – buu刷题笔记
打开题目,只有一段文字,不过既然题目是sql注入,而且链接上面也有参数,直接注就完了 http://bb983249-4364-4ee1-a32a-151a4c6cd37b.node4.buuoj.cn:81/index.php?id=1 也是一道比较简单的入...

Wireshark快速还原Pcap包中的图片
继续上次说到的比武里面,有一道关于流量分析的题,如何通过Wireshark还原pcap包中的图片? 动图操作 请打开图片观看gif 图文教程 通常情况下,一般我们看到的图片都是网站上get请求获取的,因...
nginx解决多个端口映射80的配置
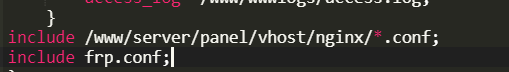
注意:俩个server服务要相对独立,这样就可以同时将服务1和服务2的端口映射到80端口了 server { listen 80; server_name xx.cn; #域名1 location / { proxy_pass http://x.x.x.x:9001; #域名1需...
操作系统原理与实例分析2.0(李睿、王旭阳版)复习之简答题
标红的题目为PPT上面标注要考的,其余题目有所了解就好!! 期末考试必备题型 1.计算机系统的资源可分为哪几类?试举例说明 答:计算机系统资源分为硬件资源和软件资源两大类,硬件资源:包括中...

极速文件搜索工具 everything
杂谈 今天分享一个提升工作效率的小技巧,使用everything可以提升你的搜索效率,找文件的时候就不用那么头疼了 功能介绍 Everthing可以在闪电般的瞬间从海量的硬盘中找到你需要的文件,速度快到...
【代码分享】心情不好的时候,用 Python 画棵樱花树送给自己吧
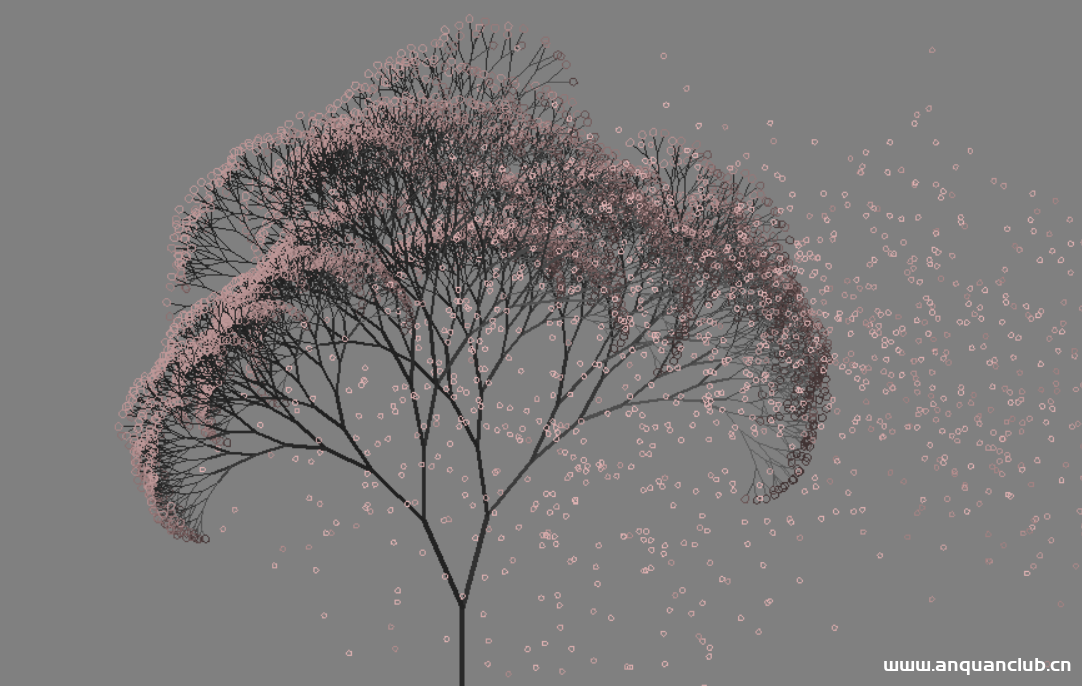
画棵樱花树送给自己吧,代码也可以很浪漫不是吗。520刚刚过了,没有爱情,自己也要好好爱自己才对。 一. 绘制步骤 1. 环境安装 可以参考之前的博客: . 图片美化 之前没怎么用过 Python,就对别...
一次SQL查询优化原理分析(900W+数据从17s到300ms)_MsSql
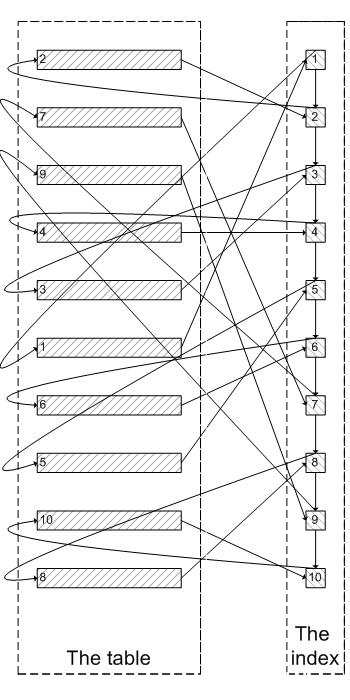
本文主要介绍了一次SQL查询优化原理分析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录 前言 证实 参考资料...
向居家程序员「送服」
共克时艰,免费领取4核4G轻量应用服务器 新老用户同享 免费领取1个月4核4G8M带宽1200GB流量包轻量应用服务器 登录直接购买即可 拿来直接当云主机,还是很香的哦 购买链接 须知,早入手,早享受
[网鼎杯 2020 青龙组]AreUSerialz – buu刷题笔记
打开题目就是一串代码需要进行代码审计 <?php include('flag.php'); highlight_file(__FILE__); class FileHandler { protected $op; protected $filename; protected $content; function __...
[第一章 web入门]afr_1 – buu刷题笔记
解题过程: php伪协议读取flag ?p=php://filter/read=convert.base64-encode/resource=flag 得到 PD9waHAKZGIlKCdubyBubyBubycpOwovL24xYm9va3thZnJfMV9zb2x2ZWR9 进行base64解码 <?php db%(...
将 Python 项目打包成 EXE 可执行文件
标准打包 目前比较常见的打包 exe 方法都是通过 Pyinstaller 来实现的,本文也将使用这种常规方法。如果对这块已经很熟悉的小伙伴,可以直接下滑到本文下半部分。 为什么要打包? 众...
【服务器运维】如何定时清理服务器内的临时图片/日志
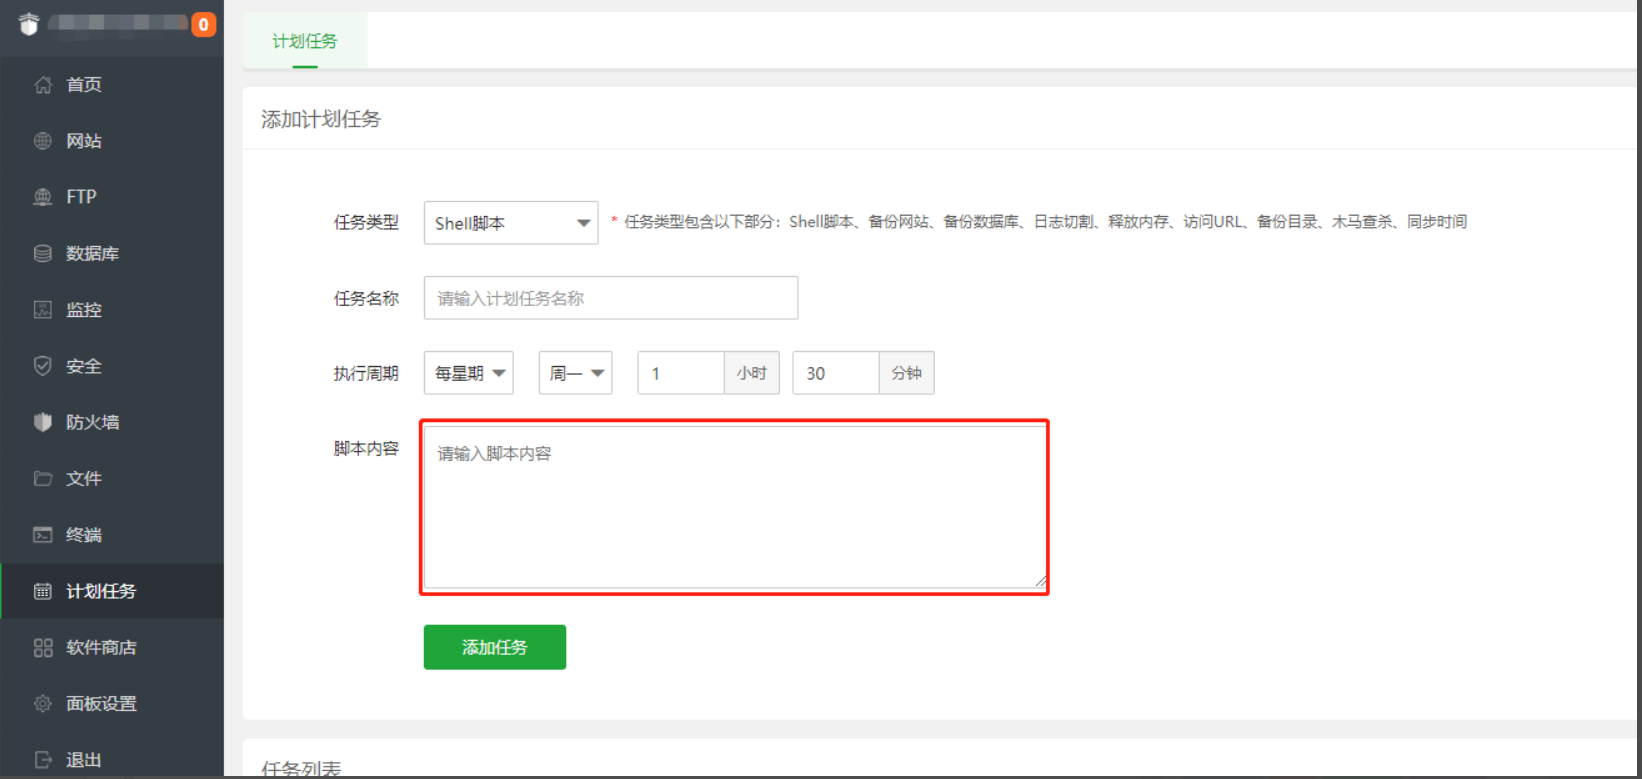
问题场景 服务器零时图片太多,怎么定时清理呢 解决方案 命令行 我们可以用一行命令就解决 find /www/wwwroot/qbl -mtime +7 -name '*.png' -exec rm -rf {} \; find后面跟要查找的目录,/www/w...

