





CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect
漏洞标题 CVE-2020-18268: Z-Blog <=1.5.2 - Open Redirect 漏洞描述 Z-Blog 1.5.2 and earlier contains an open redirect vulnerability via the redirect parameter in zb_system/cmd.php...
CVE-2021-41878: i-Panel Administration System 2.0 – Cross-Site Scripting
漏洞标题 CVE-2021-41878: i-Panel Administration System 2.0 - Cross-Site Scripting 漏洞描述 i-Panel Administration System 2.0 contains a cross-site scripting vulnerability that enab...
CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码
CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection
漏洞标题 CVE-2022-0783: Multiple Shipping Address Woocommerce < 2.0 - SQL Injection 漏洞描述 The Multiple Shipping Address Woocommerce plugin before 2.0 does not properly saniti...
CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
CVE-2000-0760: Jakarta Tomcat 3.1 and 3.0 – Information Disclosure
漏洞标题 CVE-2000-0760: Jakarta Tomcat 3.1 and 3.0 - Information Disclosure 漏洞描述 Jakarta Tomcat 3.1 and 3.0 under Apache contain a vulnerability in the Snoop servlet that revea...
Docker Nginx容器制作部署实现方法_docker
这篇文章主要介绍了Docker Nginx容器制作部署实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 快速开始 1.查找 Docker Hub 上的 n...
CVE-2025-23061: Mongoose – NoSQL Injection
漏洞标题 CVE-2025-23061: Mongoose - NoSQL Injection 漏洞描述 NoSQL injection vulnerability in Mongoose < 8.9.5 affecting the populate() function's match option. This vulner...
(CVE-2025-10210) ChanCMS Search功能SQL注入漏洞
漏洞标题 (CVE-2025-10210) ChanCMS Search功能SQL注入漏洞 漏洞描述 (CVE-2025-10210) ChanCMS Search功能SQL注入漏洞 PoC代码 暂无
CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting
漏洞标题 CVE-2024-7313: Shield Security Plugin < 20.0.6 - Cross-Site Scripting 漏洞描述 The Shield Security WordPress plugin before 20.0.6 contains a reflected cross-site script...

Docker容器无法停止删除的解决方案_docker
这篇文章主要介绍了Docker容器无法停止删除的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 查找运行的容器id docker ps 查找上面容器的物理位置 cd /var/lib/doc...
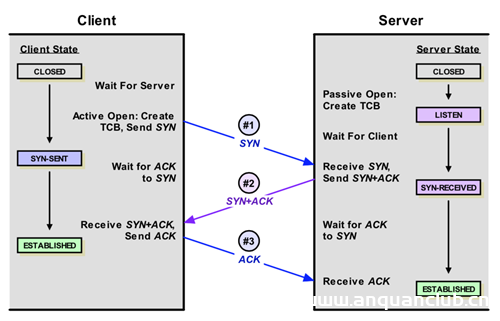
TCP第三次握手传数据过程图解_服务器其它
这篇文章主要介绍了TCP第三次握手传数据过程图解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 RFC793文档里带有SYN标志的过程包是不可...
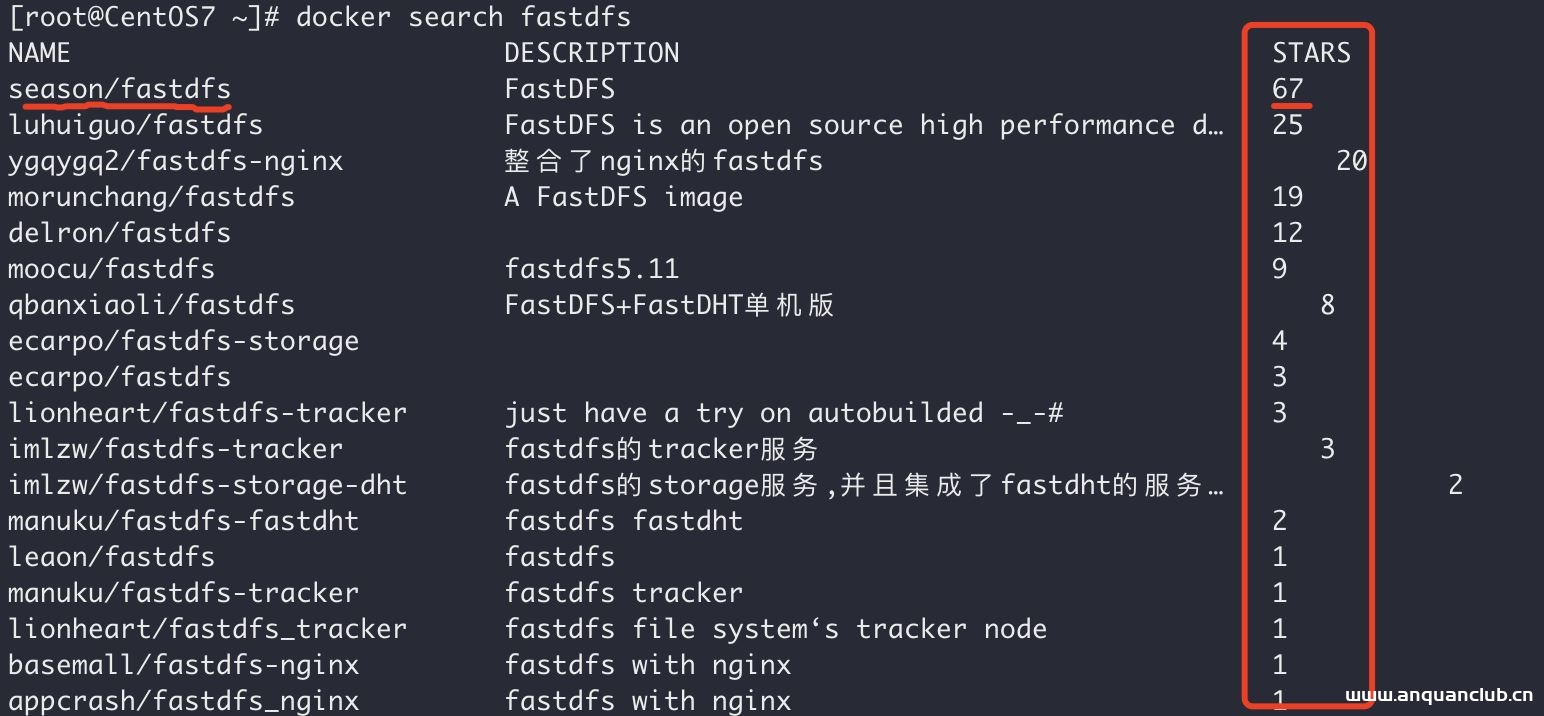
Docker中搭建FastDFS文件系统(多图教程)_docker
这篇文章主要介绍了Docker中搭建FastDFS文件系统(多图教程),文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 目录关...
勒索软件团伙在攻击警察局后主动提供解密器
最近AvosLocker勒索软件再次发起了攻击,不过这一次的目标有点特殊——是美国警察局,它对该机构的设备进行了加密并窃取了数据。但在昨日,事情发生了戏剧性的变化,根据安全研究员pancak3在十...
俄罗斯最大社交平台明年将强制实施双因素身份认证
VK,全称VKontakte,是俄罗斯及独联体国家最流行的社交媒体平台,拥有超过6.5亿用户。VK已决定在其服务中引入2FA(two-factor authentication,双因素身份认证)。从明年二月开始,所有订阅人数...
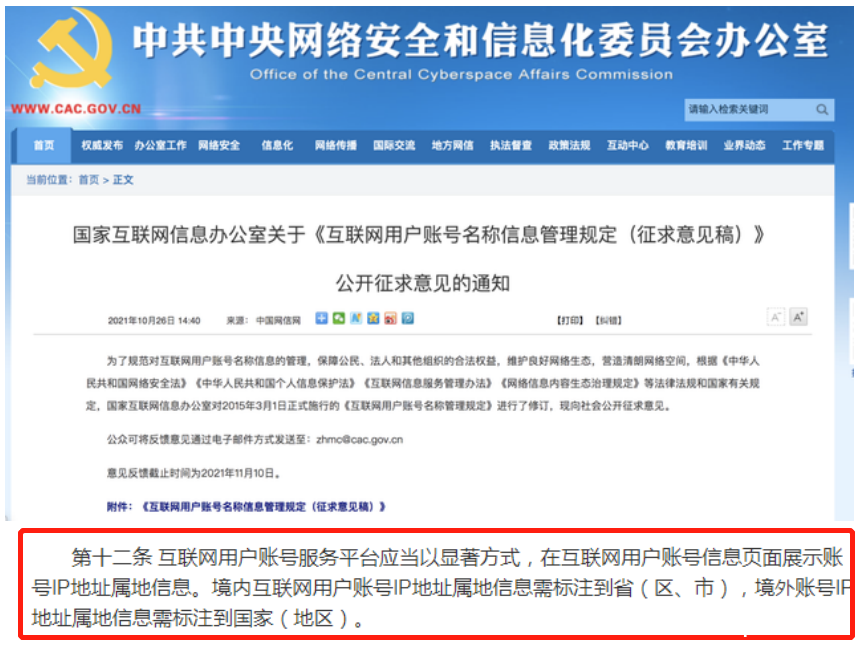
发现了吗?发表网络动态公开显示“IP属地”,会暴露我的行踪隐私吗?
自4月15日起,微博、抖音、今日头条、抖音、百家号、快手、知乎、小红书等各大平台宣布“公开账号IP属地”后,“国外”博主惊现国内IP,不少大V们都慌了,网络上出现了一个又一个翻车现场,因为...

