




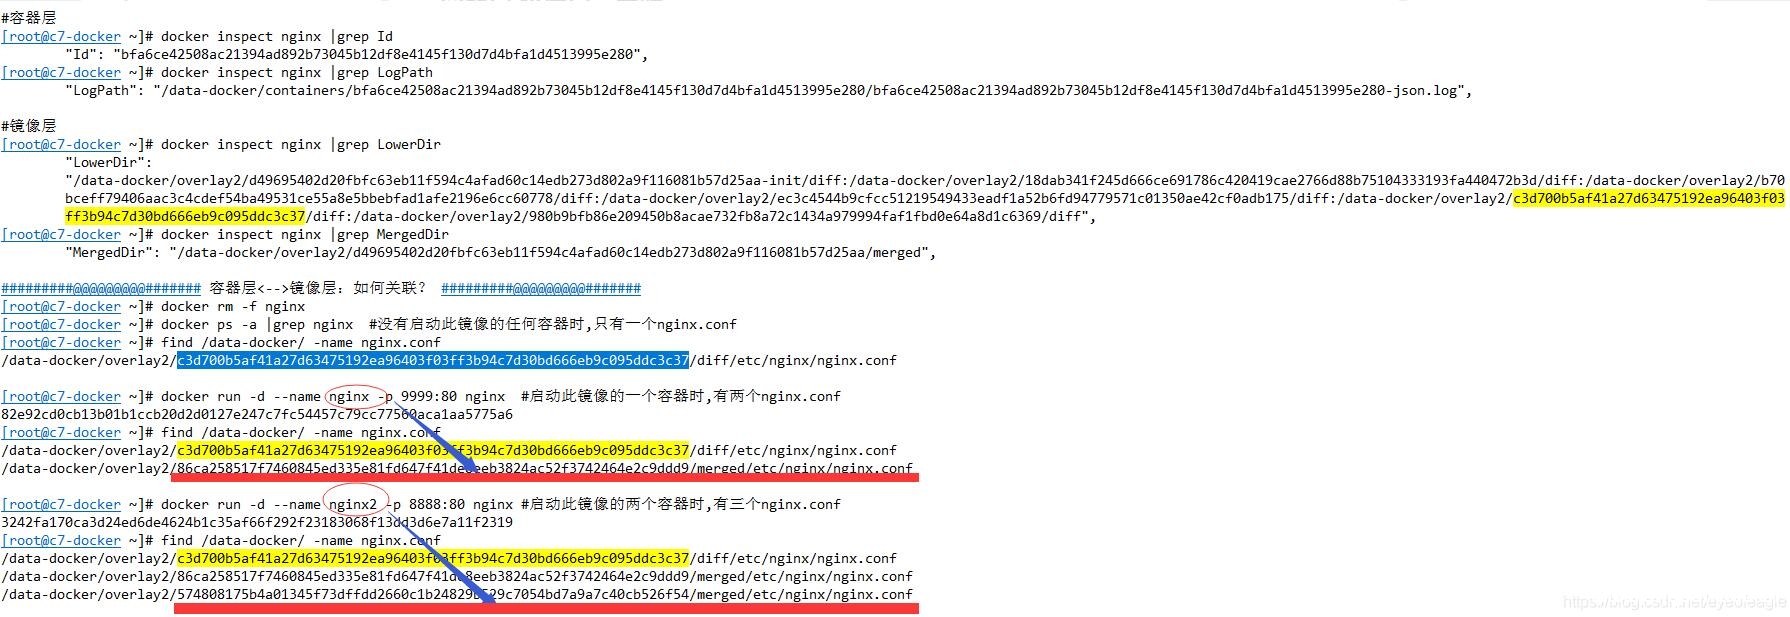
docker 文件存放路径, 修改端口映射操作方式_docker
这篇文章主要介绍了docker 文件存放路径, 修改端口映射操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 如何获取容器的启动命令 容器早已创建好,如何得知它的启动参数(...
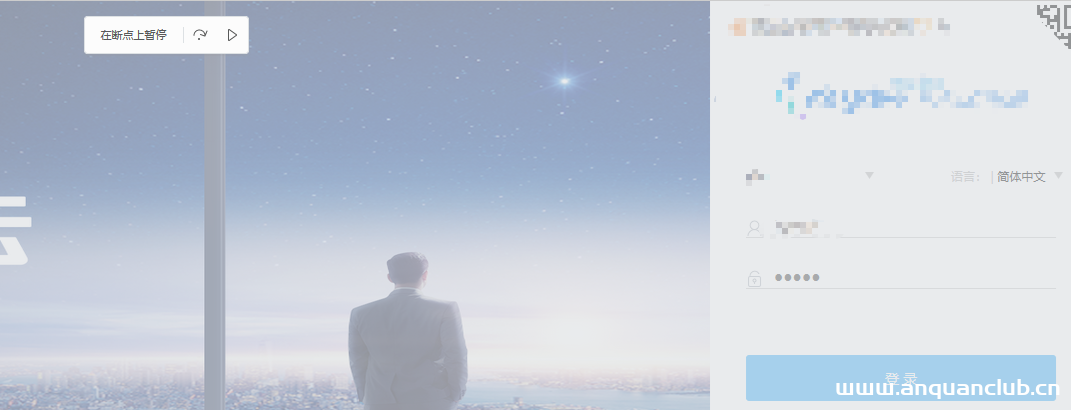
从RSA加密到暴力破解分析
本篇写的文章是我在公司内部业务系统测试的时候分析的过程,也是个很感谢火线小助手的文章分享: 打开页面点击登录: 在JS中找到获取用户名密码提交的地方,打上断点: 输入用户名密码,提交表...
Docker开启TLS和CA认证的方法步骤_docker
本文主要介绍了Docker开启TLS和CA认证的方法步骤,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录一、生成证书二、开启远程三、远程连接3.1 Jenkins...

CVE-2022-41040: Microsoft Exchange SSRF
漏洞标题 CVE-2022-41040: Microsoft Exchange SSRF 漏洞描述 r0 是 nmap 脚本 r1 是 github 未经验证得 PoC fofa: app="Microsoft-Exchange" PoC代码
CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection
漏洞标题 CVE-2024-1512: MasterStudy LMS WordPress Plugin <= 3.2.5 - SQL Injection 漏洞描述 The MasterStudy LMS WordPress Plugin for Online Courses and Education plugin for WordP...
CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution
漏洞标题 CVE-2018-17207: WordPress Duplicator Plugin < 1.2.42 - Arbitrary Code Execution 漏洞描述 An issue was discovered in Snap Creek Duplicator before 1.2.42. By accessing le...
CVE-2024-6555: WP Popups – Information Disclosure
漏洞标题 CVE-2024-6555: WP Popups - Information Disclosure 漏洞描述 WP Popups - WordPress Popup builder plugin for WordPress contains a full path disclosure caused by using mobiled...
CVE-2017-9506: Atlassian Jira IconURIServlet – Cross-Site Scripting/Server-Side Request Forgery
漏洞标题 CVE-2017-9506: Atlassian Jira IconURIServlet - Cross-Site Scripting/Server-Side Request Forgery 漏洞描述 The Atlassian Jira IconUriServlet of the OAuth Plugin from version...
CVE-2024-28986: SolarWinds Web Help Desk < 12.8.3 - Insecure Deserialization
漏洞标题 CVE-2024-28986: SolarWinds Web Help Desk < 12.8.3 - Insecure Deserialization 漏洞描述 SolarWinds Web Help Desk before version 12.8.3 contain a critical Java deserializa...
CVE-2021-28377: Joomla! ChronoForums 2.0.11 – Local File Inclusion
漏洞标题 CVE-2021-28377: Joomla! ChronoForums 2.0.11 - Local File Inclusion 漏洞描述 Joomla! ChronoForums 2.0.11 avatar function is vulnerable to local file inclusion through unaut...
CVE-2025-49001: Dataease JWT 认证绕过漏洞
漏洞标题 CVE-2025-49001: Dataease JWT 认证绕过漏洞 漏洞描述 CVE-2025-49001 是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程 fofa: body="/js/index-0.0.0-dataease.js...
CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
CVE-2025-41393: Ricoh Web Image Monitor – Reflected XSS
漏洞标题 CVE-2025-41393: Ricoh Web Image Monitor - Reflected XSS 漏洞描述 A reflected cross-site scripting vulnerability exists in the laser printers and MFPs (multifunction printe...

一个脚本让你的app自动吐出密钥信息
### 背景 安全小天地某个私密项目中涉及到一个app的测试,打开一看,证书校验--不让抓包,信息加密-无法篡改,遇到这种情况怎么,正常我这种小菜鸡都是直接放弃了,奈何厂家奖金给的高啊,我还...
CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting
漏洞标题 CVE-2017-9288: WordPress Raygun4WP <=1.8.0 - Cross-Site Scripting 漏洞描述 WordPress Raygun4WP 1.8.0 contains a reflected cross-site scripting vulnerability via sendtes...
CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection
漏洞标题 CVE-2023-48084: Nagios XI < 5.11.3 - SQL Injection 漏洞描述 SQL injection vulnerability in Nagios XI before version 5.11.3 via the bulk modification tool. PoC代码

