




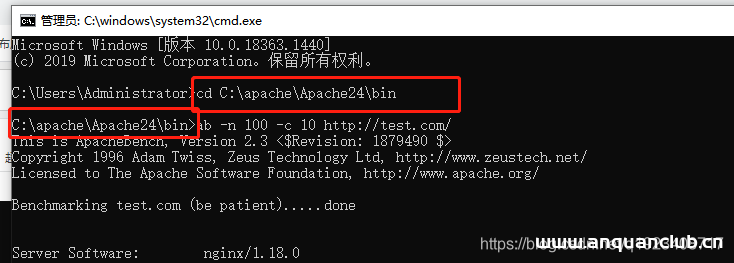
Apache压力测试工具的安装使用_Linux
这篇文章主要介绍了Apache压力测试工具—安装并进行并发接口测试的实现,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1.下载 进入apache官网 ht...

CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 – Local File Inclusion
漏洞标题 CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 4.1 is vulnerable to both aut...
CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection
漏洞标题 CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection 漏洞描述 Subrion CMS before 4.1.5.10 has a SQL injection vulnerability in /front/search.php via the $_GET array. P...
CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300)
漏洞标题 Adobe ColdFusion /CFIDE/adminapi/accessmanager.cfc 代码执行漏洞(CVE-2023-29300) 漏洞描述 Adobe ColdFusion 是 Adobe 公司开发的用于 Web 应用程序开发的商业应用程序服务器。...
引领全球网安生态共享新模式,ISC2022《我要上ISC》议题征集全球启动!
3月29日,ISC 2022议题征集通道正式开启。本届大会以网安生态共享共建的全新模式,面向全球召集网络安全Speaker,致力构建全球网络安全的“智汇”高地。 作为一年一度的全球性安全峰会,...
CVE-2022-1933: WordPress CDI <5.1.9 - Cross Site Scripting
漏洞标题 CVE-2022-1933: WordPress CDI <5.1.9 - Cross Site Scripting 漏洞描述 WordPress CDI plugin prior to 5.1.9 contains a cross-site scripting vulnerability. The plugin does n...
CVE-2025-34141: ETQ Reliance – Reflected XSS via SQLConverterServlet
漏洞标题 CVE-2025-34141: ETQ Reliance - Reflected XSS via SQLConverterServlet 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exists in ETQ Reliance CG (legacy) platf...
CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) – Hardcoded Credentials
漏洞标题 CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) - Hardcoded Credentials 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform (XP...
CVE-2018-10822: D-Link Routers – Local File Inclusion
漏洞标题 CVE-2018-10822: D-Link Routers - Local File Inclusion 漏洞描述 D-Link routers DWR-116 through 1.06, DIR-140L through 1.02, DIR-640L through 1.02,DWR-512 through 2.02,DWR-7...
CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 – Local File Inclusion
漏洞标题 CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 - Local File Inclusion 漏洞描述 In avatar_uploader v7.x-1.0-beta8 the view.php program doesn't restrict file path...
CVE-2025-68613: n8n – Remote Code Execution via Expression Injection
漏洞标题 CVE-2025-68613: n8n - Remote Code Execution via Expression Injection 漏洞描述 n8n < 1.120.4, 1.121.1, 1.122.0 contains a remote code execution caused by insufficient is...
CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
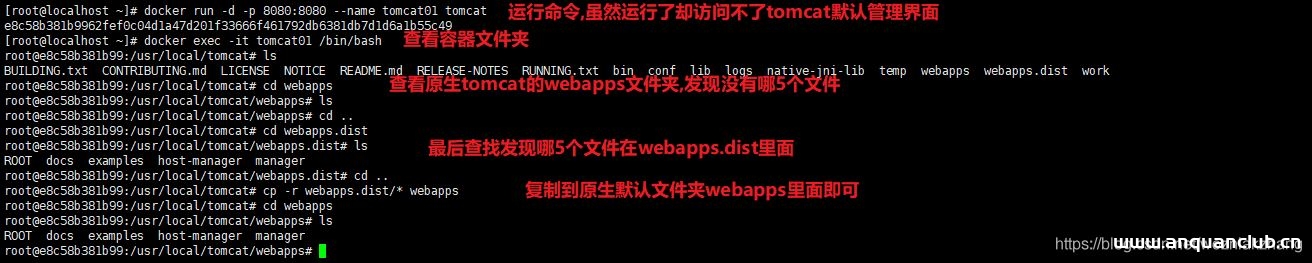
docker安装java环境的实现步骤_docker
这篇文章主要介绍了docker安装java环境的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 本文是基于Linux...
CVE-2023-27584: Dragonfly2 < 2.1.0-beta.1 - Hardcoded JWT Secret
漏洞标题 CVE-2023-27584: Dragonfly2 < 2.1.0-beta.1 - Hardcoded JWT Secret 漏洞描述 Dragonfly is an open source P2P-based file distribution and image acceleration system. It is h...
CVE-2019-19823: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19823: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...

