





CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection
漏洞标题 CVE-2017-11444: Subrion CMS <4.1.5.10 - SQL Injection 漏洞描述 Subrion CMS before 4.1.5.10 has a SQL injection vulnerability in /front/search.php via the $_GET array. P...
CVE-2025-62522: Vite – Information Disclosure
漏洞标题 CVE-2025-62522: Vite - Information Disclosure 漏洞描述 Vite is a frontend tooling framework for JavaScript.In versions from 2.9.18 to before 3.0.0, 3.2.9 to before 4.0.0, ...
CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
CVE-2025-68613: n8n – Remote Code Execution via Expression Injection
漏洞标题 CVE-2025-68613: n8n - Remote Code Execution via Expression Injection 漏洞描述 n8n < 1.120.4, 1.121.1, 1.122.0 contains a remote code execution caused by insufficient is...
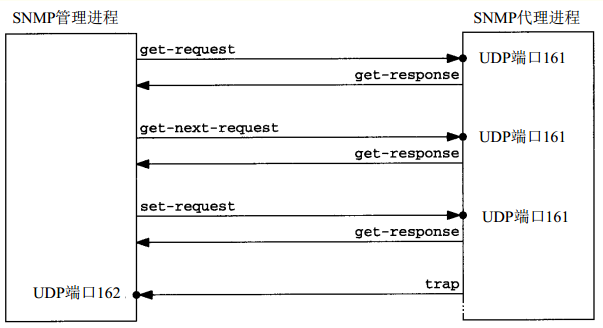
分布式监控系统之Zabbix 使用SNMP、JMX信道采集数据的原理解析_zabbix
这篇文章主要介绍了分布式监控系统之Zabbix 使用SNMP、JMX信道采集数据,本文给大家介绍的非常详细,对大家的学习或工作就有一定的参考借鉴价值,需要的朋友可以参考下 前文我们了解了zabbix的被...
CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting
漏洞标题 CVE-2011-5106: WordPress Plugin Flexible Custom Post Type < 0.1.7 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in edit-post.php in the Flexible ...
CVE-2023-37679: NextGen Mirth Connect – Remote Code Execution
漏洞标题 CVE-2023-37679: NextGen Mirth Connect - Remote Code Execution 漏洞描述 Mirth Connect, by NextGen HealthCare, is an open source data integration platform widely used by hea...
CVE-2023-0527: Online Security Guards Hiring System – Cross-Site Scripting
漏洞标题 CVE-2023-0527: Online Security Guards Hiring System - Cross-Site Scripting 漏洞描述 A vulnerability was found in PHPGurukul Online Security Guards Hiring System 1.0 and cl...
CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
CVE-2024-53900: Mongoose < 8.8.3 - Remote Code Execution
漏洞标题 CVE-2024-53900: Mongoose < 8.8.3 - Remote Code Execution 漏洞描述 Mongoose before 8.8.3 can improperly use $where in match, leading to search injection. PoC代码
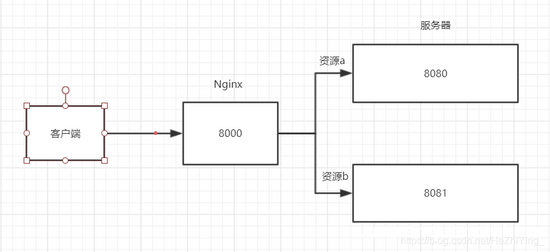
Nginx反向代理多个服务器的实现方法_nginx
这篇文章主要介绍了Nginx反向代理多个服务器的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Nginx反向...
CVE-2024-23692: HTTP File Server Template_injection
漏洞标题 CVE-2024-23692: HTTP File Server Template_injection 漏洞描述 Rejetto HTTP文件服务器,直到并包括2.3m版本,都存在模板注入漏洞。此漏洞允许远程、未经认证的攻击者通过发送特制的...
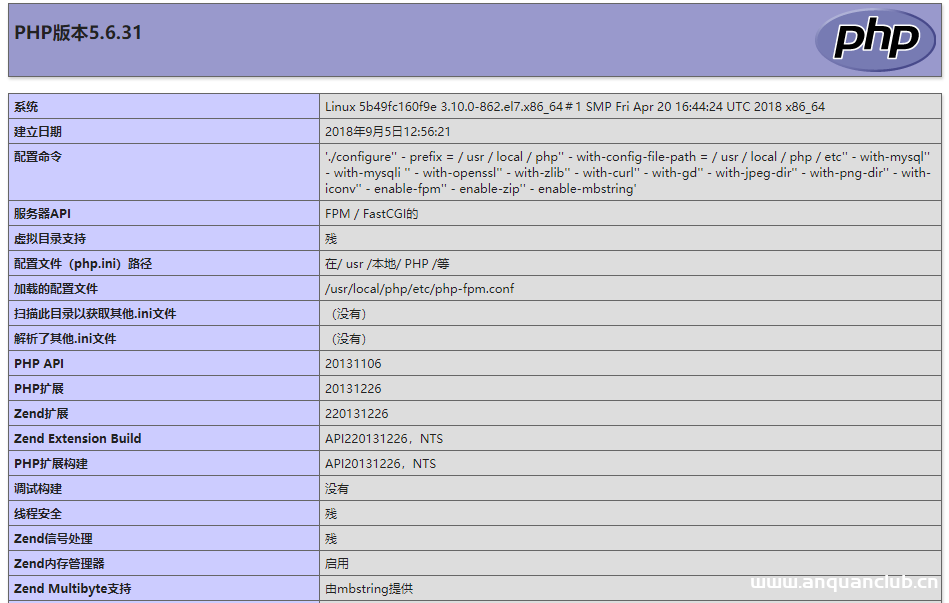
Docker的镜像制作与整套项目一键打包部署的实现_docker
这篇文章主要介绍了Docker的镜像制作与整套项目一键打包部署的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧...
CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update
漏洞标题 CVE-2022-28666: Custom Product Tabs for WooCommerce < 1.7.8 - Unauthenticated Toggle Content Setting Update 漏洞描述 YIKES Inc. Custom Product Tabs for WooCommerce plug...
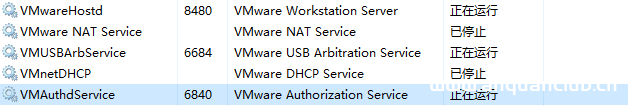
VMware15/16解锁VMware安装MacOS的步骤详解_VMware
这篇文章主要介绍了VMware15/16解锁VMware安装MacOS的步骤详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 VMware版本:VMware-workstation-f...
CVE-2024-46938: Sitecore Experience Platform <= 10.4 - Arbitrary File Read
漏洞标题 CVE-2024-46938: Sitecore Experience Platform <= 10.4 - Arbitrary File Read 漏洞描述 An issue was discovered in Sitecore Experience Platform (XP), Experience Manager (XM...

