





CVE-2022-4063: WordPress InPost Gallery <2.1.4.1 - Local File Inclusion
漏洞标题 CVE-2022-4063: WordPress InPost Gallery <2.1.4.1 - Local File Inclusion 漏洞描述 WordPress InPost Gallery plugin before 2.1.4.1 is susceptible to local file inclusion. ...
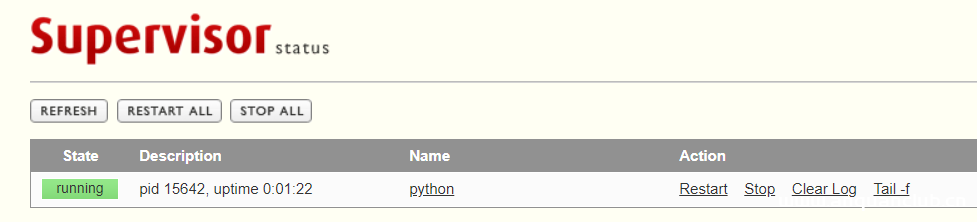
3分钟学会如何上手supervisor看门狗_Linux
这篇文章主要介绍了3分钟学会如何上手supervisor看门狗,文章中操作步骤讲解的很清楚,有需要的同学可以研究下 软硬件环境 centos7.6.1810 64bit cat /etc/redhat-release #查看系统版本 supervi...
CVE-2023-27482: Home Assistant Supervisor – Authentication Bypass
漏洞标题 CVE-2023-27482: Home Assistant Supervisor - Authentication Bypass 漏洞描述 Home Assistant Supervisor is an open source home automation tool. A remotely exploitable vulnera...
CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 – Remote Code Execution
漏洞标题 CVE-2022-21587: Oracle E-Business Suite 12.2.3 -12.2.11 - Remote Code Execution 漏洞描述 Oracle E-Business Suite 12.2.3 through 12.2.11 is susceptible to remote code execu...
CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 – Command Injection
漏洞标题 CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 - Command Injection 漏洞描述 A vulnerability, which was classified as critical, was found in Raisecom M...
CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...
CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting
漏洞标题 CVE-2023-1080: WordPress GN Publisher <1.5.6 - Cross-Site Scripting 漏洞描述 WordPress GN Publisher plugin before 1.5.6 is susceptible to cross-site scripting via the t...
Chamilo LMS 存在命令执行漏洞(CVE-2023-3368)
漏洞标题 Chamilo LMS 存在命令执行漏洞(CVE-2023-3368) 漏洞描述 Chamilo是一款可供用户免费下载的学习管理软件,该软件存在命令执行漏洞,可执行任意系统命令 PoC代码 暂无
CVE-2023-27638: tshirtecommerce PrestaShop Module – SQL Injection
漏洞标题 CVE-2023-27638: tshirtecommerce PrestaShop Module - SQL Injection 漏洞描述 The tshirtecommerce module for PrestaShop is vulnerable to unauthenticated SQL injection via the...
Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229)
漏洞标题 Amcrest IP Camera Web Sha1Account1 账号密码泄漏漏洞(CVE-2017-8229) 漏洞描述 Amcrest IP Camera Web是Amcrest公司的一款无线IP摄像头,设备允许未经身份验证的攻击者下载管理凭据...
CVE-2023-41621: Emlog Pro v2.1.14 – Cross-Site Scripting
漏洞标题 CVE-2023-41621: Emlog Pro v2.1.14 - Cross-Site Scripting 漏洞描述 Cross Site Scripting (XSS) vulnerability in Emlog Pro v2.1.14 via /admin/store.php. PoC代码
CVE-2022-1904: WordPress Easy Pricing Tables <3.2.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1904: WordPress Easy Pricing Tables <3.2.1 - Cross-Site Scripting 漏洞描述 WordPress Easy Pricing Tables plugin before 3.2.1 contains a reflected cross-site sc...
CVE-2024-1061: WordPress HTML5 Video Player – SQL Injection
漏洞标题 CVE-2024-1061: WordPress HTML5 Video Player - SQL Injection 漏洞描述 WordPress HTML5 Video Player plugin is vulnerable to SQL injection. An unauthenticated attacker can ex...
CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670)
漏洞标题 CirCarLifeScada停车场自动化管理系统values.xml-信息泄漏(CVE-2018-16670) 漏洞描述 【漏洞对象】Circontrol CirCarLife Scada 【漏洞描述】 Circontrol CirCarLifeScada是西班牙Circ...
CVE-2023-39650: PrestaShop Theme Volty CMS Blog – SQL Injection
漏洞标题 CVE-2023-39650: PrestaShop Theme Volty CMS Blog - SQL Injection 漏洞描述 In the module 'Theme Volty CMS Blog' (tvcmsblog) up to versions 4.0.1 from Theme Volty f...

Nginx解决前端访问资源跨域问题的方法详解_nginx
这篇文章主要给大家介绍了关于Nginx解决前端访问资源跨域问题的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...

