





CVE-2025-34141: ETQ Reliance – Reflected XSS via SQLConverterServlet
漏洞标题 CVE-2025-34141: ETQ Reliance - Reflected XSS via SQLConverterServlet 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exists in ETQ Reliance CG (legacy) platf...
CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) – Hardcoded Credentials
漏洞标题 CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) - Hardcoded Credentials 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform (XP...
CVE-2025-44177: White Star Software ProTop – Directory Traversal
漏洞标题 CVE-2025-44177: White Star Software ProTop - Directory Traversal 漏洞描述 A directory traversal vulnerability was discovered in White Star Software Protop version 4.4.2-20...
CVE-2018-10822: D-Link Routers – Local File Inclusion
漏洞标题 CVE-2018-10822: D-Link Routers - Local File Inclusion 漏洞描述 D-Link routers DWR-116 through 1.06, DIR-140L through 1.02, DIR-640L through 1.02,DWR-512 through 2.02,DWR-7...
CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 – Local File Inclusion
漏洞标题 CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 - Local File Inclusion 漏洞描述 In avatar_uploader v7.x-1.0-beta8 the view.php program doesn't restrict file path...
CVE-2025-68613: n8n – Remote Code Execution via Expression Injection
漏洞标题 CVE-2025-68613: n8n - Remote Code Execution via Expression Injection 漏洞描述 n8n < 1.120.4, 1.121.1, 1.122.0 contains a remote code execution caused by insufficient is...
CVE-2021-25111: WordPress English Admin <1.5.2 - Open Redirect
漏洞标题 CVE-2021-25111: WordPress English Admin <1.5.2 - Open Redirect 漏洞描述 WordPress English Admin plugin before 1.5.2 contains an open redirect vulnerability. The plugin ...
CVE-2022-48323: Sunflower Simple and Personal 1.0.1.43315 – Remote Code Execution
漏洞标题 CVE-2022-48323: Sunflower Simple and Personal 1.0.1.43315 - Remote Code Execution 漏洞描述 Sunlogin Sunflower Simplified (aka Sunflower Simple and Personal) 1.0.1.43315 is...
CVE-2019-19822: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19822: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
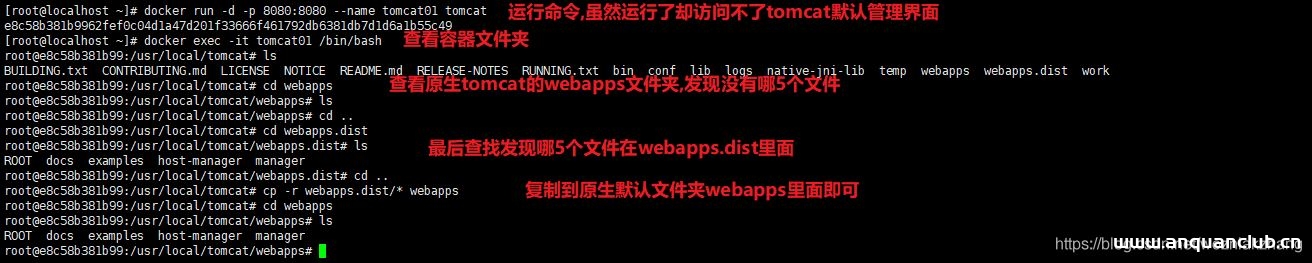
docker安装java环境的实现步骤_docker
这篇文章主要介绍了docker安装java环境的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 本文是基于Linux...
CVE-2023-27584: Dragonfly2 < 2.1.0-beta.1 - Hardcoded JWT Secret
漏洞标题 CVE-2023-27584: Dragonfly2 < 2.1.0-beta.1 - Hardcoded JWT Secret 漏洞描述 Dragonfly is an open source P2P-based file distribution and image acceleration system. It is h...
CVE-2021-28377: Joomla! ChronoForums 2.0.11 – Local File Inclusion
漏洞标题 CVE-2021-28377: Joomla! ChronoForums 2.0.11 - Local File Inclusion 漏洞描述 Joomla! ChronoForums 2.0.11 avatar function is vulnerable to local file inclusion through unaut...
CVE-2020-2103: Jenkins <=2.218 - Information Disclosure
漏洞标题 CVE-2020-2103: Jenkins <=2.218 - Information Disclosure 漏洞描述 Jenkins through 2.218, LTS 2.204.1 and earlier, is susceptible to information disclosure. An attacker c...
CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting
漏洞标题 CVE-2023-2518: WordPress Easy Forms for Mailchimp Plugin < 6.8.9 - Cross-Site Scripting 漏洞描述 The Easy Forms for Mailchimp plugin before version 6.8.9 contains a ref...
CVE-2022-27984: Cuppa CMS v1.0 – SQL injection
漏洞标题 CVE-2022-27984: Cuppa CMS v1.0 - SQL injection 漏洞描述 CuppaCMS v1.0 was discovered to contain a SQL injection vulnerability via the menu_filter parameter at /administrat...
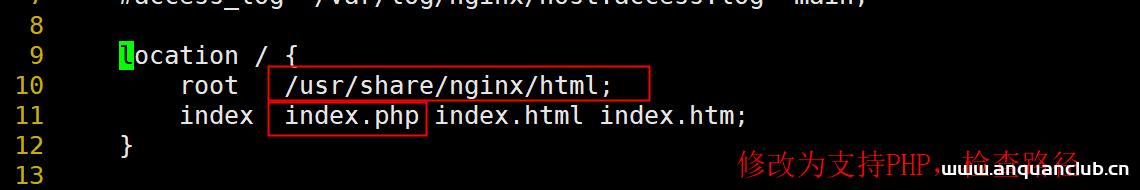
docker部署LNMP架构的方法_docker
这篇文章主要介绍了docker部署LNMP架构的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 环境要求: IP hostname 192.168.1.1 node1 项目规...

