





CVE-2023-37679: NextGen Mirth Connect – Remote Code Execution
漏洞标题 CVE-2023-37679: NextGen Mirth Connect - Remote Code Execution 漏洞描述 Mirth Connect, by NextGen HealthCare, is an open source data integration platform widely used by hea...
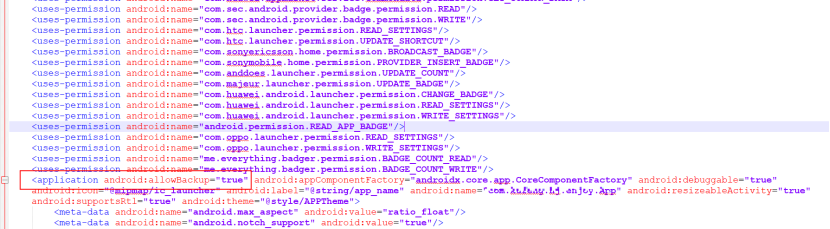
一个简单的Android-allowBackup漏洞记录
前言: 最近遇到个allowbackup-true的漏洞。在此做一个详细的记录,以下以某app为例,详细描述该漏洞的定义,复现过程及利用方式。 一、定义: Android官方对于这个属性的定义是,Android API L...
CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets
漏洞标题 CVE-2023-44353: Adobe ColdFusion WDDX Deserialization Gadgets 漏洞描述 Adobe ColdFusion versions 2023.5 (and earlier) and 2021.11 (and earlier) are affected by an Deserial...
CVE-2023-41109: SmartNode SN200 Analog Telephone Adapter (ATA) & VoIP Gateway – Command Injection
漏洞标题 CVE-2023-41109: SmartNode SN200 Analog Telephone Adapter (ATA) & VoIP Gateway - Command Injection 漏洞描述 The SmartNode SN200 Analog Telephone Adapter (ATA) & VoI...
CVE-2021-24681: Duplicate Page WordPress – Stored Cross-Site Scripting
漏洞标题 CVE-2021-24681: Duplicate Page WordPress - Stored Cross-Site Scripting 漏洞描述 Duplicate Page WordPress plugin <= 4.4.2 contains a stored cross-site scripting caused b...
CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload
漏洞标题 CVE-2025-26319: FlowiseAI Flowise <= 2.2.6 - Arbitrary File Upload 漏洞描述 FlowiseAI Flowise version 2.2.6 and below contains an arbitrary file upload vulnerability in...
CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
CVE-2023-27292: OpenCATS – Open Redirect
漏洞标题 CVE-2023-27292: OpenCATS - Open Redirect 漏洞描述 OpenCATS contains an open redirect vulnerability due to improper validation of user-supplied GET parameters. This, in tur...
CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization
漏洞标题 CVE-2022-39960: Jira Netic Group Export <1.0.3 - Missing Authorization 漏洞描述 Jira Netic Group Export add-on before 1.0.3 contains a missing authorization vulnerabili...
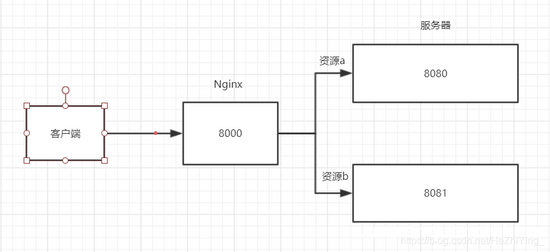
Nginx反向代理多个服务器的实现方法_nginx
这篇文章主要介绍了Nginx反向代理多个服务器的实现方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Nginx反向...
CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 – Local File Inclusion
漏洞标题 CVE-2019-9922: Joomla! Harmis Messenger 1.2.2 - Local File Inclusion 漏洞描述 Joomla! Harmis Messenger 1.2.2 is vulnerable to local file inclusion which could give an atta...
CVE-2019-19822: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19822: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
CVE-2023-0678: PHPIPAM
漏洞标题 CVE-2023-0678: PHPIPAM <v1.5.1 - Missing Authorization 漏洞描述 In phpIPAM 1.5.1, an unauthenticated user could download the list of high-usage IP subnets that contains...
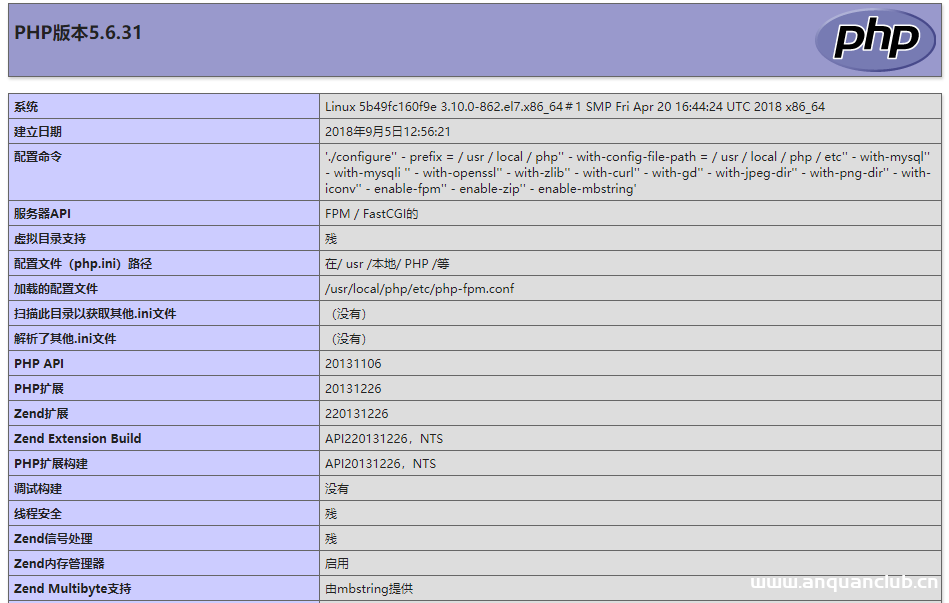
Docker的镜像制作与整套项目一键打包部署的实现_docker
这篇文章主要介绍了Docker的镜像制作与整套项目一键打包部署的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧...
CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal
漏洞标题 CVE-2021-21234: Spring Boot Actuator Logview Directory Traversal 漏洞描述 spring-boot-actuator-logview before version 0.2.13 contains a directory traversal vulnerability i...
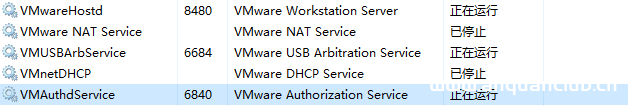
VMware15/16解锁VMware安装MacOS的步骤详解_VMware
这篇文章主要介绍了VMware15/16解锁VMware安装MacOS的步骤详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 VMware版本:VMware-workstation-f...

