





CVE-2008-1547: Microsoft OWA Exchange Server 2003 – ‘redir.asp’ Open Redirection
漏洞标题 CVE-2008-1547: Microsoft OWA Exchange Server 2003 - 'redir.asp' Open Redirection 漏洞描述 Open redirect vulnerability in exchweb/bin/redir.asp in Microsoft Outlo...
CVE-2017-5487: WordPress<4.7.1 Exist Username Enumeration
漏洞标题 CVE-2017-5487: Wordpress<4.7.1 Exist Username Enumeration 漏洞描述 WordPress (是一种使用PHP语言开发的博客平台)WordPress 在4.7.0版本之后将REST API插件集成到默认功能之...
白宫:应促进美国在量子计算领域的领导地位
本周三,美国总统拜登签署了一份国家安全备忘录(NSM),要求政府机构采取措施,以保持美国在量子信息科学领域的领导地位,并减轻量子计算机对美国国家网络安全构成的威胁。 拜登在NSM中...
CVE-2019-2729: Oracle WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2019-2729: Oracle WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponen...
CVE-2021-42359: WP DSGVO Tools (GDPR) <= 3.1.23 - Unauthenticated Arbitrary Post Deletion
漏洞标题 CVE-2021-42359: WP DSGVO Tools (GDPR) <= 3.1.23 - Unauthenticated Arbitrary Post Deletion 漏洞描述 WP DSGVO Tools (GDPR) <= 3.1.23 had an AJAX action, ‘admin-dismis...

四连冠!腾讯Kona JDK蝉联JDK18贡献度国内第一
刚刚获悉,Oracle 正式对外发布JDK18。据Oracle官方公告,腾讯Kona蝉联JDK18中国企业贡献度第一,连续四次对OpenJDK开源社区贡献全国第一(JDK15~18)。同时,在官方首次公布的OpenJDK的综合贡...
CVE-2022-31268: Gitblit 1.9.3 – Local File Inclusion
漏洞标题 CVE-2022-31268: Gitblit 1.9.3 - Local File Inclusion 漏洞描述 Gitblit 1.9.3 is vulnerable to local file inclusion via /resources//../ (e.g., followed by a WEB-INF or META-...
CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting 漏洞描述 Flatpress v1.2.1 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via t...

docker 命令报异常permission denied的解决方案_docker
这篇文章主要介绍了docker 命令报异常permission denied的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在Linux系统中,新安装docker,输入命令,如:docker ima...
CVE-2006-6565: FileZilla Server < 0.9.22 - DoS via Wildcard Commands
漏洞标题 CVE-2006-6565: FileZilla Server < 0.9.22 - DoS via Wildcard Commands 漏洞描述 FileZilla Server versions prior to 0.9.22 are vulnerable to remote denial of service (cras...
CVE-2023-2624: KiviCare WordPress Plugin – Cross-Site Scripting
漏洞标题 CVE-2023-2624: KiviCare WordPress Plugin - Cross-Site Scripting 漏洞描述 The KiviCare WordPress plugin before 3.2.1 does not sanitise and escape the 'filterType'...
CVE-2022-3805: Jeg Elementor Kit < 2.5.7 - Unauthenticated Settings Update
漏洞标题 CVE-2022-3805: Jeg Elementor Kit < 2.5.7 - Unauthenticated Settings Update 漏洞描述 The Jeg Elementor Kit plugin for WordPress is vulnerable to authorization bypass in ...
CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability
漏洞标题 CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability 漏洞描述 WordPress Simple Ajax Chat before 20220216 is vulnerable ...
CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution
漏洞标题 CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution 漏洞描述 The Custom MCPs feature is designed to execute OS commands, for instance, using tools like `npx` to s...
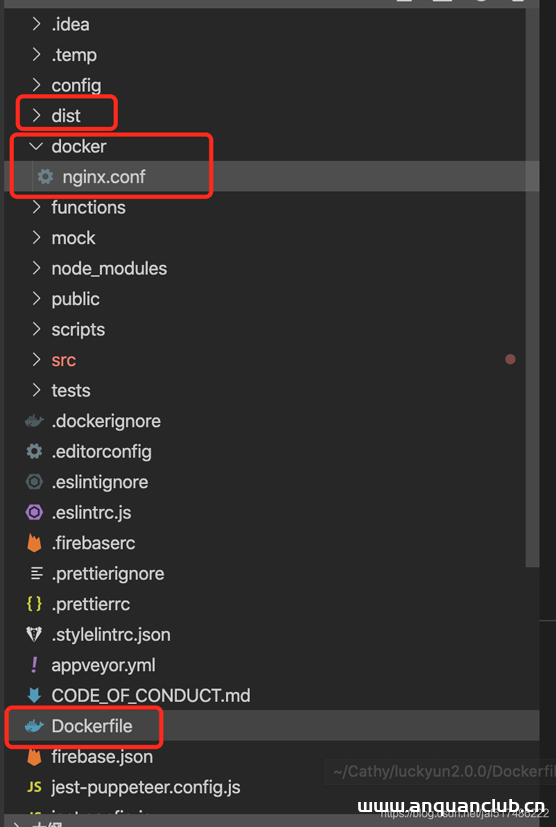
本地使用docker打包部署镜像的方法_docker
这篇文章主要介绍了本地使用docker打包部署镜像的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 第一次在本...

