




使用docker更改容器内root密码的操作_docker
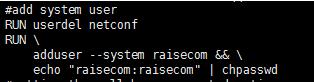
这篇文章主要介绍了使用docker更改容器内root密码的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1.在制作dockerfile的时候使用如下命令设置ssh密码 RUN echo “root...

CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 – Local File Inclusion
漏洞标题 CVE-2017-1000028: Oracle GlassFish Server Open Source Edition 4.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 4.1 is vulnerable to both aut...
CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting
漏洞标题 CVE-2021-20792: WordPress Quiz and Survey Master <7.1.14 - Cross-Site Scripting 漏洞描述 WordPress Quiz and Survey Master plugin prior to 7.1.14 contains a cross-site s...
(CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞
漏洞标题 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 漏洞描述 (CVE-2025-5961) WPvivid备份与迁移插件任意文件上传漏洞 PoC代码 暂无
CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject
漏洞标题 CVE-2018-10738: Nagios XI before 5.4.13 SQL Inject 漏洞描述 Nagios XI before 5.4.13 SQL Inject PoC代码
CVE-2025-34141: ETQ Reliance – Reflected XSS via SQLConverterServlet
漏洞标题 CVE-2025-34141: ETQ Reliance - Reflected XSS via SQLConverterServlet 漏洞描述 A reflected cross-site scripting (XSS) vulnerability exists in ETQ Reliance CG (legacy) platf...
Adobe ColdFusion远程代码执行漏洞(CVE-2021-21087)
漏洞标题 Adobe ColdFusion远程代码执行漏洞(CVE-2021-21087) 漏洞描述 Adobe ColdFusion是Adobe公司的一套快速应用程序开发平台。该平台包括集成开发环境和脚本语言。 Adobe发布了AdobeColdF...
CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) – Hardcoded Credentials
漏洞标题 CVE-2025-34509: Sitecore Experience Manager (XM) and Experience Platform (XP) - Hardcoded Credentials 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform (XP...
CVE-2025-49001: Dataease JWT 认证绕过漏洞
漏洞标题 CVE-2025-49001: Dataease JWT 认证绕过漏洞 漏洞描述 CVE-2025-49001 是由于JWT校验机制错误导致攻击者可伪造JWT令牌绕过身份验证流程 fofa: body="/js/index-0.0.0-dataease.js...
CVE-2025-44177: White Star Software ProTop – Directory Traversal
漏洞标题 CVE-2025-44177: White Star Software ProTop - Directory Traversal 漏洞描述 A directory traversal vulnerability was discovered in White Star Software Protop version 4.4.2-20...
CVE-2018-10822: D-Link Routers – Local File Inclusion
漏洞标题 CVE-2018-10822: D-Link Routers - Local File Inclusion 漏洞描述 D-Link routers DWR-116 through 1.06, DIR-140L through 1.02, DIR-640L through 1.02,DWR-512 through 2.02,DWR-7...
CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 – Local File Inclusion
漏洞标题 CVE-2018-9205: Drupal avatar_uploader v7.x-1.0-beta8 - Local File Inclusion 漏洞描述 In avatar_uploader v7.x-1.0-beta8 the view.php program doesn't restrict file path...
CVE-2022-48323: Sunflower Simple and Personal 1.0.1.43315 – Remote Code Execution
漏洞标题 CVE-2022-48323: Sunflower Simple and Personal 1.0.1.43315 - Remote Code Execution 漏洞描述 Sunlogin Sunflower Simplified (aka Sunflower Simple and Personal) 1.0.1.43315 is...
本地通过nginx配置反向代理的全过程记录_nginx
这篇文章主要给大家介绍了关于本地通过nginx配置反向代理的全过程,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
CVE-2019-19822: TOTOLINK/Realtek Routers – Information Disclosure
漏洞标题 CVE-2019-19822: TOTOLINK/Realtek Routers - Information Disclosure 漏洞描述 A certain router administration interface using Realtek APMIB (e.g., on TOTOLINK models) allows ...
docker安装java环境的实现步骤_docker
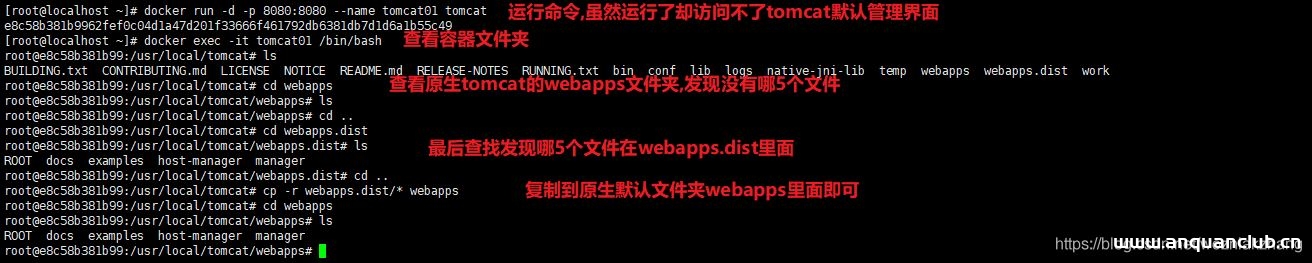
这篇文章主要介绍了docker安装java环境的实现步骤,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 本文是基于Linux...

