




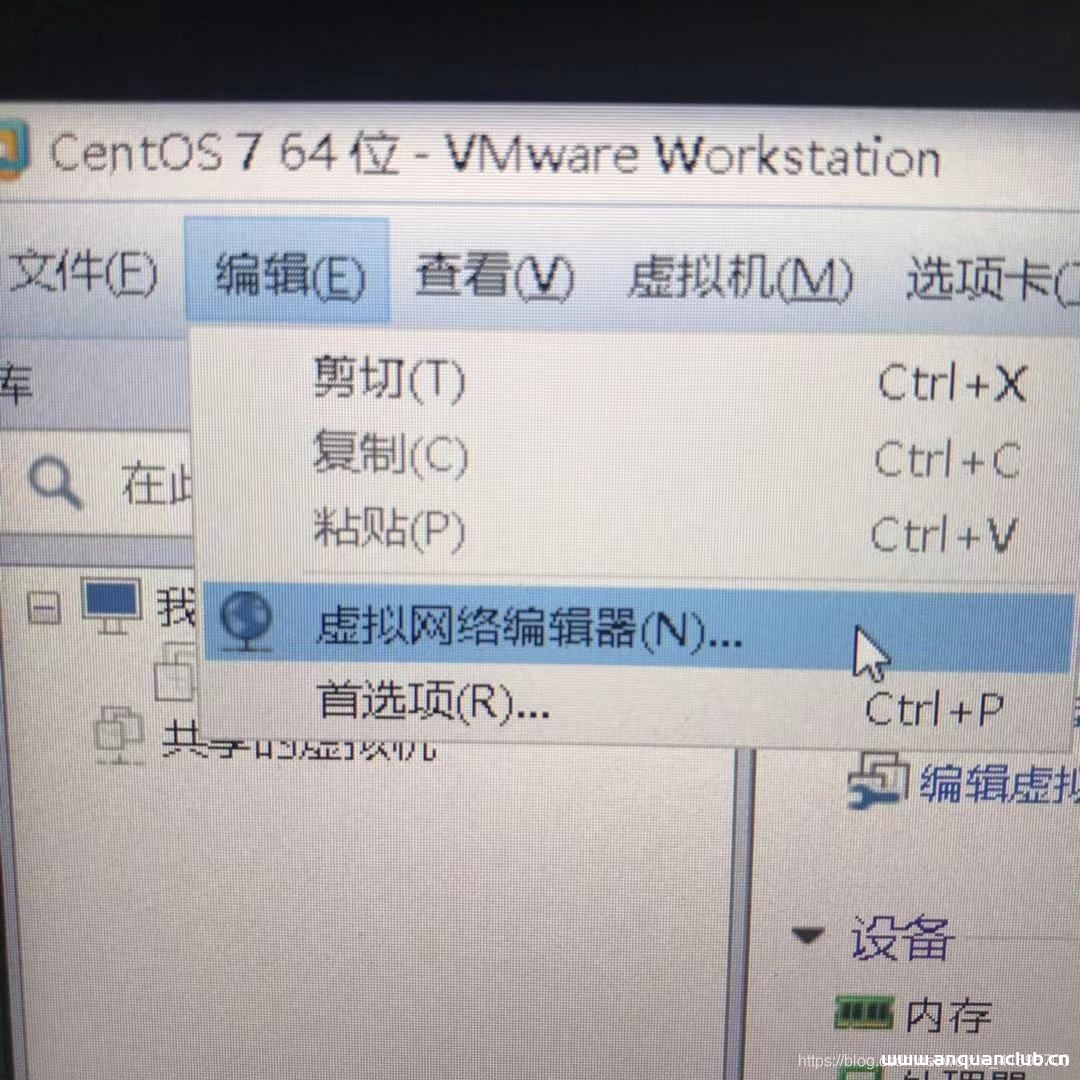
VMware虚拟机桥接方式实现上网互通的方法_VMware
这篇文章主要介绍了VMware虚拟机桥接方式实现上网互通,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 安装完VMware新建完虚拟机后,点击选项栏的...

CVE-2025-26793: FREEDOM Administration – Default Login
漏洞标题 CVE-2025-26793: FREEDOM Administration - Default Login 漏洞描述 The Web GUI configuration panel of Hirsch (formerly Identiv and Viscount) Enterphone MESH through 2024 ship...
CVE-2005-3128: SquirrelMail Address Add 1.4.2 – Cross-Site Scripting
漏洞标题 CVE-2005-3128: SquirrelMail Address Add 1.4.2 - Cross-Site Scripting 漏洞描述 SquirrelMail Address Add 1.4.2 plugin contains a cross-site scripting vulnerability. It fails...
CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 – Reflected XSS
漏洞标题 CVE-2025-2127: JoomlaUX JUX Real Estate 3.4.0 - Reflected XSS 漏洞描述 A vulnerability was found in JoomlaUX JUX Real Estate 3.4.0 on Joomla. It has been classified as pro...
CVE-2025-10211: ChanCMS <= 3.3.0 - Server-Side Request Forgery
漏洞标题 CVE-2025-10211: ChanCMS <= 3.3.0 - Server-Side Request Forgery 漏洞描述 yanyutao0402 ChanCMS 3.3.0 contains a server-side request forgery caused by manipulation of the ...
CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
CVE-2025-34026: Versa Concerto Actuator Endpoint – Authentication Bypass
漏洞标题 CVE-2025-34026: Versa Concerto Actuator Endpoint - Authentication Bypass 漏洞描述 An authentication bypass vulnerability affected the Spring Boot Actuator endpoints in Ver...
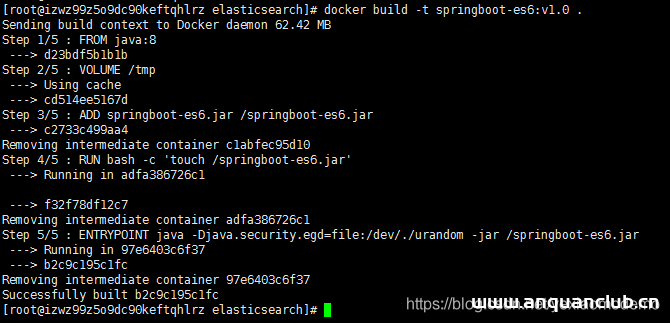
Docker运行springboot项目的实现_docker
这篇文章主要介绍了Docker运行springboot项目的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 简介: Docker...
再分享6个可无限激活阿里云盘邀请码,不信你不能激活阿里云盘_云其它
这篇文章主要分享6个可无限激活的阿里云盘邀请码,不信你不能激活阿里云盘,需要的朋友可以参考下 阿里云盘距离上次更新已过去不少时间了,据网友反应已经有部分前期参加“个人种子”活动的用户...
CVE-2023-33629: H3C Magic R300-2100M – Remote Code Execution
漏洞标题 CVE-2023-33629: H3C Magic R300-2100M - Remote Code Execution 漏洞描述 H3C Magic R300 version R300-2100MV100R004 was discovered to contain a stack overflow via the Deltrigg...
CVE-2022-27924: Zimbra Collaboration Suite – Memcached Command Injection
漏洞标题 CVE-2022-27924: Zimbra Collaboration Suite - Memcached Command Injection 漏洞描述 Zimbra Collaboration Suite versions 8.8.15 and 9.0 contain a memcached command injection ...
CVE-2024-0799: Arcserve Unified Data Protection – Authentication Bypass
漏洞标题 CVE-2024-0799: Arcserve Unified Data Protection - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in Arcserve Unified Data Protection 9.2 and ...
CVE-2020-14864: Oracle Fusion – Directory Traversal/Local File Inclusion
漏洞标题 CVE-2020-14864: Oracle Fusion - Directory Traversal/Local File Inclusion 漏洞描述 Oracle Business Intelligence Enterprise Edition 5.5.0.0.0, 12.2.1.3.0, and 12.2.1.4.0 are...
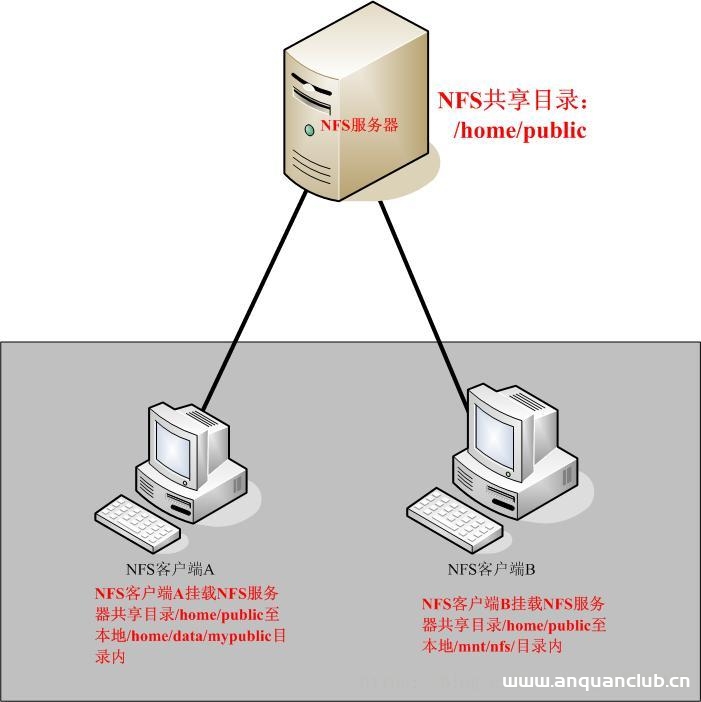
浅析NFS服务器原理以及搭建配置部署步骤_服务器其它
本文对NFS服务器原理作了简要的分析,对NFS服务器的搭建配置步骤作了详细的图文描述,有需要的朋友可以借鉴参考下,希望可以对你有所帮助 目录NFS服务简介什么是NFS?NFS挂载原理NFS服务器到底...
CVE-2022-2414: FreeIPA – XML Entity Injection
漏洞标题 CVE-2022-2414: FreeIPA - XML Entity Injection 漏洞描述 Access to external entities when parsing XML documents can lead to XML external entity (XXE) attacks. This flaw allo...

