





CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 – Arbitrary File Upload
漏洞标题 CVE-2024-8425: WooCommerce Ultimate Gift Card ≤ 2.6.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Ultimate Gift Card plugin for WordPress is vulnerable to arbitrary ...
CVE-2024-1061: WordPress HTML5 Video Player – SQL Injection
漏洞标题 CVE-2024-1061: WordPress HTML5 Video Player - SQL Injection 漏洞描述 WordPress HTML5 Video Player plugin is vulnerable to SQL injection. An unauthenticated attacker can ex...
CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting
漏洞标题 CVE-2018-7193: osTicket < 1.10.2 - Cross-Site Scripting 漏洞描述 Cross-site scripting (XSS) vulnerability in /scp/directory.php in Enhancesoft osTicket before 1.10.2 al...

使用rpm安装指定版本docker(1.12.6)的详细步骤_docker
为了防止安装高版本的docker引发的错误,需要安装1.12.6版本的docker,下面小编给大家带来了使用rpm安装指定版本的docker(1.12.6)的步骤,感兴趣的朋友一起看看吧 一.原因 如果系统是Centos7.3,...
CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting
漏洞标题 CVE-2021-24276: WordPress Supsystic Contact Form <1.7.15 - Cross-Site Scripting 漏洞描述 WordPress Supsystic Contact Form plugin before 1.7.15 contains a cross-site scr...
CVE-2023-39650: PrestaShop Theme Volty CMS Blog – SQL Injection
漏洞标题 CVE-2023-39650: PrestaShop Theme Volty CMS Blog - SQL Injection 漏洞描述 In the module 'Theme Volty CMS Blog' (tvcmsblog) up to versions 4.0.1 from Theme Volty f...

Nginx解决前端访问资源跨域问题的方法详解_nginx
这篇文章主要给大家介绍了关于Nginx解决前端访问资源跨域问题的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...
CVE-2025-31486: Vite server.fs.deny Bypass – Local File Inclusion
漏洞标题 CVE-2025-31486: Vite server.fs.deny Bypass - Local File Inclusion 漏洞描述 Vite is a frontend tooling framework for javascript. The contents of arbitrary files can be retu...
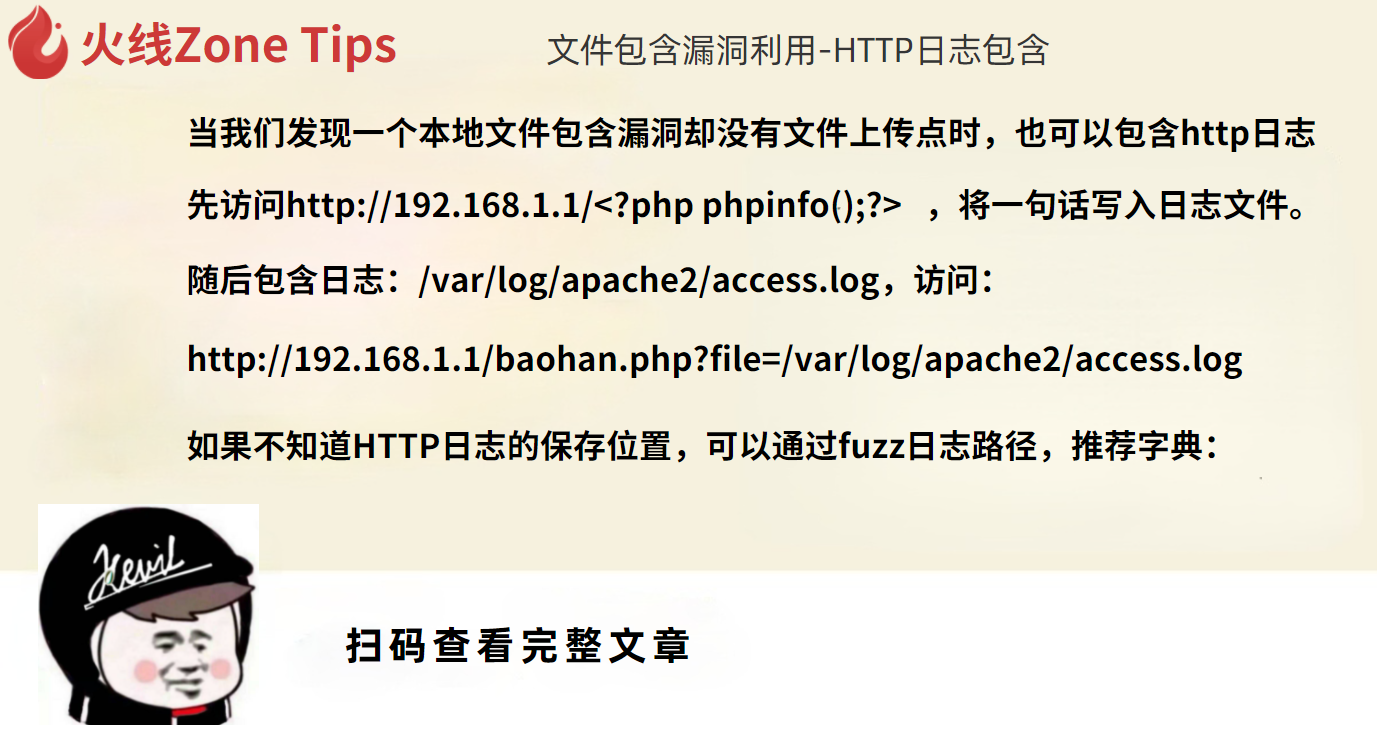
文件包含漏洞利用-HTTP日志包含
当我们发现一个本地文件包含漏洞却没有文件上传点时,也可以包含http日志 先访问http://192.168.1.1/<?php phpinfo();?> ,将一句话写入日志文件。 随后包含日志:/var/log/apache2/acces...
CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting
漏洞标题 CVE-2022-3242: Microweber <1.3.2 - Cross-Site Scripting 漏洞描述 Code Injection in on search.php?keywords= GitHub repository microweber/microweber prior to 1.3.2. PoC代...
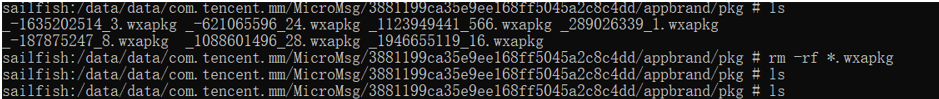
小程序反编译代码审计出奇迹
前言 数据加密或者是业务加签是我们在进行数据包重放或者是修改数据时,不得不遇到的痛点。总体来说对于数据解密或者业务加签破解的难度是:app>web>wxapp。因为api接口都是相同的,因此...
CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-8859: Mlflow < 2.17.0 - Local File Inclusion 漏洞描述 Mlflow before 2.17.0 is susceptible to local file inclusion due to path traversal in GitHub repository ml...
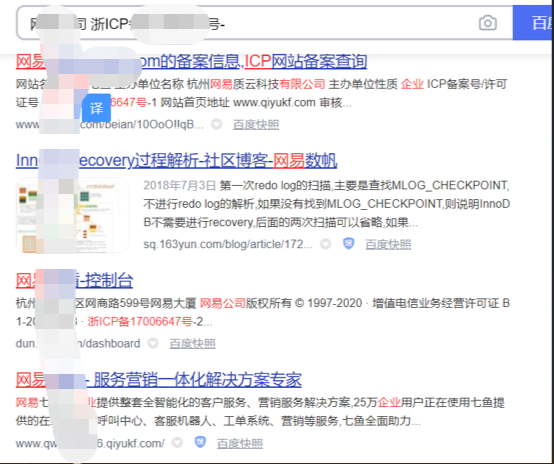
寻找试用平台挖掘后台漏洞
尝试寻找试用平台,这样可免费开通账号权限,免去登录认证,寻找更多后台存在的漏洞!搜关键字+免费试用、xxx技术支持或者直接搜备案信息,有大量免费试用平台的厂商: 申请试用权限后在后台用...
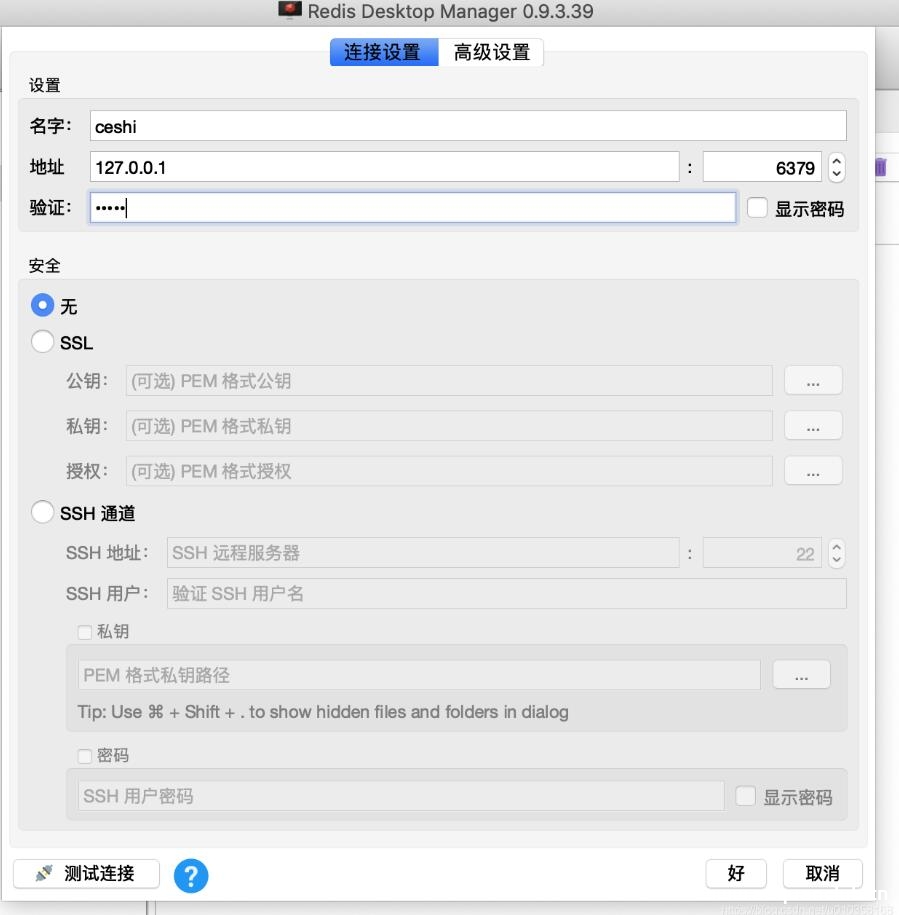
docker安装redis设置密码并连接的操作_docker
这篇文章主要介绍了docker安装redis设置密码并连接的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 redis是一款分布式缓存服务,对于大型的系统开发以及性能优化缓存...
CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution
漏洞标题 CVE-2023-47253: Qualitor <= 8.20 - Remote Code Execution 漏洞描述 Qualitor through 8.20 allows remote attackers to execute arbitrary code via PHP code in the html/ad/ad...
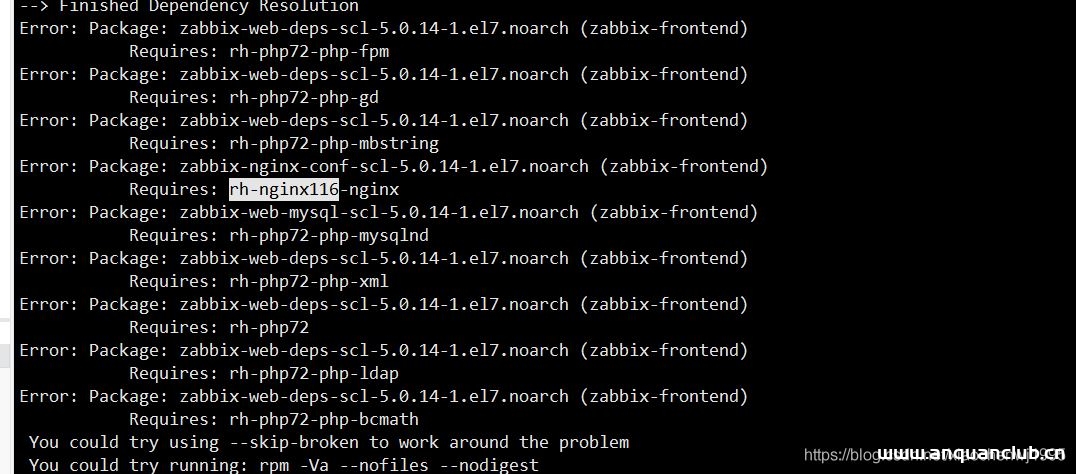
centos7.9安装zabbix5.0.14及配置过程_zabbix
这篇文章主要介绍了centos7.9安装zabbix5.0.14的详细过程,本文给大家介绍了基础环境配置方法及安装zabbix相关组件的过程讲解,需要的朋友可以参考下 目录一、基础环境配置二、安装数据库三、安...

