





CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30210: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerable to Cross Site Scripting (XSS) via /client/manage/ourphp_tz.php. PoC代码
CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS
漏洞标题 CVE-2019-18217: ProFTPD < 1.3.6b - Remote Unauthenticated DoS 漏洞描述 ProFTPD versions before 1.3.6b and various pre-release versions (1.3.7rc before 1.3.7rc2) are vul...
CVE-2022-1162: GitLab CE/EE – Hard-Coded Credentials
漏洞标题 CVE-2022-1162: GitLab CE/EE - Hard-Coded Credentials 漏洞描述 GitLab CE/EE contains a hard-coded credentials vulnerability. A hardcoded password was set for accounts regis...
Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501)
漏洞标题 Apache OFBiz /solr/demo/./debug/dump 文件读取漏洞(CVE-2022-47501) 漏洞描述 搜索: ti/Apache OFBiz /solr/demo/debug/dump 文件读取漏洞(CVE-2022-47501) 未找到相关结果。 ©...
CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection
漏洞标题 CVE-2024-5522: WordPress HTML5 Video Player < 2.5.27 - SQL Injection 漏洞描述 The HTML5 Video Player WordPress plugin before 2.5.27 does not sanitize and escape a param...
CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload
漏洞标题 CVE-2025-5961: WordPress WPvivid Backup & Migration Plugin <= 0.9.116 - Authenticated Arbitrary File Upload 漏洞描述 The Migration, Backup, Staging – WPvivid Backu...
CVE-2019-2588: Oracle Business Intelligence – Path Traversal
漏洞标题 CVE-2019-2588: Oracle Business Intelligence - Path Traversal 漏洞描述 Oracle Business Intelligence versions 11.1.1.9.0, 12.2.1.3.0 and 12.2.1.4.0 are vulnerable to path tr...
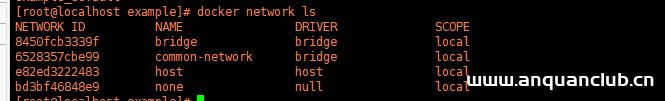
docker 安装nacos并配置数据库的教程详解_docker
这篇文章主要介绍了docker 安装nacos并配置数据库的教程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 环境准备 docker 环境 MySQL 5.7 (官...
CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion
漏洞标题 CVE-2023-29919: SolarView Compact <= 6.00 - Local File Inclusion 漏洞描述 There is an arbitrary read file vulnerability in SolarView Compact 6.00 and below, attackers c...
Boa/0.94.13信息泄露(CVE-2021-33558)
漏洞标题 Boa/0.94.13信息泄露(CVE-2021-33558) 漏洞描述 BOA服务器是一个小巧高效的web服务器,是一个运行于unix或linux下的,支持CGI的、适合于嵌入式系统的单任务的http服务器,源代码开放、...
CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting
漏洞标题 CVE-2021-24940: WordPress Persian Woocommerce <=5.8.0 - Cross-Site Scripting 漏洞描述 WordPress Persian Woocommerce plugin through 5.8.0 contains a cross-site scripting...
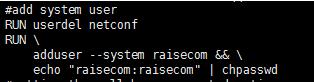
使用docker更改容器内root密码的操作_docker
这篇文章主要介绍了使用docker更改容器内root密码的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1.在制作dockerfile的时候使用如下命令设置ssh密码 RUN echo “root...
CVE-2019-5591: FortiOS – Insecure LDAP Configuration Detection
漏洞标题 CVE-2019-5591: FortiOS - Insecure LDAP Configuration Detection 漏洞描述 The FortiGate LDAP configuration was detected to be insecure due to missing ca-cert, secure LDAPS, ...
CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion
漏洞标题 CVE-2018-12613: PhpMyAdmin 4.8.1 Remote File Inclusion 漏洞描述 An issue was discovered in phpMyAdmin 4.8.x before 4.8.2, in which an attacker can include (view and potent...
CVE-2020-2103: Jenkins <=2.218 - Information Disclosure
漏洞标题 CVE-2020-2103: Jenkins <=2.218 - Information Disclosure 漏洞描述 Jenkins through 2.218, LTS 2.204.1 and earlier, is susceptible to information disclosure. An attacker c...
CVE-2017-18505: BestWebSoft’s Twitter < 2.55 - Cross-Site Scripting
漏洞标题 CVE-2017-18505: BestWebSoft's Twitter < 2.55 - Cross-Site Scripting 漏洞描述 The twitter-plugin plugin before 2.55 for WordPress has XSS. PoC代码

