




四连冠!腾讯Kona JDK蝉联JDK18贡献度国内第一
刚刚获悉,Oracle 正式对外发布JDK18。据Oracle官方公告,腾讯Kona蝉联JDK18中国企业贡献度第一,连续四次对OpenJDK开源社区贡献全国第一(JDK15~18)。同时,在官方首次公布的OpenJDK的综合贡...

CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞
漏洞标题 CVE-2017-7504: JBoss 4.x JBossMQ JMS 反序列化漏洞 漏洞描述 fofa: jbossmq PoC代码
CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting 漏洞描述 Flatpress v1.2.1 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via t...
CVE-2022-3805: Jeg Elementor Kit < 2.5.7 - Unauthenticated Settings Update
漏洞标题 CVE-2022-3805: Jeg Elementor Kit < 2.5.7 - Unauthenticated Settings Update 漏洞描述 The Jeg Elementor Kit plugin for WordPress is vulnerable to authorization bypass in ...
CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability
漏洞标题 CVE-2022-27849: WordPress Simple Ajax Chat <20220116 - Sensitive Information Disclosure vulnerability 漏洞描述 WordPress Simple Ajax Chat before 20220216 is vulnerable ...
CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution
漏洞标题 CVE-2025-8943: Flowise < 3.0.1 - Remote Command Execution 漏洞描述 The Custom MCPs feature is designed to execute OS commands, for instance, using tools like `npx` to s...
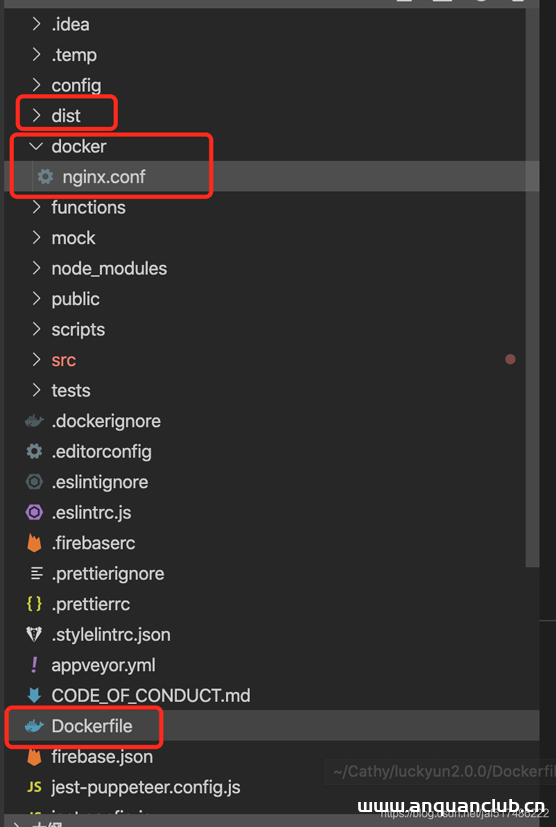
本地使用docker打包部署镜像的方法_docker
这篇文章主要介绍了本地使用docker打包部署镜像的方法,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 第一次在本...
CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc
漏洞标题 CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc 漏洞描述 ProFTPD versions before 1.3.3c contain directory traversal vulnerabilities in the mod_s...
CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection
漏洞标题 CVE-2022-0412: WordPress TI WooCommerce Wishlist <1.40.1 - SQL Injection 漏洞描述 WordPress TI WooCommerce Wishlist plugin before 1.40.1 contains a SQL injection vulner...
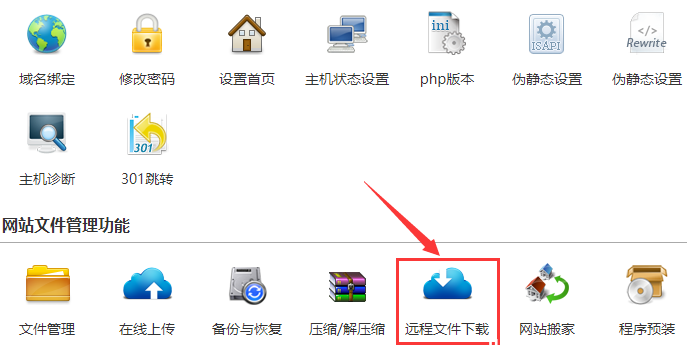
linux系统虚拟主机开启支持Swoole Loader扩展的方法_Linux
这篇文章主要介绍了linux系统虚拟主机开启支持Swoole Loader扩展的方法,需要的朋友可以参考下 特别说明:只是安装支持Swoole扩展,主机并没有安装服务端。目前支持版本php5.4-php7.2。 1、登陆...
CVE-2025-13315: Twonky Server 8.5.2 on Linux and Windows – Log File Exposure
漏洞标题 CVE-2025-13315: Twonky Server 8.5.2 on Linux and Windows - Log File Exposure 漏洞描述 Twonky Server 8.5.2 contains a broken access control vulnerability caused by bypassin...
CVE-2006-2173: FileZilla FTP Server 2.2.22 – Buffer Overflow
漏洞标题 CVE-2006-2173: FileZilla FTP Server 2.2.22 - Buffer Overflow 漏洞描述 FileZilla FTP Server version 2.2.22 contains a buffer overflow vulnerability that allows remote authe...
CVE-2024-35694: WordPress WPMobile.App >= 11.42 – Cross-Site Scripting
漏洞标题 CVE-2024-35694: Wordpress WPMobile.App >= 11.42 - Cross-Site Scripting 漏洞描述 WPMobile.App versions up to 11.41 contain a reflected cross-site scripting (XSS) caused ...
CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting
漏洞标题 CVE-2022-0208: WordPress Plugin MapPress <2.73.4 - Cross-Site Scripting 漏洞描述 WordPress Plugin MapPress before version 2.73.4 does not sanitize and escape the '...

linux swap交换分区(详解)_Linux
当物理内存和swap都被使用完那么就会出错,out of memory,本文即将学习linux swap交换分区来解决这个问题 目录linux1.什么是SWAP2. swappiness调节什么3. 什么时候会进行swap操作?4. swap分区...

