





CVE-2023-0236: WordPress Tutor LMS <2.0.10 - Cross Site Scripting
漏洞标题 CVE-2023-0236: WordPress Tutor LMS <2.0.10 - Cross Site Scripting 漏洞描述 WordPress Tutor LMS plugin before 2.0.10 contains a cross-site scripting vulnerability. The p...
CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection
漏洞标题 CVE-2022-0760: WordPress Simple Link Directory <7.7.2 - SQL injection 漏洞描述 WordPress Simple Link Directory plugin before 7.7.2 contains a SQL injection vulnerabilit...
CVE-2017-5868: OpenVPN Access Server 2.1.4 – CRLF Injection
漏洞标题 CVE-2017-5868: OpenVPN Access Server 2.1.4 - CRLF Injection 漏洞描述 CRLF injection vulnerability in the web interface in OpenVPN Access Server 2.1.4 allows remote attacke...

docker logs-查看docker容器日志的实现_docker
这篇文章主要介绍了docker logs-查看docker容器日志的实现方式,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 通过docker logs命令可以查看容器的日志。 命令格式: $ doc...
Linux系统关机命令之间的区别及用法详解_Linux
在本篇文章里小编给大家整理了一篇关于Linux系统关机命令之间的区别及用法详解内容,有需要的朋友们参考学习下。 Linux系统关机命令有哪些呢?良许教程网为您解答!熟悉linux的朋友应该知道我们...
docker设置了端口映射,不能访问的解决方案_docker
这篇文章主要介绍了docker设置了端口映射,不能访问的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 #docker ps 查看, 所有端口都 做了映射 CONTAINER ID IMAGE C...
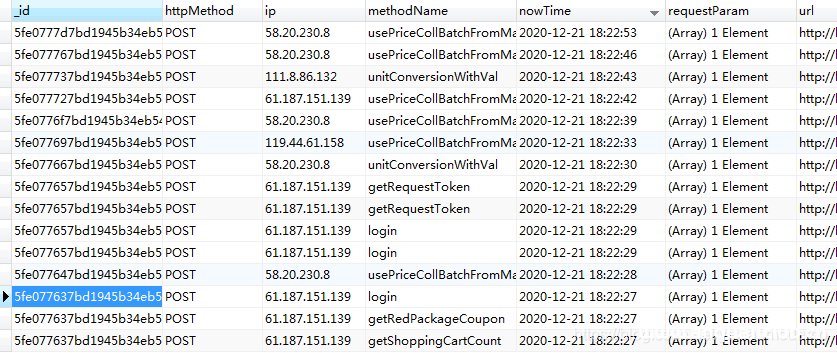
Docker mongoDB 4.2.1 安装并收集springboot日志的步骤详解_docker
这篇文章主要介绍了Docker mongoDB 4.2.1 安装并收集springboot日志,本文分步骤通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一:docke...
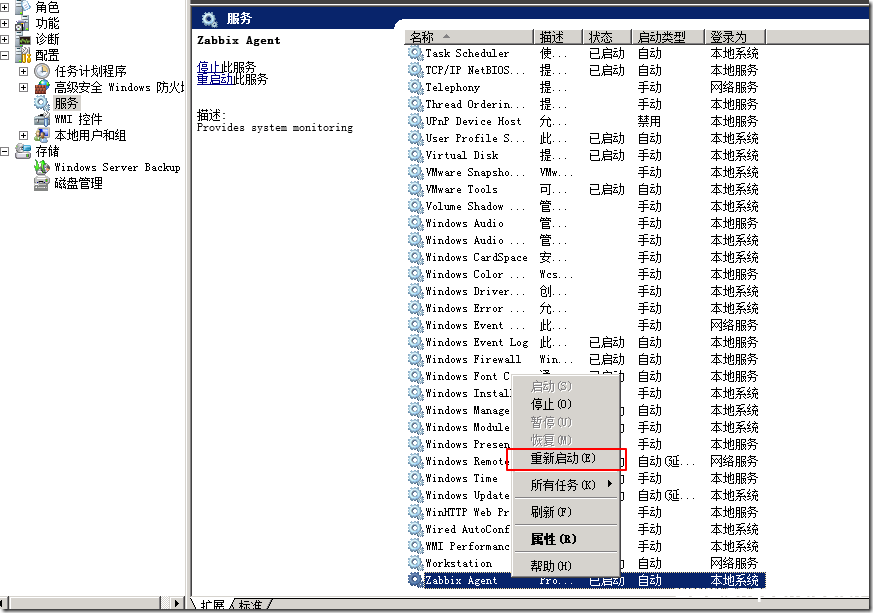
利用zabbix监控ogg进程(Windows平台)_zabbix
这篇文章主要介绍了利用zabbix监控ogg进程(Windows平台)的步骤,帮助大家监控windows平台下的ogg程序,感兴趣的朋友可以参考下 本文给大家介绍如何监控windows平台下的ogg程序。(注:所有操作都...
CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution
漏洞标题 CVE-2025-49029: WordPress Custom Login And Signup Widget Plugin <= 1.0 - Arbitrary Code Execution 漏洞描述 Improper Control of Generation of Code ('Code Injection&...
研究人员在Google Play商店发现新的银行木马
移动威胁检测与预防公司ThreatFabric新近发现了一种新的Android银行木马Xenomorph,该木马通过官方Google Play商店分发,目前安装量已超过50000次。该银行木马针对56家欧洲银行,目的是从其客户...
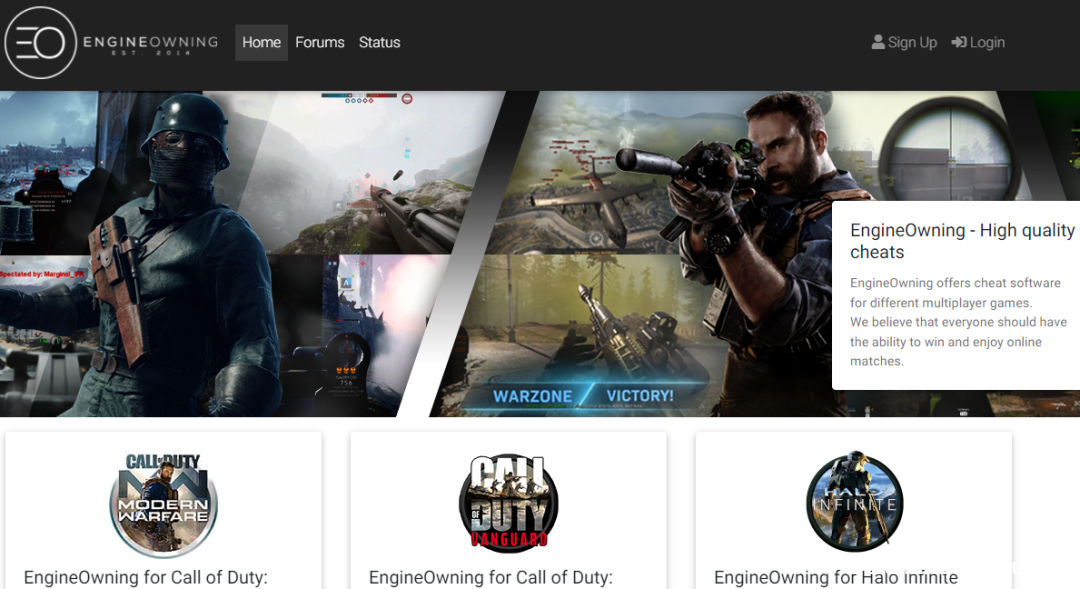
动视起诉外挂网站EngineOwning,且要求外挂开发者赔偿损失
针对外挂横行的环境,《使命召唤》制作发行商动视Activision外挂打击行动再次升级,于前不久起诉了最热门的外挂网站之一EngineOwning。动视的诉求除永久关闭该外挂网站外,还要求外挂开发人员、...
CVE-2022-48253: Nostromo nhttpd path traversal
漏洞标题 CVE-2022-48253: Nostromo nhttpd path traversal 漏洞描述 nhttpd in Nostromo before 2.1 is vulnerable to a path traversal that may allow an attacker to execute arbitrary com...
CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 – Cross Site Scripting
漏洞标题 CVE-2023-4112: PHPJabbers Shuttle Booking Software 1.0 - Cross Site Scripting 漏洞描述 The attacker can send to victim a link containing a malicious URL in an email or ins...
CVE-2025-53770: Microsoft SharePoint Server – Remote Code Execution (ToolShell)
漏洞标题 CVE-2025-53770: Microsoft SharePoint Server - Remote Code Execution (ToolShell) 漏洞描述 Deserialization of untrusted data in on-premises Microsoft SharePoint Server allow...
Nginx的location的常见规则优先级问题_nginx
Nginx是反向代理和负载均衡的首选工具,nginx的location配置有许多细节内容在网上不容易找到资料,或者解释不清。本文对Nginx location规则优先级介绍,需要的朋友参考下吧 目录一、Location / ...

