





Nginx解决前端访问资源跨域问题的方法详解_nginx
这篇文章主要给大家介绍了关于Nginx解决前端访问资源跨域问题的相关资料,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习...

CVE-2023-6023: VertaAI ModelDB – Path Traversal
漏洞标题 CVE-2023-6023: VertaAI ModelDB - Path Traversal 漏洞描述 The endpoint "/api/v1/artifact/getArtifact?artifact_path=" is vulnerable to path traversal. The main cau...
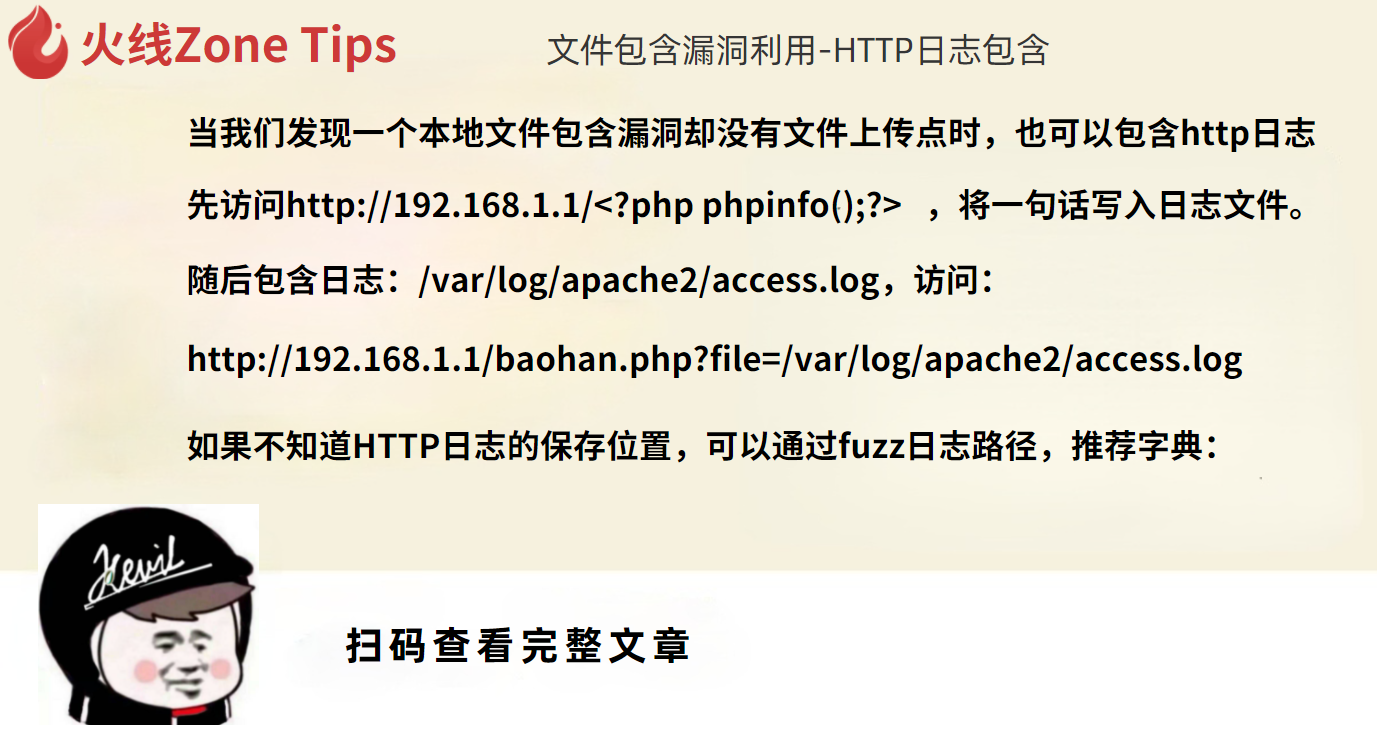
文件包含漏洞利用-HTTP日志包含
当我们发现一个本地文件包含漏洞却没有文件上传点时,也可以包含http日志 先访问http://192.168.1.1/<?php phpinfo();?> ,将一句话写入日志文件。 随后包含日志:/var/log/apache2/acces...
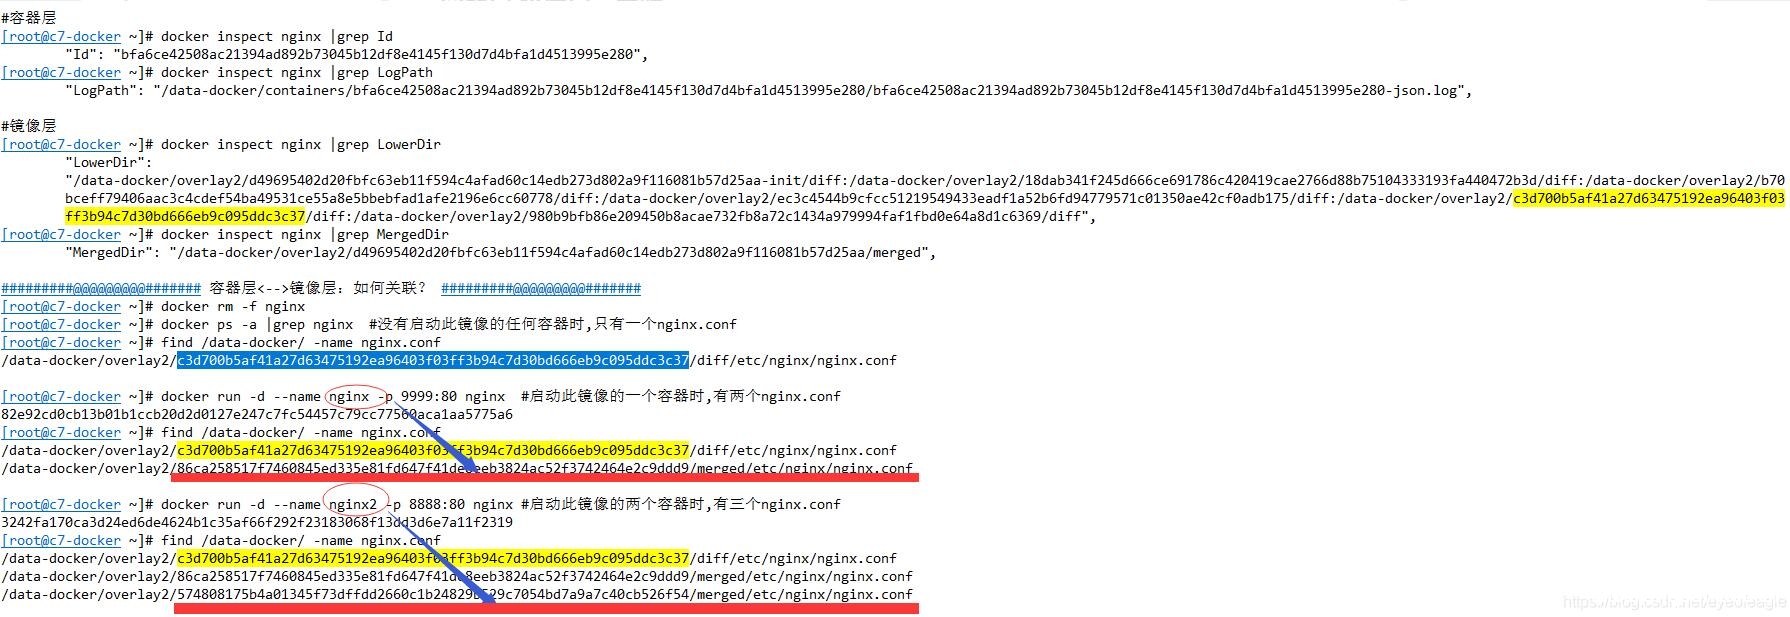
docker 文件存放路径, 修改端口映射操作方式_docker
这篇文章主要介绍了docker 文件存放路径, 修改端口映射操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 如何获取容器的启动命令 容器早已创建好,如何得知它的启动参数(...
Docker开启TLS和CA认证的方法步骤_docker
本文主要介绍了Docker开启TLS和CA认证的方法步骤,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录一、生成证书二、开启远程三、远程连接3.1 Jenkins...
还在让浏览器保存密码?小心遭恶意软件窃取
12月28日,韩国最大杀毒软件公司安博士Ahnlab发布了一份研究报告,警告有一款名为RedLine Stealer的恶意软件正在窃取Web浏览器存储的密码。 Ahnlab是韩国首家从事开发杀毒软件的企业,于19...
CVE-2023-4169: Ruijie RG-EW1200G Router – Password Reset
漏洞标题 CVE-2023-4169: Ruijie RG-EW1200G Router - Password Reset 漏洞描述 A vulnerability was found in Ruijie RG-EW1200G 1.0(1)B1P5. It has been declared as critical. Affected by ...
CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection
漏洞标题 CVE-2024-5057: WordPress Easy Digital Downloads <= 3.2.12 - SQL Injection 漏洞描述 Improper Neutralization of Special Elements used in an SQL Command ('SQL Injecti...
CVE-2023-20889: VMware Aria Operations for Networks – Code Injection Information Disclosure Vulnerability
漏洞标题 CVE-2023-20889: VMware Aria Operations for Networks - Code Injection Information Disclosure Vulnerability 漏洞描述 Aria Operations for Networks contains an information dis...
CVE-2023-27640: PrestaShop tshirtecommerce – Directory Traversal
漏洞标题 CVE-2023-27640: PrestaShop tshirtecommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
CVE-2024-6555: WP Popups – Information Disclosure
漏洞标题 CVE-2024-6555: WP Popups - Information Disclosure 漏洞描述 WP Popups - WordPress Popup builder plugin for WordPress contains a full path disclosure caused by using mobiled...
CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 – Command Injection
漏洞标题 CVE-2024-7120: Raisecom MSG1200, MSG2100E, MSG2200 and MSG2300 3.90 - Command Injection 漏洞描述 A vulnerability, which was classified as critical, was found in Raisecom M...
CVE-2025-30208: Vite – Arbitrary File Read
漏洞标题 CVE-2025-30208: Vite - Arbitrary File Read 漏洞描述 Vite, a provider of frontend development tooling, has a vulnerability in versions prior to 6.2.3, 6.1.2, 6.0.12, 5.4.15...
CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape
漏洞标题 CVE-2025-46818: Redis Lua Sandbox < 8.2.2 - Cross-User Escape 漏洞描述 Redis is an open source, in-memory database that persists on disk. Versions 8.2.1 and below allow...
CVE-2025-1974: CVE-2025-1974
漏洞标题 CVE-2025-1974: CVE-2025-1974 漏洞描述 shodan: ssl:"ingress-nginx" port:8443 Kubernetes ingress-nginx是云原生计算基金会(Cloud Native Computing Foundation)开源...

