





CVE-2025-55169: WeGIA – Directory Traversal
漏洞标题 CVE-2025-55169: WeGIA - Directory Traversal 漏洞描述 WeGIA is an open source web manager with a focus on the Portuguese language and charitable institutions. Prior to vers...
CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
CVE-2023-27639: PrestaShop TshirteCommerce – Directory Traversal
漏洞标题 CVE-2023-27639: PrestaShop TshirteCommerce - Directory Traversal 漏洞描述 The Custom Product Designer (tshirtecommerce) module for PrestaShop allows HTTP requests to be fo...
CVE-2023-6634: LearnPress < 4.2.5.8 - Remote Code Execution
漏洞标题 CVE-2023-6634: LearnPress < 4.2.5.8 - Remote Code Execution 漏洞描述 The LearnPress plugin for WordPress is vulnerable to Command Injection in all versions up to, and i...
CVE-2024-48455: Netis Wifi Router – Information Disclosure
漏洞标题 CVE-2024-48455: Netis Wifi Router - Information Disclosure 漏洞描述 An issue in Netis Wifi6 Router NX10 2.0.1.3643 and 2.0.1.3582 and Netis Wifi 11AC Router NC65 3.0.0.374...
CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting
漏洞标题 CVE-2022-0678: Microweber <1.2.11 - Cross-Site Scripting 漏洞描述 Packagist prior to 1.2.11 contains a cross-site scripting vulnerability via microweber/microweber. Use...
CVE-2023-46347: PrestaShop Step by Step products Pack – SQL Injection
漏洞标题 CVE-2023-46347: PrestaShop Step by Step products Pack - SQL Injection 漏洞描述 In the module “Step by Step products Pack” (ndk_steppingpack) up to 1.5.6 from NDK Design ...
CVE-2014-4942: WordPress EasyCart <2.0.6 - Information Disclosure
漏洞标题 CVE-2014-4942: WordPress EasyCart <2.0.6 - Information Disclosure 漏洞描述 WordPress EasyCart plugin before 2.0.6 contains an information disclosure vulnerability. An a...
CVE-2018-7314: Joomla SQL Inject
漏洞标题 CVE-2018-7314: Joomla SQL Inject 漏洞描述 Joomla SQL Inject fofa: app="Joomla" shodan: http.html:"Joomla" PoC代码

Nginx配置并兼容HTTP实现代码解析_nginx
这篇文章主要介绍了Nginx配置并兼容HTTP实现代码解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 使用 OpenSSL 生成 SSL Key 和 CSR ...
CVE-2022-24260: VoipMonitor – Pre-Auth SQL Injection
漏洞标题 CVE-2022-24260: VoipMonitor - Pre-Auth SQL Injection 漏洞描述 A SQL injection vulnerability in Voipmonitor GUI before v24.96 allows attackers to escalate privileges to the...
CVE-2025-51586: PrestaShop – Information Disclosure
漏洞标题 CVE-2025-51586: PrestaShop - Information Disclosure 漏洞描述 User enumeration vulnerability in the AdminLogin controller in PrestaShop 1.7 through 8.2.2 allows remote atta...
CVE-2023-32315-2: Openfire身份认证绕过漏洞
漏洞标题 CVE-2023-32315-2: Openfire身份认证绕过漏洞 漏洞描述 Openfire is an XMPP server licensed under the Open Source Apache License. Openfire's administrative console, a web...
CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting
漏洞标题 CVE-2021-25008: The Code Snippets WordPress Plugin < 2.14.3 - Cross-Site Scripting 漏洞描述 The Wordpress plugin Code Snippets before 2.14.3 does not escape the snippet...
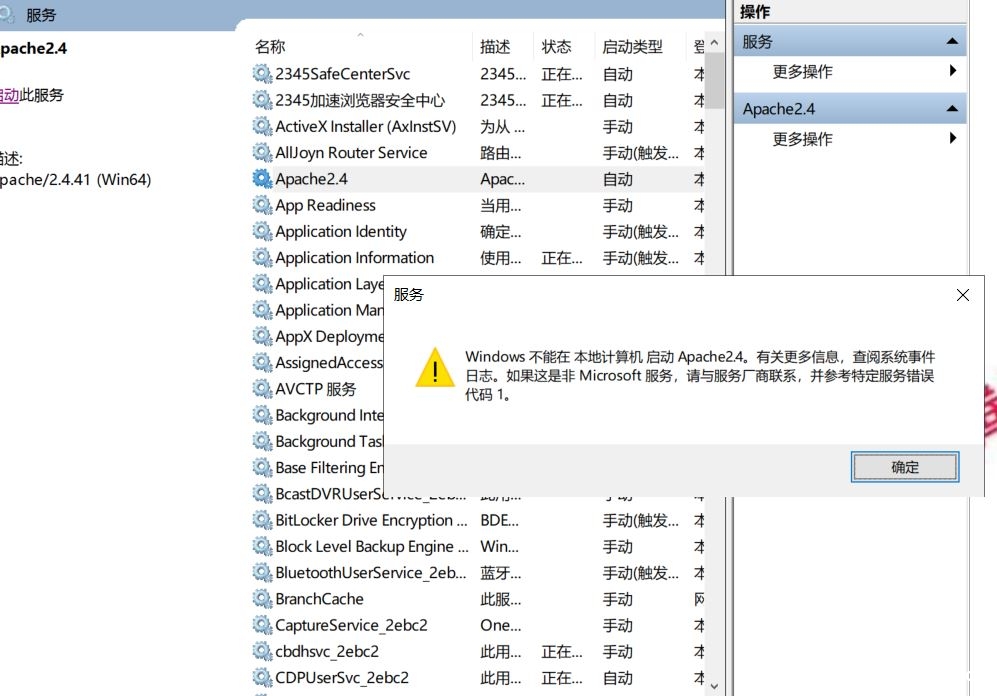
Apache安装后出现服务无法启动(服务里启动出现错误代码1)_Linux
很多朋友都遇到过这样的问题Apache安装后,显示安装成功,但是出现服务无法启动服务里启动出现错误代码1,怎么解决这个问题呢,下面小编通过本文给大家详细介绍下,需要的朋友参考下吧 目录一、...
CVE-2023-4151: Store Locator WordPress < 1.4.13 - Cross-Site Scripting
漏洞标题 CVE-2023-4151: Store Locator WordPress < 1.4.13 - Cross-Site Scripting 漏洞描述 The Store Locator WordPress plugin before 1.4.13 does not sanitise and escape an invalid...

