




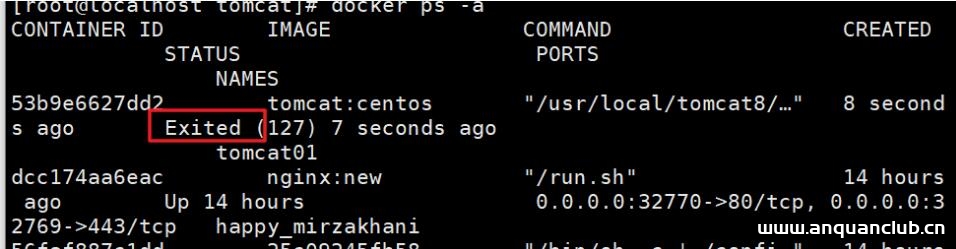
解决docker run后容器出现Exited (0)情况的问题_docker
这篇文章主要介绍了解决docker run后容器出现Exited (0)情况的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 自己做了个centos7的openresty的Dockerfile,build之后 d...

CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF)
漏洞标题 CVE-2023-30019: Imgproxy <= 3.14.0 - Server-side request forgery (SSRF) 漏洞描述 imgproxy <=3.14.0 is vulnerable to Server-Side Request Forgery (SSRF) due to a lack ...
CVE-2025-9985: Featured Image from URL (FIFU) <= 5.2.7 - Unauthenticated Information Exposure via Log File
漏洞标题 CVE-2025-9985: Featured Image from URL (FIFU) <= 5.2.7 - Unauthenticated Information Exposure via Log File 漏洞描述 The Featured Image from URL (FIFU) plugin for WordPr...
CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change
漏洞标题 CVE-2024-12824: Nokri – Job Board WordPress Theme <= 1.6.2 - Unauthenticated Arbitrary Password Change 漏洞描述 The Nokri – Job Board WordPress Theme theme for WordPr...
CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection
漏洞标题 CVE-2022-33965: WordPress Visitor Statistics <=5.7 - SQL Injection 漏洞描述 WordPress Visitor Statistics plugin through 5.7 contains multiple unauthenticated SQL inject...
CVE-2024-33288: Prison Management System – SQL Injection Authentication Bypass
漏洞标题 CVE-2024-33288: Prison Management System - SQL Injection Authentication Bypass 漏洞描述 Sql injection vulnerability was found on the login page in Prison Management System...
CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting
漏洞标题 CVE-2021-24169: WordPress Advanced Order Export For WooCommerce <3.1.8 - Authenticated Cross-Site Scripting 漏洞描述 WordPress Advanced Order Export For WooCommerce plu...
CVE-2007-0885: Jira Rainbow.Zen – Cross-Site Scripting
漏洞标题 CVE-2007-0885: Jira Rainbow.Zen - Cross-Site Scripting 漏洞描述 Jira Rainbow.Zen contains a cross-site scripting vulnerability via Jira/secure/BrowseProject.jspa which all...
CVE-2024-35694: WordPress WPMobile.App >= 11.42 – Cross-Site Scripting
漏洞标题 CVE-2024-35694: Wordpress WPMobile.App >= 11.42 - Cross-Site Scripting 漏洞描述 WPMobile.App versions up to 11.41 contain a reflected cross-site scripting (XSS) caused ...
(CVE-2025-29927) Next.js 中间件授权检查绕过漏洞
漏洞标题 (CVE-2025-29927) Next.js 中间件授权检查绕过漏洞 漏洞描述 (CVE-2025-29927) Next.js 中间件授权检查绕过漏洞 PoC代码 暂无
CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection
漏洞标题 CVE-2024-13726: Themes Coder Ecommerce <= 1.3.4 - SQL Injection 漏洞描述 The Themes Coder Ecommerce WordPress plugin through 1.3.4 does not properly sanitise and escape...
CVE-2022-37061: FLIR AX8 1.46.16 – Remote Command Injection
漏洞标题 CVE-2022-37061: FLIR AX8 1.46.16 - Remote Command Injection 漏洞描述 FLIR AX8 version 1.46.16 and below is susceptible to an unauthenticated remote command injection vulne...
CVE-2025-46822: Java-springboot-codebase 1.1 – Arbitrary File Read
漏洞标题 CVE-2025-46822: Java-springboot-codebase 1.1 - Arbitrary File Read 漏洞描述 OsamaTaher/Java-springboot-codebase is a collection of Java and Spring Boot code snippets, appl...
CVE-2025-27225: TRUfusion Enterprise <= 7.10.4.0 - Admin Contact Portal
漏洞标题 CVE-2025-27225: TRUfusion Enterprise <= 7.10.4.0 - Admin Contact Portal 漏洞描述 TRUfusion Enterprise versions 7.10.4.0 and earlier contained a vulnerability that allow...
CVE-2023-25157: GeoServer OGC Filter – SQL Injection
漏洞标题 CVE-2023-25157: GeoServer OGC Filter - SQL Injection 漏洞描述 GeoServer is an open source software server written in Java that allows users to share and edit geospatial da...
CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting
漏洞标题 CVE-2022-3766: phpMyFAQ < 3.1.8 - Cross-Site Scripting 漏洞描述 phpMyFAQ versions prior to 3.1.8 contain a reflected cross-site scripting vulnerability in the search fu...

