





CVE-2023-43261: Milesight Routers – Information Disclosure
漏洞标题 CVE-2023-43261: Milesight Routers - Information Disclosure 漏洞描述 A critical security vulnerability has been identified in Milesight Industrial Cellular Routers, comprom...
Citrix ADC and Citrix Gateway CVE-2023-3519未授权远程代码执行漏洞
漏洞标题 Citrix ADC and Citrix Gateway CVE-2023-3519未授权远程代码执行漏洞 漏洞描述 Citrix ADC and Citrix Gateway存在远程代码执行漏洞,此漏洞是由于缺乏有效的校验导致的。 PoC代码 暂...
CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion
漏洞标题 CVE-2021-25052: WordPress Button Generator <2.3.3 - Remote File Inclusion 漏洞描述 WordPress Button Generator before 2.3.3 within the wow-company admin menu page allows...
CVE-2020-11455: LimeSurvey 4.1.11 – Local File Inclusion
漏洞标题 CVE-2020-11455: LimeSurvey 4.1.11 - Local File Inclusion 漏洞描述 LimeSurvey before 4.1.12+200324 is vulnerable to local file inclusion because it contains a path traversa...
CVE-2023-22952: SugarCRM Unauthenticated – Remote Code Execution
漏洞标题 CVE-2023-22952: SugarCRM Unauthenticated - Remote Code Execution 漏洞描述 In SugarCRM before 12.0. Hotfix 91155, a crafted request can inject custom PHP code through the E...
CVE-2024-53995: SickChill – Open Redirect
漏洞标题 CVE-2024-53995: SickChill - Open Redirect 漏洞描述 SickChill's login endpoint's 'next_' parameter accepts arbitrary content, allowing authenticated att...
CVE-2024-6095: LocalAI – Partial Local File Read
漏洞标题 CVE-2024-6095: LocalAI - Partial Local File Read 漏洞描述 A vulnerability in the /models/apply endpoint of mudler/localai versions 2.15.0 allows for Server-Side Request Fo...
CVE-2012-0392: Apache Struts2 S2-008 RCE
漏洞标题 CVE-2012-0392: Apache Struts2 S2-008 RCE 漏洞描述 The CookieInterceptor component in Apache Struts before 2.3.1.1 does not use the parameter-name whitelist, which allows r...
CVE-2023-28432: MinIO Cluster Deployment – Information Disclosure
漏洞标题 CVE-2023-28432: MinIO Cluster Deployment - Information Disclosure 漏洞描述 MinIO is susceptible to information disclosure. In a cluster deployment starting with RELEASE.20...
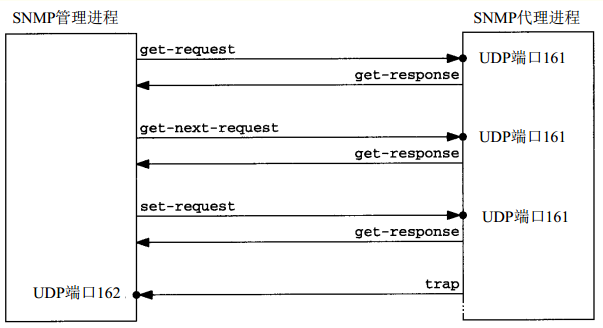
分布式监控系统之Zabbix 使用SNMP、JMX信道采集数据的原理解析_zabbix
这篇文章主要介绍了分布式监控系统之Zabbix 使用SNMP、JMX信道采集数据,本文给大家介绍的非常详细,对大家的学习或工作就有一定的参考借鉴价值,需要的朋友可以参考下 前文我们了解了zabbix的被...
CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting
漏洞标题 CVE-2023-30212: OURPHP <= 7.2.0 - Cross Site Scripting 漏洞描述 OURPHP <= 7.2.0 is vulnerale to Cross Site Scripting (XSS) via /client/manage/ourphp_out.php. PoC代码
CVE-2023-47218: QNAP QTS and QuTS Hero – OS Command Injection
漏洞标题 CVE-2023-47218: QNAP QTS and QuTS Hero - OS Command Injection 漏洞描述 An OS command injection vulnerability has been reported to affect several QNAP operating system vers...
CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 – Local File Inclusion
漏洞标题 CVE-2017-12637: SAP NetWeaver Application Server Java 7.5 - Local File Inclusion 漏洞描述 SAP NetWeaver Application Server Java 7.5 is susceptible to local file inclusion ...
CVE-2018-11686: FlexPaper PHP Publish Service RCE
漏洞标题 CVE-2018-11686: FlexPaper PHP Publish Service RCE 漏洞描述 FlexPaper PHP Publish Service RCE PoC代码
Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...

docker容器里面的root权限获取方法_docker
这篇文章主要介绍了docker容器里面的root权限获取方法,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先你的container得正在运行 可通过sudo docker container ls或者sud...

