





CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion
漏洞标题 CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion 漏洞描述 Tarantella Enterprise versions prior to 3.11 are susceptible to local file inclusion. PoC代...
CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
匿名者泄露雀巢10GB敏感数据,作为其仍在俄罗斯运营的惩罚
3月22日,匿名者黑客组织在推特账户上发布了瑞士饮品和食品巨头雀巢公司的一份数据库,约有10GB敏感数据泄露,包括公司电子邮件、密码,以及与商业客户相关的数据。同时,匿名者黑客组织还呼吁...
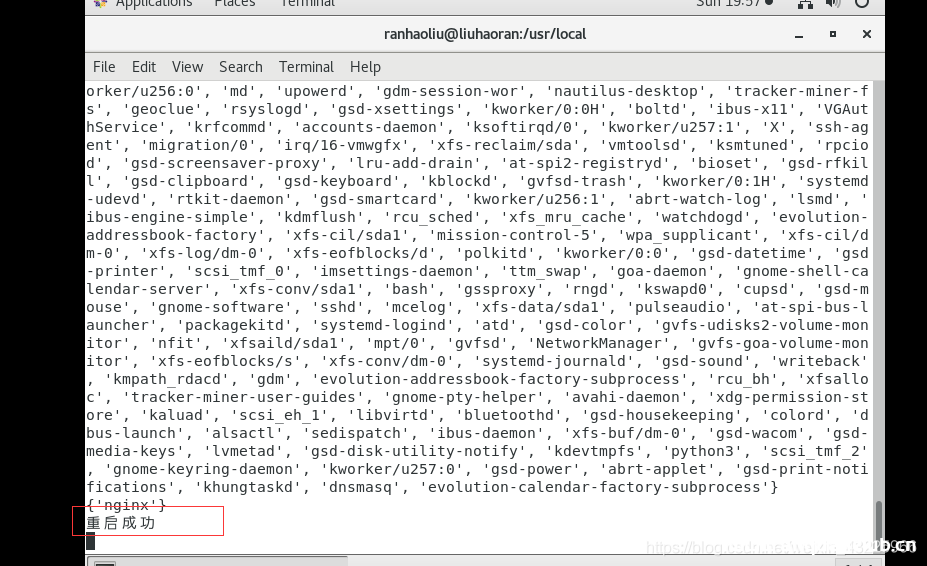
linux服务监控及运维_Linux
本文通过详细介绍安装psutil包到查找操作系统所有服务进行ID,提取监控等内容,接下来我们大家一起来学习吧 目录一, 安装psutil 包二,找到操作系统中所有的服务的name和pid三,找到需要监控但没...
CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover
漏洞标题 CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover 漏洞描述 Flowise versions 3.0.5 and earlier had a vulnerability in the forgot-password endpoint, which returned vali...
CVE-2022-22963: Spring Cloud – Remote Code Execution
漏洞标题 CVE-2022-22963: Spring Cloud - Remote Code Execution 漏洞描述 Spring Cloud Function versions 3.1.6, 3.2.2 and older unsupported versions are susceptible to remote code exe...
CVE-2019-16469: Adobe Experience Manager – Expression Language Injection
漏洞标题 CVE-2019-16469: Adobe Experience Manager - Expression Language Injection 漏洞描述 Adobe Experience Manager versions 6.5, 6.4, 6.3, 6.2, 6.1, and 6.0 has an expression lang...
CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF
漏洞标题 CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by a Server-Side Request Forgery ...
CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS
漏洞标题 CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS 漏洞描述 Calls to Action plugin before 2.5.1 for WordPress contains stored XSS caused by ...

ubuntu环境下的php相关路径与修改方法_Linux
这篇文章主要介绍了ubuntu环境下的php相关的路径,需要的朋友可以参考下 ubuntu环境下的php相关的路径 php路径 /usr/bin/php phpize5 /usr/bin/phpize5 php5-fpm /usr/sbin/php5-fpm php所有的配...
CVE-2022-34049: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34049: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 Wavlink WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can downloa...
大壮的信息源
自学成才的黑客(安全研究员)是从哪学到那些知识的? http://www.zhihu.com/question/23073812/answer/23563575 正如上面的乎友所说:现在获取信息的渠道越来越多,每天新增的技术文章早已超出...
CVE-2023-47246: SysAid-On-premise远程代码执行漏洞
漏洞标题 CVE-2023-47246: SysAid-On-premise远程代码执行漏洞 漏洞描述 Sysaid Technologies SysAid是以色列Sysaid Technologies公司的一套IT服务管理解决方案。SysAid On-Premise是SysAid的本...
CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop
漏洞标题 CVE-2005-0851: FileZilla Server < 0.9.6 - DoS via MODE Z Infinite Loop 漏洞描述 FileZilla Server versions prior to 0.9.6 are vulnerable to denial of service when using ...
CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting
漏洞标题 CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting 漏洞描述 WordPress Post Status Notifier Lite plugin before 1.10.1 contains a cross-sit...
匿名者骇入俄罗斯流媒体平台播放俄乌战争画面
匿名者Anonymous黑客组织自宣布加入制裁俄罗斯行列以来,持续针对俄罗斯机构发动网络攻击。3月7日,该组织宣称骇入了俄罗斯最流行的流媒体服务平台,将播放内容篡改为与俄乌战争相关的画面。俄...

