





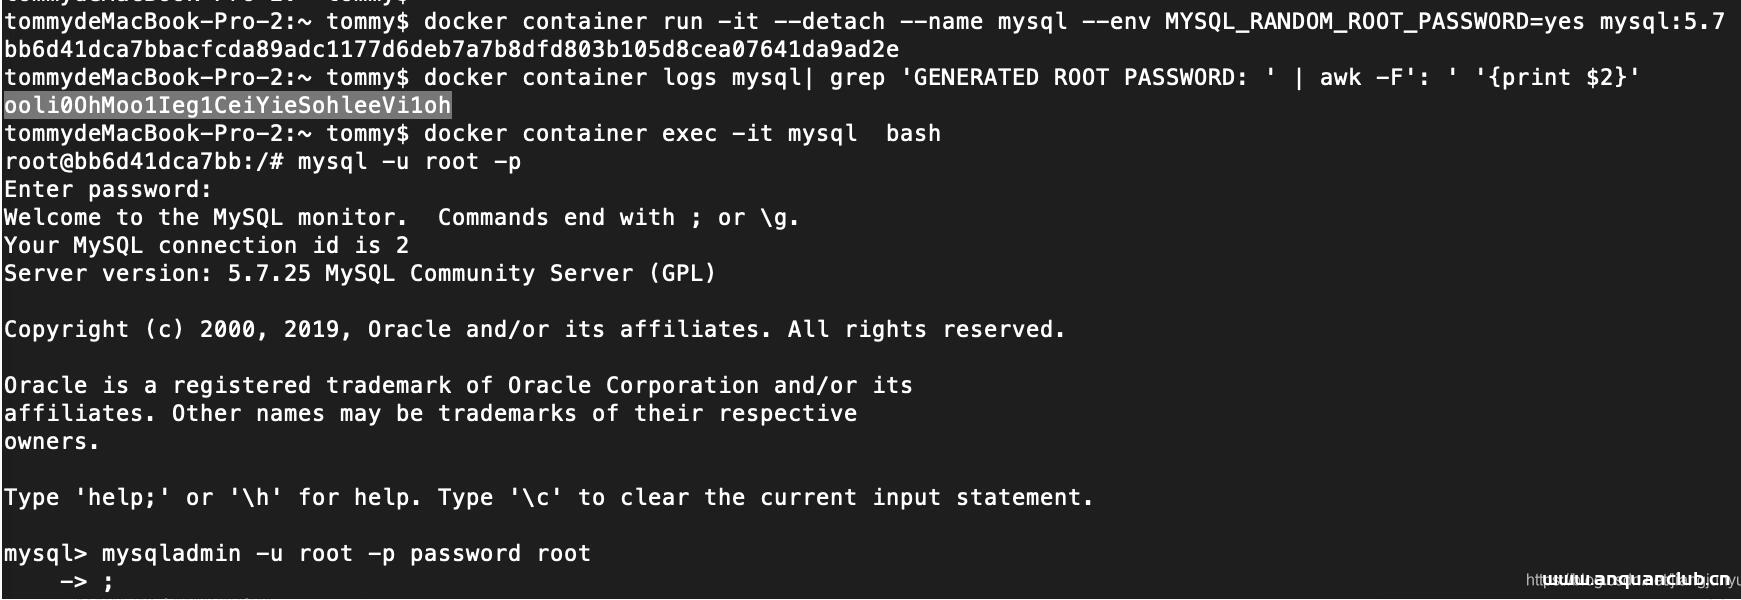
docker 免root权限登陆的解决方案_docker
这篇文章主要介绍了docker 免root权限登陆的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 初次使用docker命令的时候会报权限问题 Got permission denied while t...

CVE-2022-0597: Microweber < 1.2.11 - Open Redirection
漏洞标题 CVE-2022-0597: Microweber < 1.2.11 - Open Redirection 漏洞描述 Open Redirect in Packagist microweber/microweber prior to 1.2.11. PoC代码

解决docker拉取mysql镜像太慢的情况_docker
这篇文章主要介绍了解决docker拉取mysql镜像太慢的情况,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker拉取mysql镜像半个小时依然没有成功,改用阿里云镜像加速器。 ...
CVE-2010-1722: Joomla! Component Online Market 2.x – Local File Inclusion
漏洞标题 CVE-2010-1722: Joomla! Component Online Market 2.x - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Online Market (com_market) component 2.x for ...
CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting
漏洞标题 CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting 漏洞描述 WordPress Country Selector plugin prior to 1.6.6 contains a cross-site scripting vulne...
CVE-2017-7391: Magmi 0.7.22 – Cross-Site Scripting
漏洞标题 CVE-2017-7391: Magmi 0.7.22 - Cross-Site Scripting 漏洞描述 Magmi 0.7.22 contains a cross-site scripting vulnerability due to insufficient filtration of user-supplied data...
CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
Lapsus$回归,泄露IT巨头Globant 70GB数据
“我们从度假中回来了。”近来声名鹊起的黑客组织在他们的Telegram频道上如此写道,随之发布的还有据称是从软件开发巨头Globant窃取的数据的截图,其中包含了Globant的一些客户源代码以及Atlass...
CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892)
漏洞标题 CraftCMS /ConditionsController.php 代码执行漏洞(CVE-2023-41892) 漏洞描述 Craft CMS是一个开源的内容管理系统,它专注于用户友好的内容创建过程,逻辑清晰明了,是一个高度自由...

使用ssh连接docker服务器的方法_docker
这篇文章主要介绍了使用ssh连接docker服务器的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 我刚接触docker时,是真的懵,看了半天菜鸟教...
CVE-2023-2624: KiviCare WordPress Plugin – Cross-Site Scripting
漏洞标题 CVE-2023-2624: KiviCare WordPress Plugin - Cross-Site Scripting 漏洞描述 The KiviCare WordPress plugin before 3.2.1 does not sanitise and escape the 'filterType'...
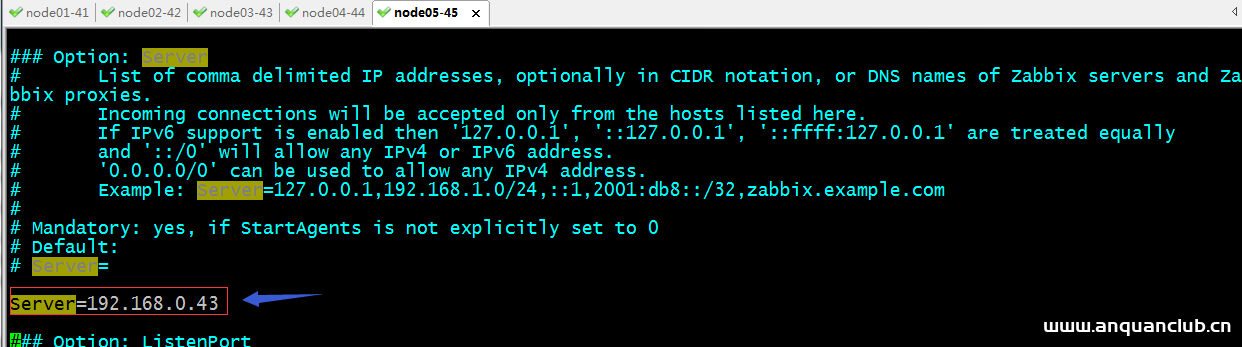
分布式监控系统之Zabbix主动、被动及web监控的过程详解_zabbix
这篇文章主要介绍了分布式监控系统之Zabbix主动、被动及web监控的过程详解,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 前文我们了解了zabbix...
CVE-2022-1386: WordPress Fusion Builder <3.6.2 - Server-Side Request Forgery
漏洞标题 CVE-2022-1386: WordPress Fusion Builder <3.6.2 - Server-Side Request Forgery 漏洞描述 WordPress Fusion Builder plugin before 3.6.2 is susceptible to server-side request...

Navicat 连接服务器端中的docker数据库的方法_docker
这篇文章主要介绍了Navicat 连接服务器端中的docker数据库,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 启动docekr中mysql 容器 使用命令: do...
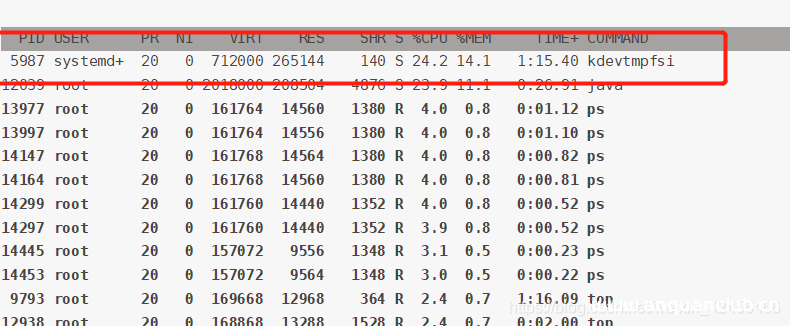
docker安装redis并以配置文件方式启动详解_docker
这篇文章主要介绍了docker安装redis并以配置文件方式启动详解,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 更新...
Brother MFC-L9570CDW信息泄露漏洞(CVE-2024-51977)
漏洞标题 Brother MFC-L9570CDW信息泄露漏洞(CVE-2024-51977) 漏洞描述 未经身份验证的攻击者可以访问HTTP服务(TCP端口80)、HTTPS服务(TCP端443)或IPP服务(TCP口631),可以从易受攻击的...

