




Teleport堡垒机 do-login 任意用户登录漏洞
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 Teleport堡垒机 do-login 任意用户登录漏洞 Teleport是一款简单易用的开源堡垒机系统,具有小巧、易用的特点,支持RDP/SSH/SFTP/Telnet...
VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954
本文转载于公众号:融云攻防实验室,原文地址: 漏洞复现 VMware Workspace ONE Access SSTI漏洞 CVE-2022-22954 VMware Workspace ONE Access(以前称为VMware Identity Manager)旨在通过多因...
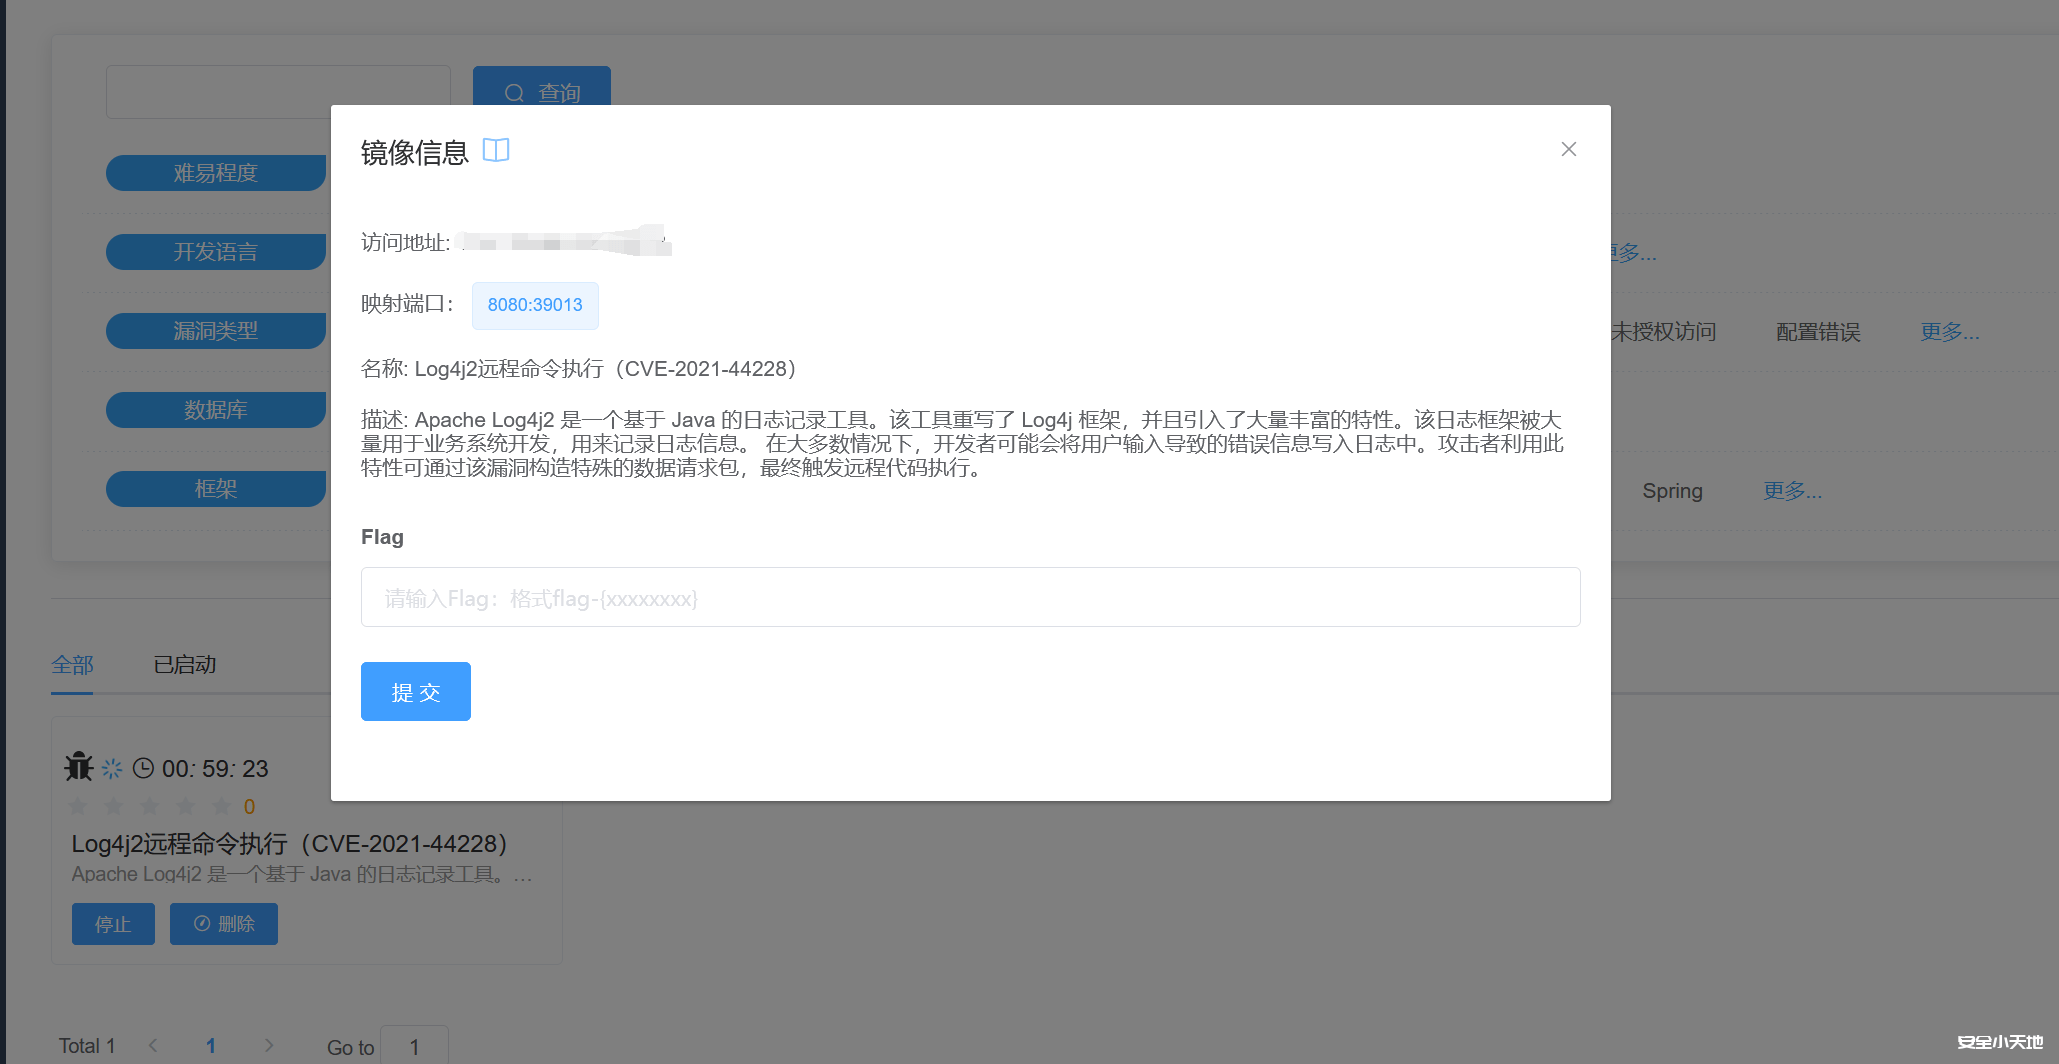
Log4j2远程命令执行(CVE-2021-44228)漏洞检测与反弹shell复现
首先我们先说一下log4j和log4j2的区别 最近由于 log4j2 的漏洞问题,让我对 log4j 和 log4j2 的区别有了一些认识,这里做个简单的记录。 log4j 我理解的 log4j 就是 1.x 版本的 log4j...
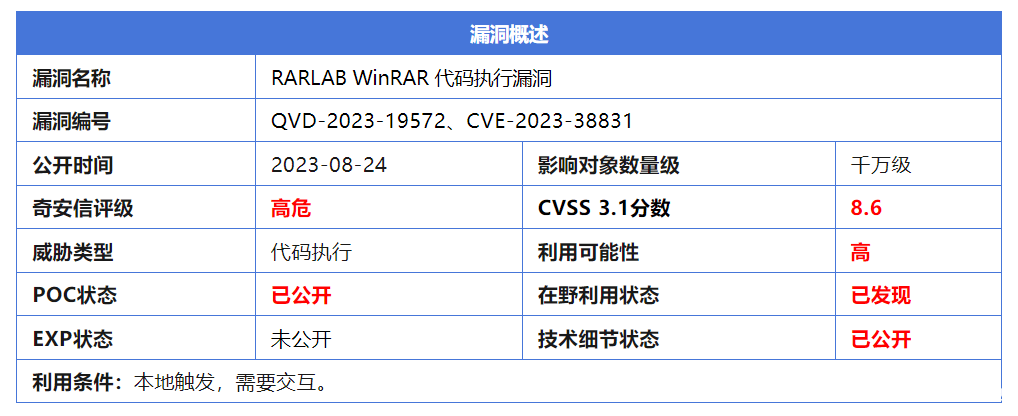
【漏洞复现】WinRAR代码执行漏洞CVE-2023-38831复现【附exp】
前言 WinRAR 在处理压缩包内同名的文件与文件夹时存在代码执行漏洞。攻击者构建由恶意文件与非恶意文件构成的特制压缩包文件,诱导受害者打开此文件中看似无害的文件(如JPG文件)后,将在受害...

CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS
漏洞标题 CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS 漏洞描述 Calls to Action plugin before 2.5.1 for WordPress contains stored XSS caused by ...
CVE-2017-18580: WordPress Shortcodes Ultimate <= 5.0.0 - Authenticated Remote Code Execution
漏洞标题 CVE-2017-18580: WordPress Shortcodes Ultimate <= 5.0.0 - Authenticated Remote Code Execution 漏洞描述 Shortcodes Ultimate plugin before 5.0.1 for WordPress contains a r...
CVE-2020-12832: WordPress Simple File List – Path Traversal
漏洞标题 CVE-2020-12832: WordPress Simple File List - Path Traversal 漏洞描述 Simple File List plugin allows path traversal via file upload, enabling files to be written outside th...
CVE-2021-24657: Limit Login Attempts WordPress – Stored Cross-site Scripting
漏洞标题 CVE-2021-24657: Limit Login Attempts WordPress - Stored Cross-site Scripting 漏洞描述 Limit Login Attempts WordPress plugin < 4.0.50 contains a stored cross-site script...
CVE-2021-24681: Duplicate Page WordPress – Stored Cross-Site Scripting
漏洞标题 CVE-2021-24681: Duplicate Page WordPress - Stored Cross-Site Scripting 漏洞描述 Duplicate Page WordPress plugin <= 4.4.2 contains a stored cross-site scripting caused b...
CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution
漏洞标题 CVE-2021-25082: WordPress Popup Builder < 4.0.7 - Remote Code Execution 漏洞描述 Popup Builder WordPress plugin before 4.0.7 contains a local file inclusion caused by u...
CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting
漏洞标题 CVE-2022-0765: WordPress Loco Translate < 2.6.1 - Cross-Site Scripting 漏洞描述 Loco Translate WordPress plugin before 2.6.1 contains a stored cross-site scripting vuln...
CVE-2022-0873: WordPress Gmedia Photo Gallery Plugin < 1.20.0 - Cross-Site Scripting
漏洞标题 CVE-2022-0873: WordPress Gmedia Photo Gallery Plugin < 1.20.0 - Cross-Site Scripting 漏洞描述 The Gmedia Photo Gallery WordPress plugin before 1.20.0 does not sanitise ...
CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS
漏洞标题 CVE-2023-27624: WordPress Redirect After Login <= 0.1.9 - Admin Stored XSS 漏洞描述 Marcelotorres Redirect After Login plugin <= 0.1.9 contains a stored cross-site s...
CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal
漏洞标题 CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal 漏洞描述 WordPress Backup Migration plugin versions up to 1.3.6 contain a path traversal and file va...
CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure
漏洞标题 CVE-2023-7164: WordPress BackWPup < 4.0.4 - Backup File Disclosure 漏洞描述 BackWPup WordPress plugin < 4.0.4 contains a directory listing vulnerability caused by la...
CVE-2024-35693: WordPress 12 Step Meeting List Plugin <= 3.14.33 - Cross-Site Scripting
漏洞标题 CVE-2024-35693: WordPress 12 Step Meeting List Plugin <= 3.14.33 - Cross-Site Scripting 漏洞描述 Code for Recovery 12 Step Meeting List versions up to 3.14.33 contain a...

