




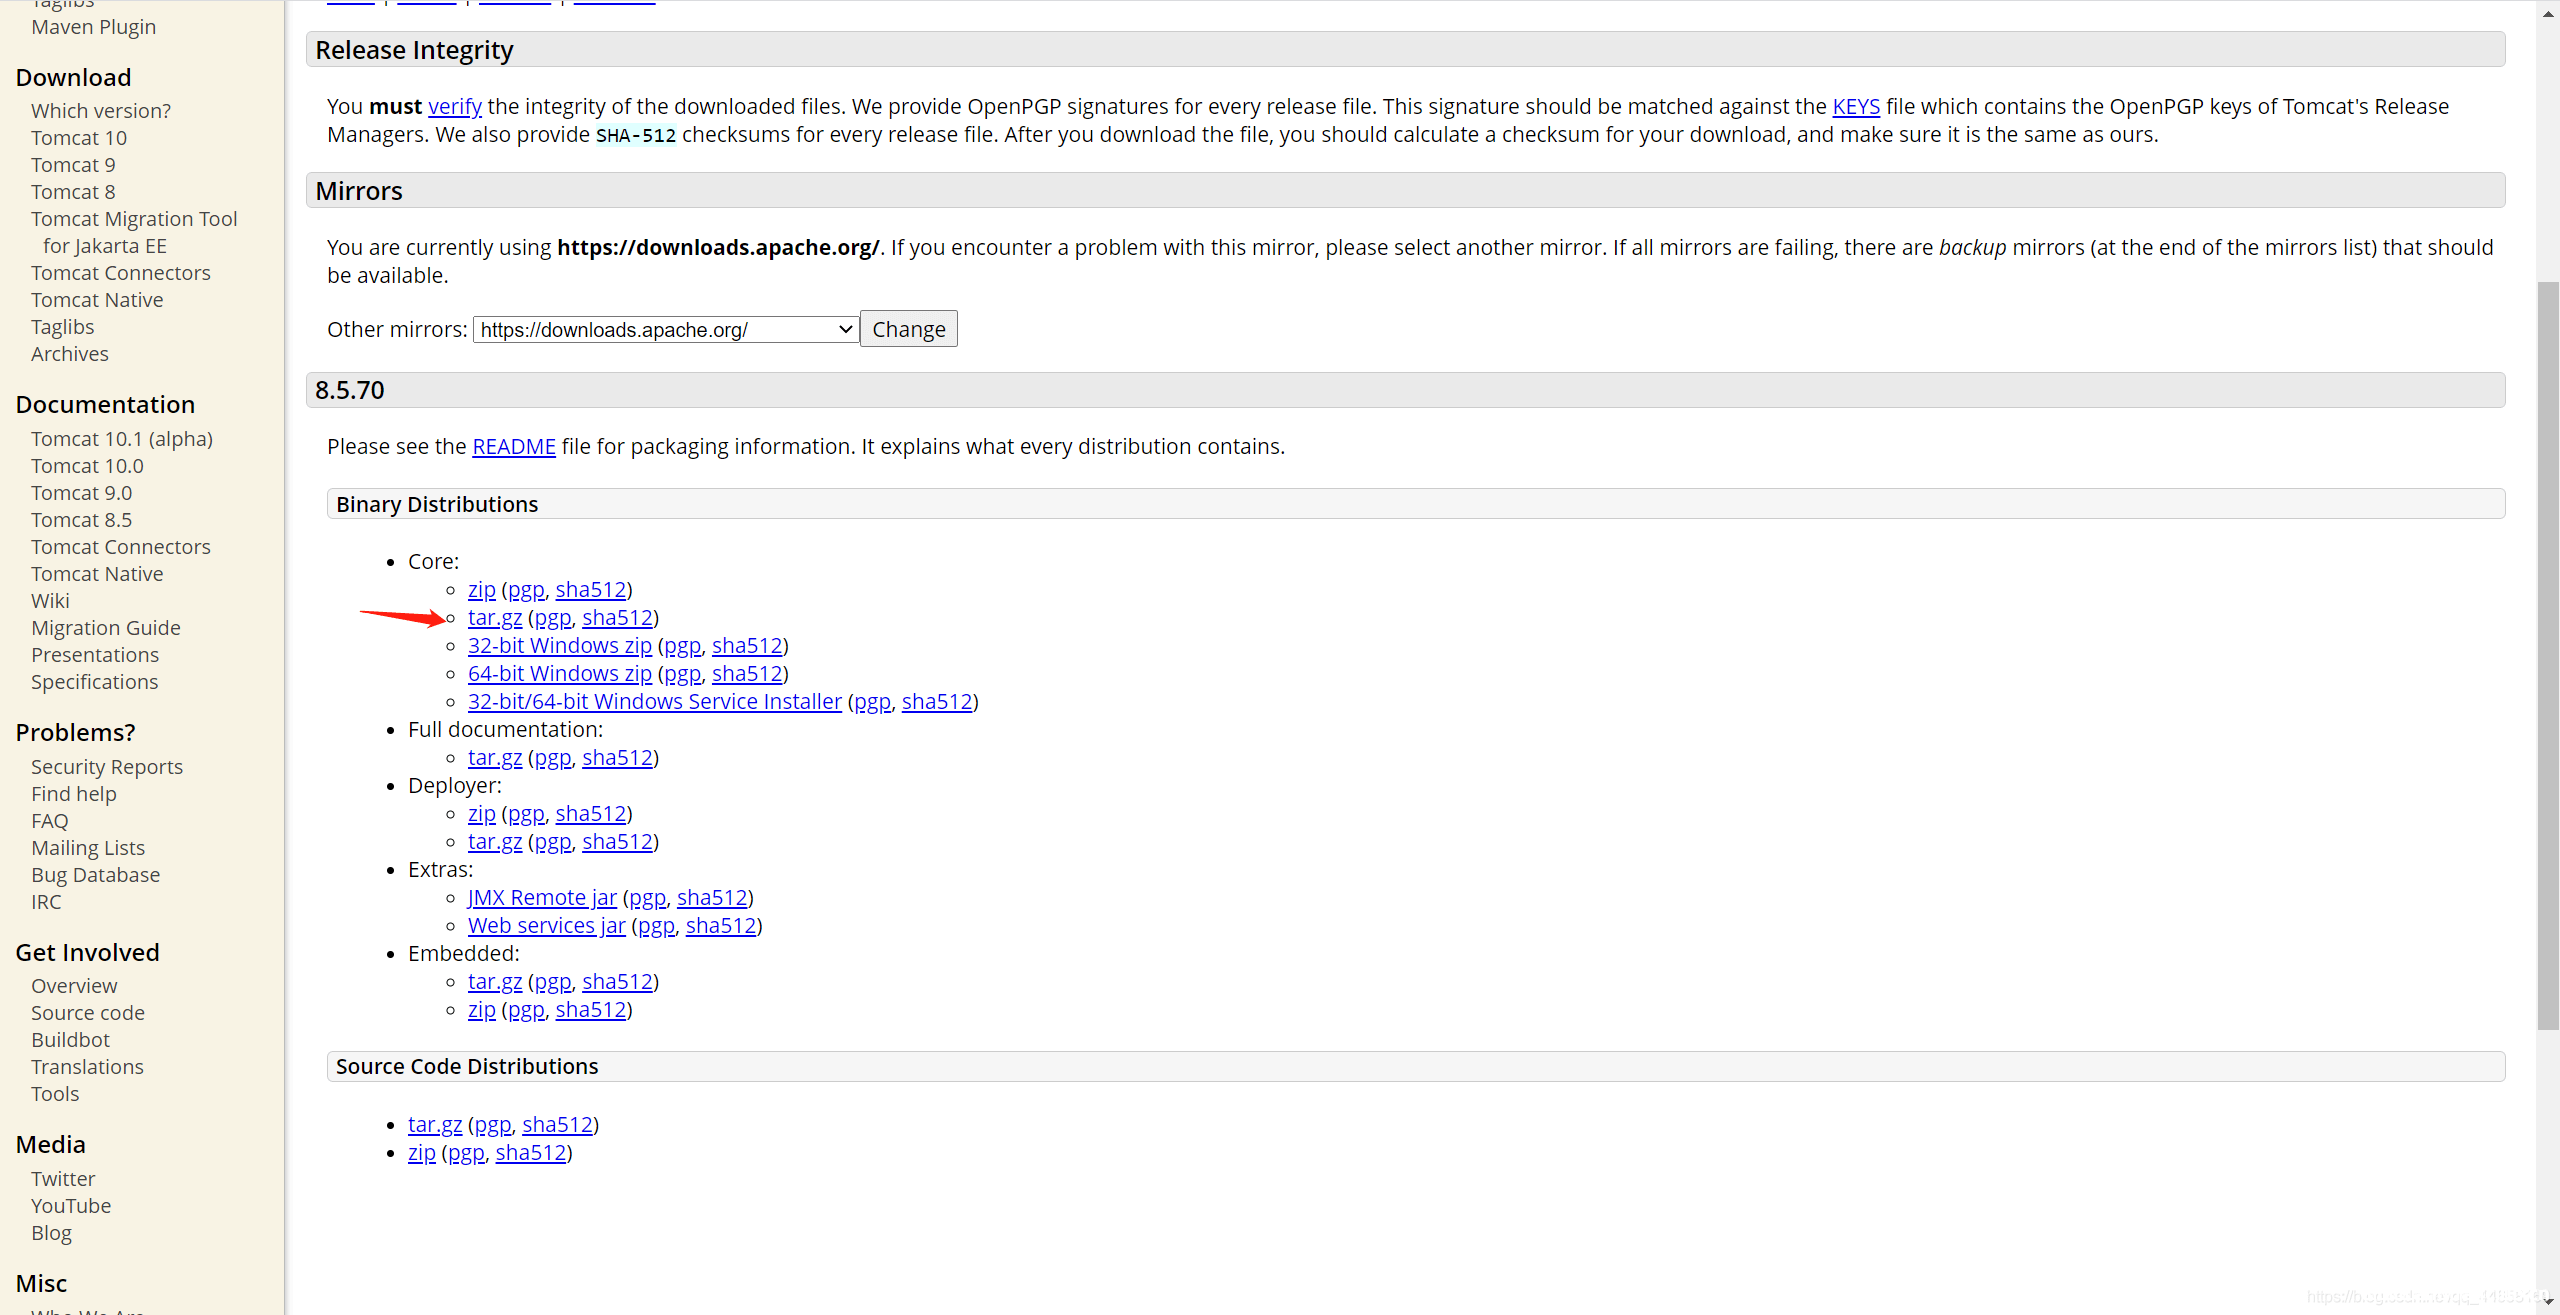
最新Linux下安装tomcat8图解过程_Linux
这篇文章主要介绍了最新的Linux下安装tomcat8图解过程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 下载地址 http://tomcat.apache.org/downl...
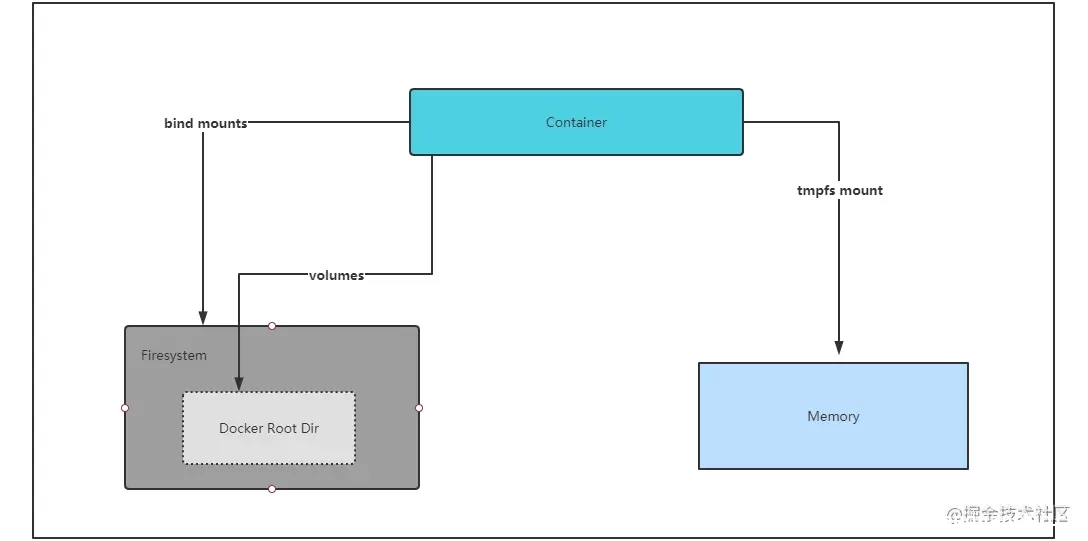
docker容器的几种存储详解_docker
本文主要介绍了docker容器的几种存储方式,主要介绍了3种,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录写在前面几种存储挂载方式1.bind mounts2.v...

Konga 任意用户登录 分析
原文链接: http://www.o2oxy.cn/3632.html 介绍: 首先呢,先了解下Konga是什么东东(有点多余,知道有漏洞就行了!),了解konga之前呢,先了解下Kong:Kong是一款基于OpenResty(Nginx + Lua模块...
Docker Machine深入详解_docker
这篇文章主要介绍了Docker Machine深入详解,文章总结的很详细,有感兴趣的同学可以研究下 Docker 与 Docker Machine 的区别 Docker 是一个 Client-Server 架构的应用,人家是有官称的:Docker ...
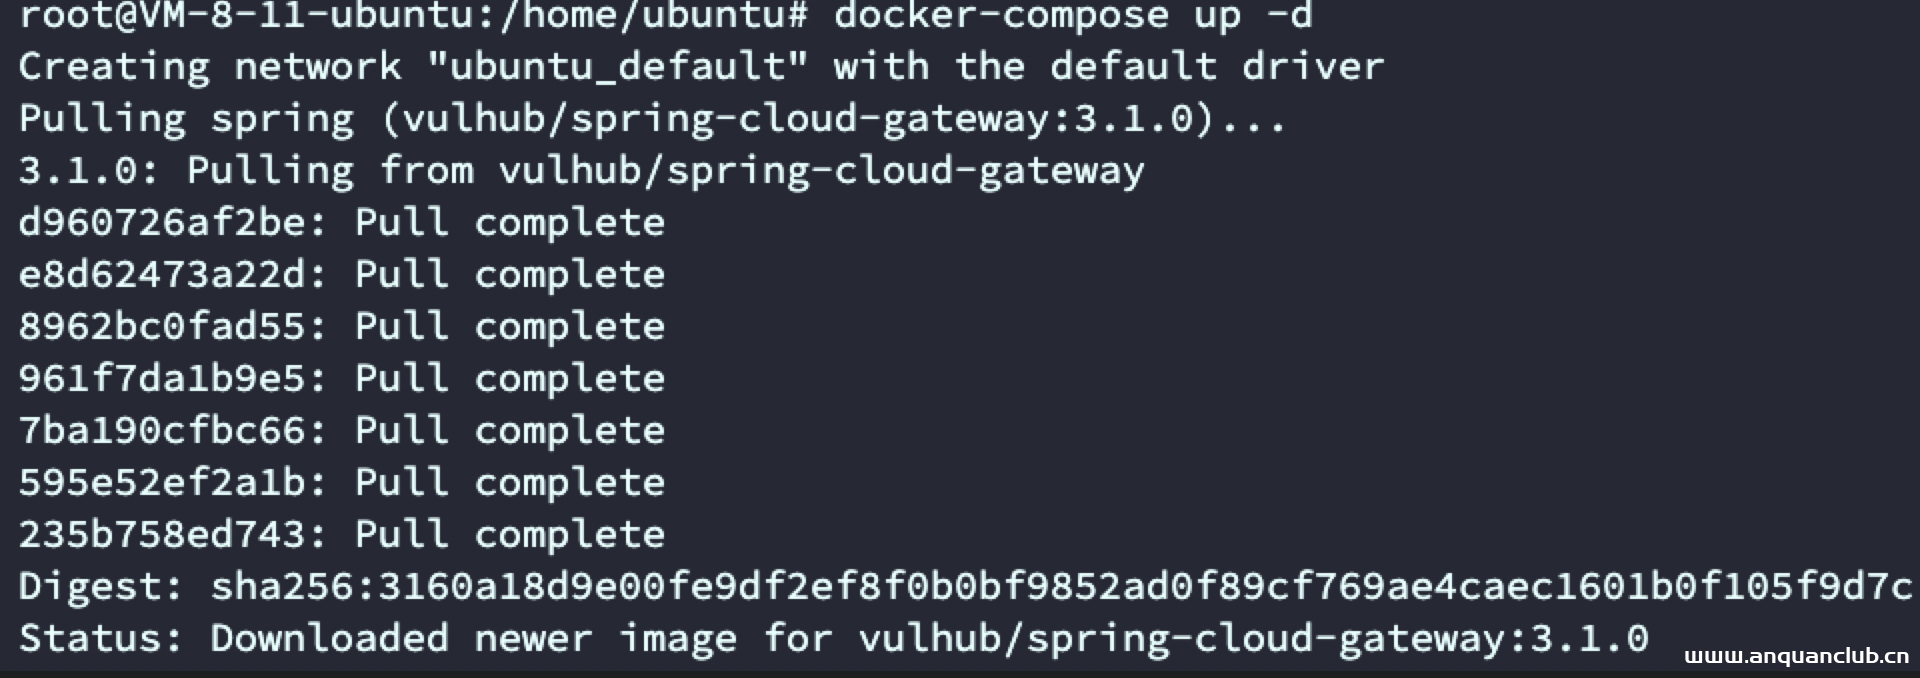
Spring_Cloud_Gateway_Actuator_API_SpEL表达式注入命令执行(CVE-2022-22947)
虽然现在发有点像炒冷饭?不过前几天太忙了 没时间看 既然复现了就记录一下吧 一、环境搭建 http://github.com/vulhub/vulhub/tree/master/spring/CVE-2022-22947 docker-compose up -d 二、漏...

CVE-2022-23544: MeterSphere < 2.5.0 SSRF
漏洞标题 CVE-2022-23544: MeterSphere < 2.5.0 SSRF 漏洞描述 MeterSphere is a one-stop open source continuous testing platform, covering test management, interface testing, UI tes...
CVE-2022-32772: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32772: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...

浅谈红队中的外网信息收集(连载第一篇)
0x00 前言 最近在对以往所学习的有关红队的知识点进行梳理总结,这里主要参考了 ATT&CK 矩阵模型,不过对其进行了简化,同时加入了一些国内特有的情况放了进去。 大体上会按照外网信息收集...

简单的威胁情报
0x00 威胁情报的定义: 我个人认为挖威胁情报漏洞就好像是一个侦探一样,对于不是从事威胁情报方向的大众而言,首先应该需要看下定义:From Gartner——威胁情报是基于证据的知识,包括上下文、...
Adobe Coldfusion绕过身份验证(CVE-2023-26347)
漏洞标题 Adobe Coldfusion绕过身份验证(CVE-2023-26347) 漏洞描述 Adobe ColdFusion 版本2023.5 (及更早版本)和2021.11(及更早版本)存在不正确的访问控制漏洞,可能导致安全功能被绕过。未经身...
CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting
漏洞标题 CVE-2023-4284: WordPress Post Timeline Plugin < 2.2.6 - Cross-Site Scripting 漏洞描述 The Post Timeline WordPress plugin before version 2.2.6 contains a reflected cross...
Atlassian Confluence CVE-2023-22527 远程命令执行漏洞
漏洞标题 Atlassian Confluence CVE-2023-22527 远程命令执行漏洞 漏洞描述 Atlassian Confluence存在远程命令执行漏洞,此漏洞是对用户的数据缺乏校验导致的。 PoC代码 暂无
CData Arc /ui 目录遍历漏洞 (CVE-2024-31850)
漏洞标题 CData Arc /ui 目录遍历漏洞 (CVE-2024-31850) 漏洞描述 CData Arc 是一个 Web 应用程序,它提供了一套用于创建、执行和监控自定义数据集成流的连接器。CData Arc < 23.4.883...
信息收集之快速提取SSL证书里的域名
信息收集之快速提取SSL证书里的域名 echo '唯品会(原Vipshop.com)特卖会:品牌特卖_确保正品_确保低价_货到付款' | httpx -tls-probe -json -silent | jq .tls.dns_names #安全小天地Zone Tip...
CVE-2024-9014: pgAdmin 4 – Authentication Bypass
漏洞标题 CVE-2024-9014: pgAdmin 4 - Authentication Bypass 漏洞描述 pgAdmin 4 versions 8.11 and earlier are vulnerable to a security flaw in OAuth2 authentication. This vulnerabilit...
CVE-2018-7251: Anchor CMS 0.12.3 – Error Log Exposure
漏洞标题 CVE-2018-7251: Anchor CMS 0.12.3 - Error Log Exposure 漏洞描述 Anchor CMS 0.12.3 is susceptible to an error log exposure vulnerability due to an issue in config/error.php....

