





Tomcat使用线程池处理远程并发请求的方法_Tomcat
这篇文章主要介绍了Tomcat使用线程池处理远程并发请求的方法,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 通过了解学习tomcat如何处理并发请求...

CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI
漏洞标题 CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI 漏洞描述 LaRecipe is an application that allows users to create documentation with Markdown inside a Lar...
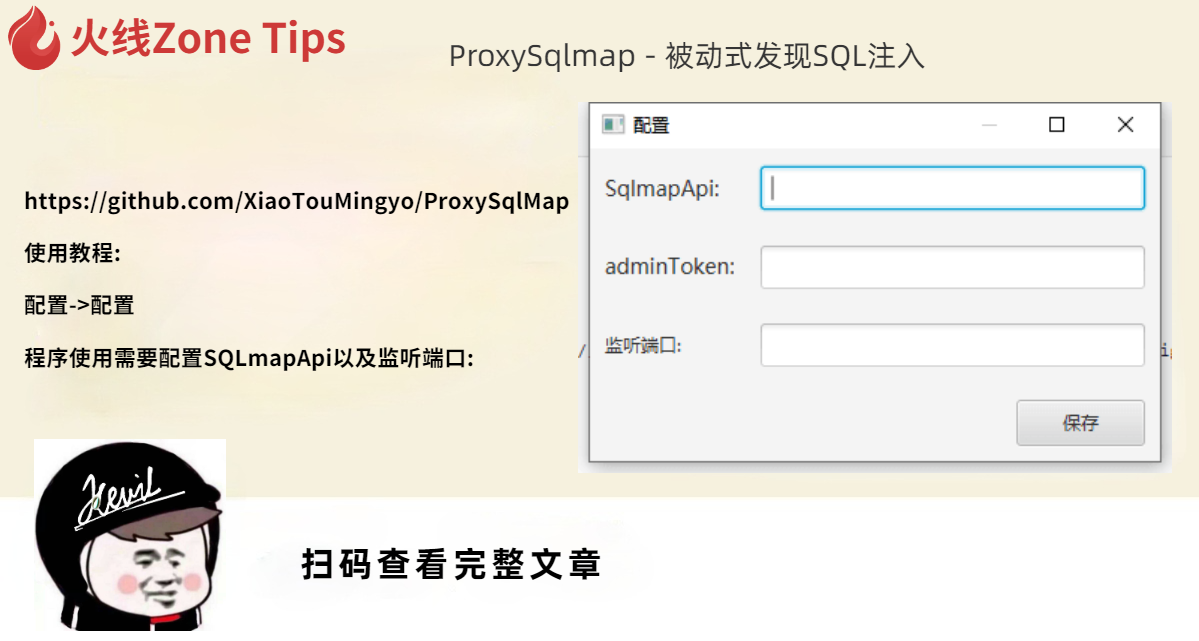
ProxySqlmap – 被动式发现SQL注入
http://github.com/XiaoTouMingyo/ProxySqlMap 使用教程: 配置->配置 程序使用需要配置SQLmapApi以及监听端口: 在SQLMAP中使用命令开开启SQLmapApi: sqlmapapi -s --host=0.0.0.0 --port=889...
Tomcat多实例部署及配置原理_Tomcat
这篇文章主要介绍了Tomcat多实例部署及配置过程,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1、关闭防火墙,将安装 Tomcat 所需...
CVE-2022-43169: Rukovoditel <= 3.2.1 - Cross-Site Scripting
漏洞标题 CVE-2022-43169: Rukovoditel <= 3.2.1 - Cross-Site Scripting 漏洞描述 A stored cross-site scripting (XSS) vulnerability in the Users Access Groups feature (/index.php?mo...
CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion
漏洞标题 CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion 漏洞描述 Tarantella Enterprise versions prior to 3.11 are susceptible to local file inclusion. PoC代...
CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
匿名者泄露雀巢10GB敏感数据,作为其仍在俄罗斯运营的惩罚
3月22日,匿名者黑客组织在推特账户上发布了瑞士饮品和食品巨头雀巢公司的一份数据库,约有10GB敏感数据泄露,包括公司电子邮件、密码,以及与商业客户相关的数据。同时,匿名者黑客组织还呼吁...
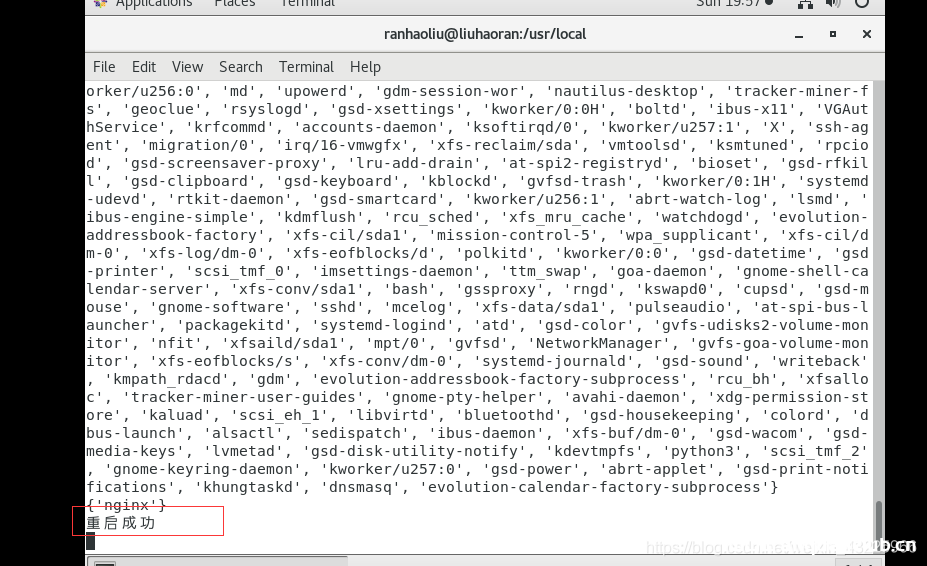
linux服务监控及运维_Linux
本文通过详细介绍安装psutil包到查找操作系统所有服务进行ID,提取监控等内容,接下来我们大家一起来学习吧 目录一, 安装psutil 包二,找到操作系统中所有的服务的name和pid三,找到需要监控但没...
CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover
漏洞标题 CVE-2025-58434: Flowise <= 3.0.5 - Account Takeover 漏洞描述 Flowise versions 3.0.5 and earlier had a vulnerability in the forgot-password endpoint, which returned vali...
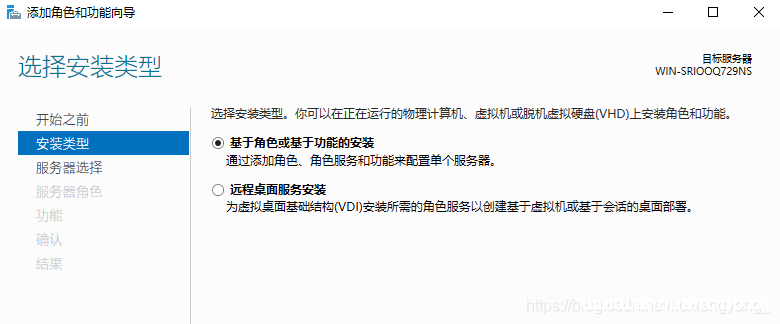
Windows Server 2016远程桌面服务配置和授权激活(2个用户)_win服务器
Server 2016默认远程桌面连接数是2个用户,如果多余两个用户进行远程桌面连接时,系统就会提示超过连接数,可以通过添加远程桌面授权解决 Server 2016默认远程桌面连接数是2个用户,如果多余两...
CVE-2022-22963: Spring Cloud – Remote Code Execution
漏洞标题 CVE-2022-22963: Spring Cloud - Remote Code Execution 漏洞描述 Spring Cloud Function versions 3.1.6, 3.2.2 and older unsupported versions are susceptible to remote code exe...
CVE-2019-16469: Adobe Experience Manager – Expression Language Injection
漏洞标题 CVE-2019-16469: Adobe Experience Manager - Expression Language Injection 漏洞描述 Adobe Experience Manager versions 6.5, 6.4, 6.3, 6.2, 6.1, and 6.0 has an expression lang...
CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF
漏洞标题 CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by a Server-Side Request Forgery ...
CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS
漏洞标题 CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS 漏洞描述 Calls to Action plugin before 2.5.1 for WordPress contains stored XSS caused by ...
ubuntu环境下的php相关路径与修改方法_Linux
这篇文章主要介绍了ubuntu环境下的php相关的路径,需要的朋友可以参考下 ubuntu环境下的php相关的路径 php路径 /usr/bin/php phpize5 /usr/bin/phpize5 php5-fpm /usr/sbin/php5-fpm php所有的配...

