





CVE-2022-34049: WAVLINK WN530HG4 – Improper Access Control
漏洞标题 CVE-2022-34049: WAVLINK WN530HG4 - Improper Access Control 漏洞描述 Wavlink WN530HG4 M30HG4.V5030.191116 is susceptible to improper access control. An attacker can downloa...

大壮的信息源
自学成才的黑客(安全研究员)是从哪学到那些知识的? http://www.zhihu.com/question/23073812/answer/23563575 正如上面的乎友所说:现在获取信息的渠道越来越多,每天新增的技术文章早已超出...
CVE-2023-47246: SysAid-On-premise远程代码执行漏洞
漏洞标题 CVE-2023-47246: SysAid-On-premise远程代码执行漏洞 漏洞描述 Sysaid Technologies SysAid是以色列Sysaid Technologies公司的一套IT服务管理解决方案。SysAid On-Premise是SysAid的本...
CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting
漏洞标题 CVE-2022-4325: WordPress Post Status Notifier Lite <1.10.1 - Cross-Site Scripting 漏洞描述 WordPress Post Status Notifier Lite plugin before 1.10.1 contains a cross-sit...
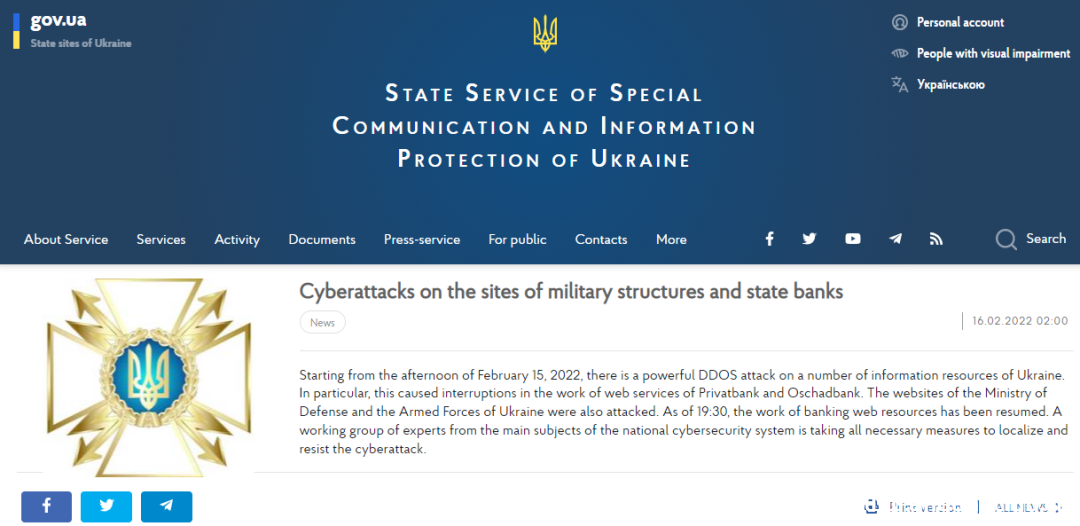
乌克兰国防部及国有银行网站因DDoS攻击而关闭
据报道,乌克兰国防部和武装部队以及该国的两家国有银行Privatbank(乌克兰最大的银行)和Oschadbank(国家储蓄银行)的官方门户网站于2月15日受到分布式拒绝服务(DDoS)攻击。 本次网络...
CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass
漏洞标题 CVE-2022-2551: WordPress Duplicator <1.4.7 - Authentication Bypass 漏洞描述 WordPress Duplicator plugin before 1.4.7 is susceptible to authentication bypass. The plugin...
CVE-2022-22947: Spring Cloud Gateway Code Injection
漏洞标题 CVE-2022-22947: Spring Cloud Gateway Code Injection 漏洞描述 Applications using Spring Cloud Gateway prior to 3.1.1+ and 3.0.7+ are vulnerable to a code injection attack w...
CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection
漏洞标题 CVE-2022-25084: TOTOLink T6 V5.9c.4085_B20190428 Command Injection 漏洞描述 TOTOLink 多个设备 download.cgi文件存在远程命令执行漏洞,攻击者通过构造特殊的请求可以获取服务器...
CVE-2022-22956: VMware Workspace ONE Access – Authentication Bypass
漏洞标题 CVE-2022-22956: VMware Workspace ONE Access - Authentication Bypass 漏洞描述 VMware Workspace ONE Access has two authentication bypass vulnerabilities (CVE-2022-22955 &...
日本丰田汽车因供应商遭网络攻击被迫停产
昨日,日本知名汽车制造商丰田汽车(Toyota Motor Corporation)发布了一则公告,由于其提供汽车内外饰零部件的供应商小岛冲压工业(Kojima Industries Corporation)遭受网络攻击,丰田被迫暂...

LangChain 序列化注入漏洞(CVE-2025-68664)
漏洞标题 LangChain 序列化注入漏洞(CVE-2025-68664) 漏洞描述 LangChain 序列化注入漏洞(CVE-2025-68664) PoC代码
俄罗斯拟将苹果、微软等59家撤出俄罗斯的西方企业收归国有
据俄《消息报》,俄罗斯政府正在推进一项计划——将苹果等制裁俄罗斯的西方公司国有化。周四,该计划得到了俄罗斯总统弗拉基米尔·普京的支持,这意味着政府将可要求法院下令对因非商业原因撤出...
CVE-2025-34045: WeiPHP 5.0 – Path Traversal
漏洞标题 CVE-2025-34045: WeiPHP 5.0 - Path Traversal 漏洞描述 WeiPHP 5.0 contains a path traversal caused by insufficient input validation of the picUrl parameter in /public/index....
CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...

