






CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
CVE-2017-10974: Yaws 1.91 – Local File Inclusion
漏洞标题 CVE-2017-10974: Yaws 1.91 - Local File Inclusion 漏洞描述 Yaws 1.91 allows unauthenticated local file inclusion via /%5C../ submitted to port 8080. PoC代码
H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725)
漏洞标题 H3C Magic NX系列设备存在远程命令执行漏洞(CVE-2025-2725) 漏洞描述 H3C Magic NX系列设备(包括Magic NX15、Magic NX30 Pro、Magic NX400),以及Magic R系列设备(如MagicR3010)...
CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection
漏洞标题 CVE-2022-0666: Microweber < 1.2.11 - CRLF Injection 漏洞描述 CRLF Injection leads to Stack Trace Exposure due to lack of filtering at https://demo.microweber.org/ in Pa...
CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass
漏洞标题 CVE-2019-1003000: Jenkins Script Security Plugin <=1.49 - Sandbox Bypass 漏洞描述 A sandbox bypass vulnerability exists in the Jenkins Script Security Plugin (versions ...
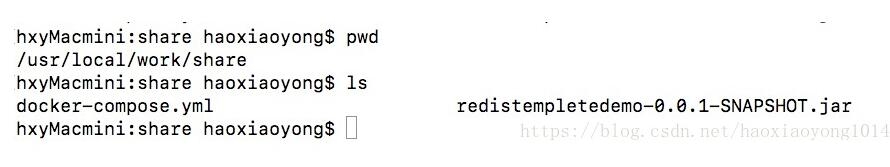
docker下的 redis 之持久化存储详解_docker
这篇文章主要介绍了docker下的 redis 之持久化存储详解,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 本章节开始 我们在docker下 进行 spring Boot项目操作redis 准备工作...
CVE-2021-22175: GitLab CI Lint API – Server-Side Request Forgery
漏洞标题 CVE-2021-22175: GitLab CI Lint API - Server-Side Request Forgery 漏洞描述 GitLab 10.5 and later contain a server-side request forgery caused by insecure handling of webhoo...
CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting
漏洞标题 CVE-2017-11629: FineCMS <=5.0.10 - Cross-Site Scripting 漏洞描述 FineCMS through 5.0.10 contains a cross-site scripting vulnerability in controllers/api.php via the fun...
CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload
漏洞标题 CVE-2022-4328: WooCommerce Checkout Field Manager < 18.0 - Arbitrary File Upload 漏洞描述 The WooCommerce Checkout Field Manager WordPress plugin before 18.0 does not v...
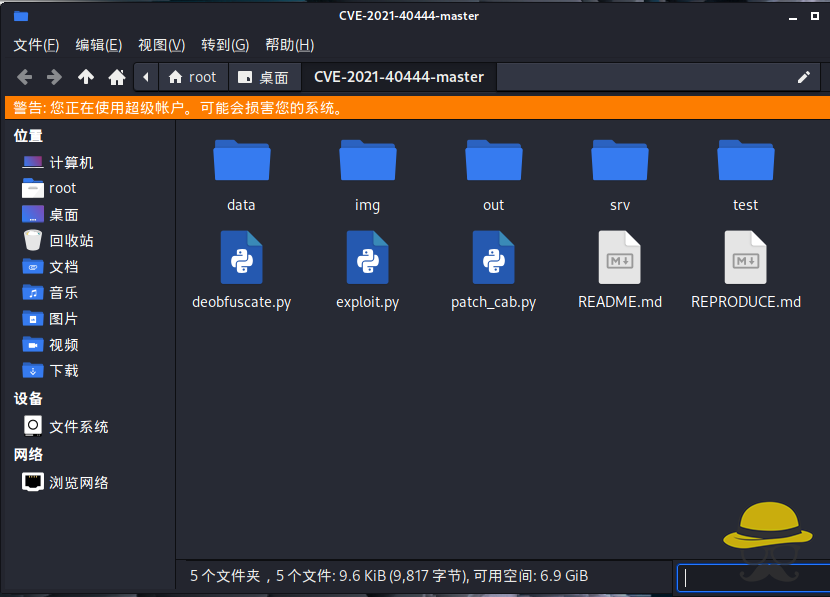
CVE-2021-40444-Microsoft MSHTML远程命令执行
2021年9月8日,微软官方发布了MSHTML组件的风险通告(漏洞编号:CVE-2021-40444),未经身份验证的攻击者可以利用该漏洞在目标系统上远程执行代码。微软官方表示已经监测到该漏洞存在在野利用。...
CVE-2023-38040: Revive Adserver 5.4.1 – Cross-Site Scripting
漏洞标题 CVE-2023-38040: Revive Adserver 5.4.1 - Cross-Site Scripting 漏洞描述 A reflected XSS vulnerability exists in Revive Adserver 5.4.1 and earlier versions. PoC代码
CVE-2001-0537: Cisco IOS HTTP Configuration – Authentication Bypass
漏洞标题 CVE-2001-0537: Cisco IOS HTTP Configuration - Authentication Bypass 漏洞描述 HTTP server for Cisco IOS 11.3 to 12.2 allows attackers to bypass authentication and execute a...
CVE-2015-4414: WordPress SE HTML5 Album Audio Player 1.1.0 – Directory Traversal
漏洞标题 CVE-2015-4414: WordPress SE HTML5 Album Audio Player 1.1.0 - Directory Traversal 漏洞描述 WordPress SE HTML5 Album Audio Player 1.1.0 contains a directory traversal vulner...
CVE-2025-11833: Post SMTP <= 3.6.0 - Email Log Disclosure
漏洞标题 CVE-2025-11833: Post SMTP <= 3.6.0 - Email Log Disclosure 漏洞描述 Post SMTP WordPress plugin <= 3.6.0 contains an unauthorized data access vulnerability caused by m...
CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle Fusion Middleware WebLogic Server admin console...
CVE-2017-3506: Oracle Fusion Middleware Weblogic Server – Remote OS Command Execution
漏洞标题 CVE-2017-3506: Oracle Fusion Middleware Weblogic Server - Remote OS Command Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (Web Servic...

