





Docker部署Consul配置过程解析_docker
这篇文章主要介绍了Docker部署Consul配置过程解析,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友可以参考下 执行命令 docker run -d --name consul ...
总结Docker不适合部署数据库的7大原因_docker
在本篇文章里小编给大家整理一篇关于Docker不适合部署数据库的7大原因,有兴趣的朋友们可以参考学习下。 近2年Docker非常的火热,各位开发者恨不得把所有的应用、软件都部署在Docker容器中,但...
每天学一分钟使用Git服务器实现查看Debug分支及修复_服务器其它
这篇文章主要教大家怎样实现查看Debug分支及修复,学习是一条长远而无尽头之路,坚持就不用多少说了,只要大家每天花一分钟的时间来学习一下Git相信查看Debug分支及修复对大家来说就是so easy D...

CVE-2018-6910: DedeCMS 5.7 – Path Disclosure
漏洞标题 CVE-2018-6910: DedeCMS 5.7 - Path Disclosure 漏洞描述 DedeCMS 5.7 allows remote attackers to discover the full path via a direct request for include/downmix.inc.php or inc...
CVE-2022-26148: Grafana & Zabbix Integration – Credentials Disclosure
漏洞标题 CVE-2022-26148: Grafana & Zabbix Integration - Credentials Disclosure 漏洞描述 Grafana through 7.3.4, when integrated with Zabbix, contains a credential disclosure vul...
如何在 CentOS/RHEL 系统中使用带 VLAN 标记的以太网卡_Linux
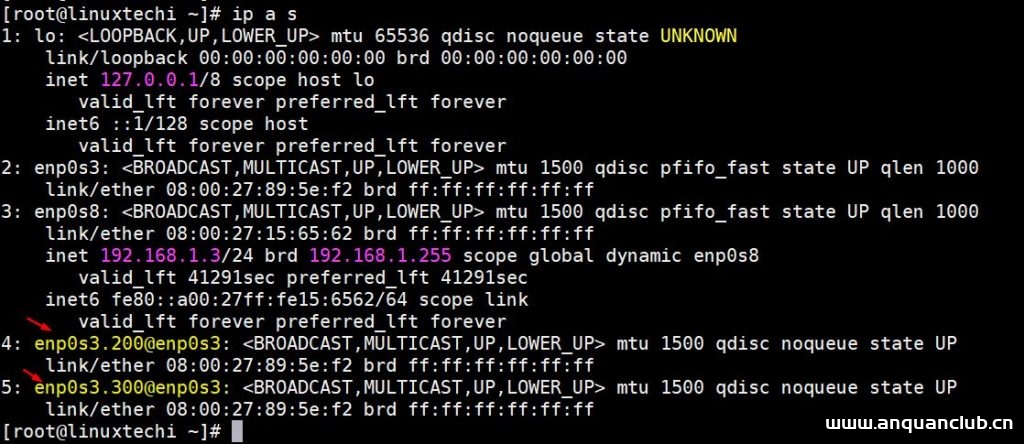
这篇文章主要介绍了如何在 CentOS/RHEL 系统中使用带 VLAN 标记的以太网卡,有对这方面感兴趣的同学,可以跟随小编一起来研究学习下吧 在某些场景中,我们希望在 Linux 服务器(CentOS/RHEL)的...
解决docker中ifconfig不可用的问题_docker
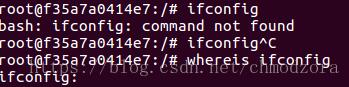
这篇文章主要介绍了解决docker中ifconfig不可用的问题,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 最近在学习docker的过程中在docker容器中使ifconfig查询网络情况时发...
VMware workstation16 中Centos7下MySQL8.0安装过程及Navicat远程连接_VMware
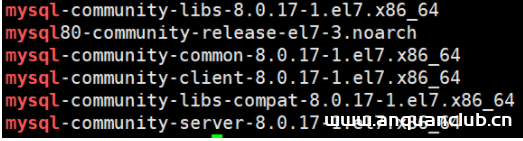
这篇文章主要介绍了VMware workstation16 中Centos7下MySQL8.0安装过程及Navicat远程连接,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录一...
docker镜像完全卸载的操作步骤_docker
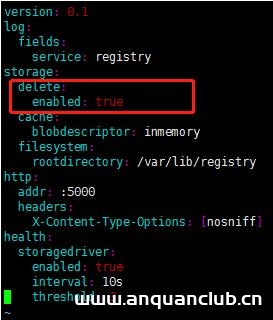
这篇文章主要介绍了docker镜像完全卸载的操作步骤,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 1.docker ps -a查看运行的镜像进程 [root@mylinux~]# docker ps -a CONTAI...
docker容器的几种存储详解_docker
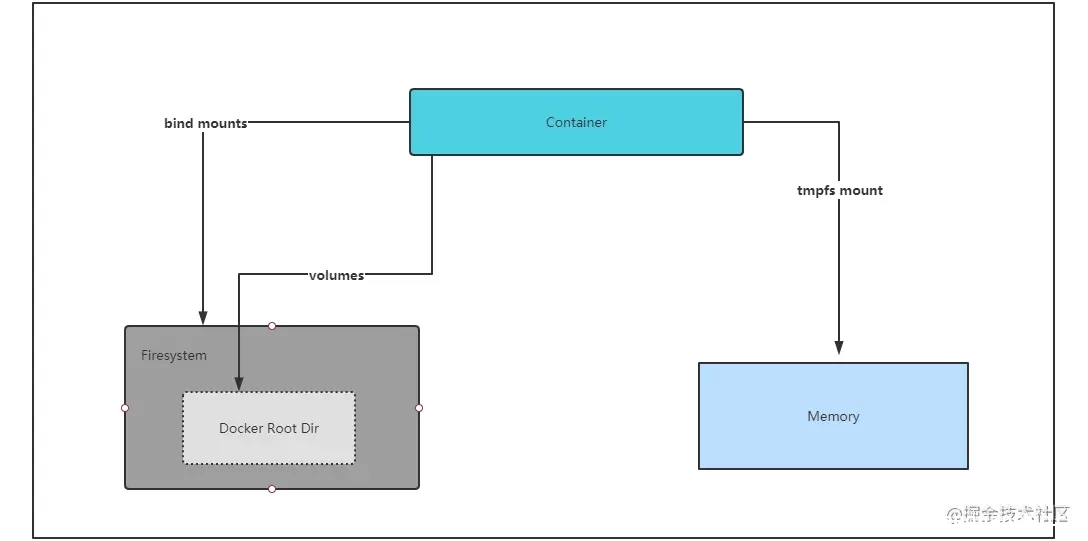
本文主要介绍了docker容器的几种存储方式,主要介绍了3种,文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录写在前面几种存储挂载方式1.bind mounts2.v...

Konga 任意用户登录 分析
原文链接: http://www.o2oxy.cn/3632.html 介绍: 首先呢,先了解下Konga是什么东东(有点多余,知道有漏洞就行了!),了解konga之前呢,先了解下Kong:Kong是一款基于OpenResty(Nginx + Lua模块...
Docker Machine深入详解_docker
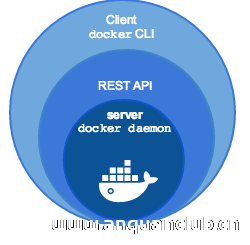
这篇文章主要介绍了Docker Machine深入详解,文章总结的很详细,有感兴趣的同学可以研究下 Docker 与 Docker Machine 的区别 Docker 是一个 Client-Server 架构的应用,人家是有官称的:Docker ...
傻瓜式脱壳保姆级教学
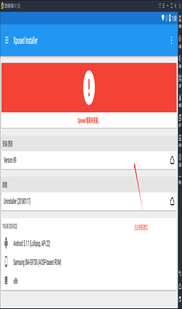
注意: 本次演示环境使用模拟器Xposed +易大师脱壳工具只支持可以在模拟器(雷电模拟器)上安装且可以运行的apk进行脱壳操作,脱壳成功后的app无法再从模拟器中打开(重新安装软件可解决)。 一....
CVE-2022-32772: WWBN AVideo 11.6 – Cross-Site Scripting
漏洞标题 CVE-2022-32772: WWBN AVideo 11.6 - Cross-Site Scripting 漏洞描述 WWBN AVideo 11.6 contains a cross-site scripting vulnerability in the footer alerts functionality via the ...
安卓系统修改系统内核绕过TracerPid检测–反防调试
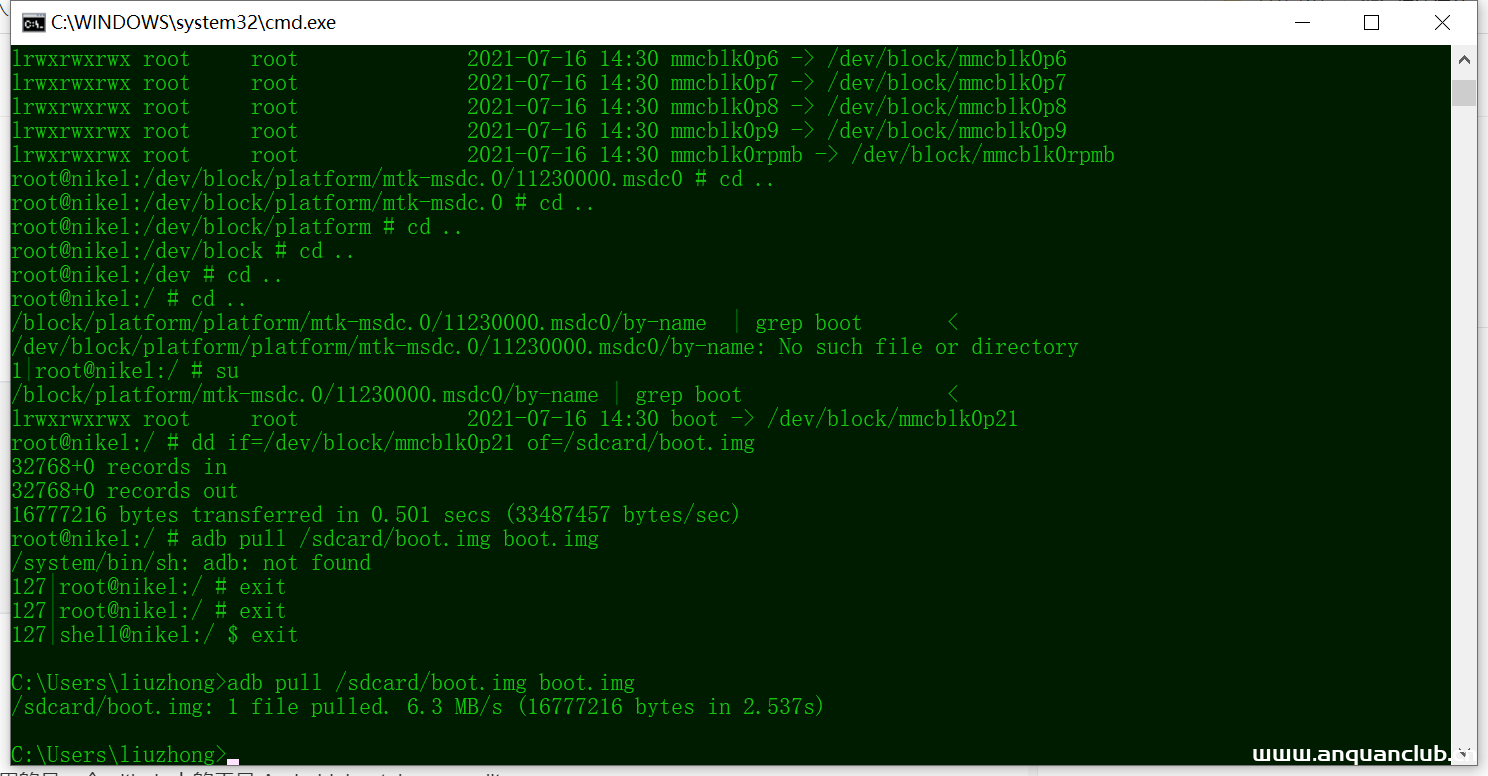
背景: 得到一个Android的CrackMe来考察逆向知识,分析后发现其关键函数位于native so库中,并且在函数开始时启动了线程进行TracerPid检测的反调试,当发现程序被调试时会直接杀死应用。虽然题...
在Centos7中配置NIS的详细过程_Linux
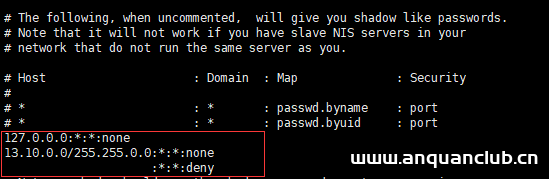
目录原理网络环境准备安装前准备NIS服务器操作NIS客户端操作原理 NIS(Network Information Service) 在有多台linux服务器的环境中,且一台linux服务器的账号又有很多且可能会相同,所以会出现理...

