




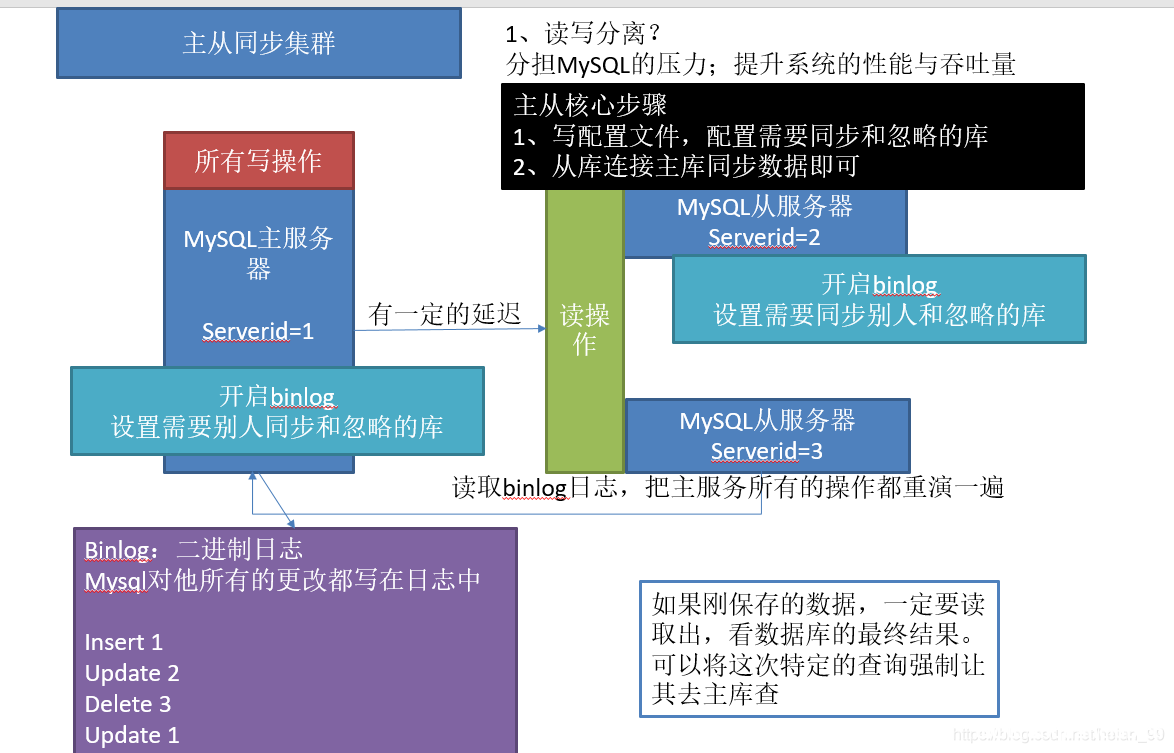
docker实现mysql主从复制的示例代码_docker
Docker它不香吗?即省去了安装Mysql所需要的步骤,有多个容器之间相互资源独立,IP互不冲突,具有一定的参考价值,感兴趣的可以了解一下 目录一、概述1、原理2、实现三、创建Slave实例四、主从配...
【火线项目案例】如何挖到空白页面的高危级别未授权漏洞
在安全小天地平台的火器中看到一个资产,居然是空白页面,空白页面就没有漏洞???偏偏不信邪,上手就是干! http://xxx.target.com 打开页面啥也没有,一片空白 F12看下JS中的API接口,发现有...

CVE-2022-0885: Member Hero <=1.0.9 - Remote Code Execution
漏洞标题 CVE-2022-0885: Member Hero <=1.0.9 - Remote Code Execution 漏洞描述 WordPress Member Hero plugin through 1.0.9 is susceptible to remote code execution. The plugin lacks...
CVE-2025-11833: Post SMTP <= 3.6.0 - Email Log Disclosure
漏洞标题 CVE-2025-11833: Post SMTP <= 3.6.0 - Email Log Disclosure 漏洞描述 Post SMTP WordPress plugin <= 3.6.0 contains an unauthorized data access vulnerability caused by m...
CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2020-14883: Oracle Fusion Middleware WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle Fusion Middleware WebLogic Server admin console...

Mac M1 Nginx 配置多站点的实现_nginx
这篇文章主要介绍了Mac M1 Nginx 配置多站点的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 说明: 通...
CVE-2019-11253: Kubernetes API Server – YAML Parsing DoS (Billion Laughs)
漏洞标题 CVE-2019-11253: Kubernetes API Server - YAML Parsing DoS (Billion Laughs) 漏洞描述 The Kubernetes API server is vulnerable to a denial of service attack via YAML/JSON pars...
CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 – Remote Code Execution
漏洞标题 CVE-2019-20504: Dell KACE Systems Management Appliance (K1000) 6.4.120756 - Remote Code Execution 漏洞描述 service/krashrpt.php in Quest KACE K1000 Systems Management Appl...
CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect
漏洞标题 CVE-2024-5936: PrivateGPT < 0.5.0 - Open Redirect 漏洞描述 An open redirect vulnerability exists in imartinez/privategpt version 0.5.0 due to improper handling of the &...
CVE-2022-32430: Lin CMS Spring Boot – Default JWT Token
漏洞标题 CVE-2022-32430: Lin CMS Spring Boot - Default JWT Token 漏洞描述 An access control issue in Lin CMS Spring Boot v0.2.1 allows attackers to access the backend information a...
CVE-2019-3396: Atlassian Confluence Server – Path Traversal
漏洞标题 CVE-2019-3396: Atlassian Confluence Server - Path Traversal 漏洞描述 The Widget Connector macro in Atlassian Confluence Server before version 6.6.12 (the fixed version for...
CVE-2023-34928: H3C Magic B1STV100R012 RCE
漏洞标题 CVE-2023-34928: H3C Magic B1STV100R012 RCE 漏洞描述 H3C Magic 是中国新华三(H3C)公司的一款无线路由器。 H3C Magic B1STV100R012版本存在安全漏洞。攻击者利用该漏洞可以进行命...
CVE-2023-41954: ProfilePress <= 4.13.1 — Unauthenticated Privilege Escalation
漏洞标题 CVE-2023-41954: ProfilePress <= 4.13.1 — Unauthenticated Privilege Escalation 漏洞描述 Improper Privilege Management vulnerability in ProfilePress Membership Team Prof...
CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export
漏洞标题 CVE-2019-17232: WordPress Ultimate FAQs <= 1.8.24 – Unauthenticated Options Import and Export 漏洞描述 Functions/EWD_UFAQ_Import.php in the ultimate-faqs plugin throug...
CVE-2025-41243: Spring Cloud Gateway Server Webflux – Broken Access Control
漏洞标题 CVE-2025-41243: Spring Cloud Gateway Server Webflux - Broken Access Control 漏洞描述 Spring Cloud Gateway Server Webflux contains a vulnerability caused by unsecured and e...
CVE-2015-4666: Xceedium Xsuite <=2.4.4.5 - Local File Inclusion
漏洞标题 CVE-2015-4666: Xceedium Xsuite <=2.4.4.5 - Local File Inclusion 漏洞描述 Xceedium Xsuite 2.4.4.5 and earlier is vulnerable to local file inclusion via opm/read_sessionl...

