





CVE-2022-1221: WordPress Gwyn’s Imagemap Selector <=0.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-1221: WordPress Gwyn's Imagemap Selector <=0.3.3 - Cross-Site Scripting 漏洞描述 Wordpress Gwyn's Imagemap Selector plugin 0.3.3 and prior contains a...
CVE-2018-18809: TIBCO JasperReports Library – Directory Traversal
漏洞标题 CVE-2018-18809: TIBCO JasperReports Library - Directory Traversal 漏洞描述 The default server implementation of TIBCO Software Inc.'s TIBCO JasperReports Library, TIB...
惠普发布产品安全公告,通告多个高危漏洞
3月21日,惠普发布了两个安全公告,称旗下某些打印产品和数字发送产品中存在高危安全漏洞,这些漏洞由趋势科技的Zero Day Initiative团队报告,LaserJet Pro、Pagewide Pro、OfficeJet、Enterpr...
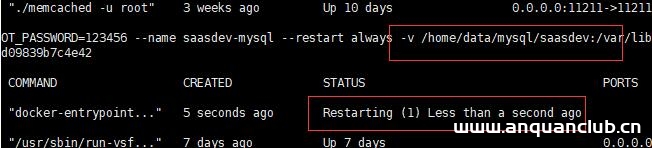
docker run -v 挂载数据卷异常,容器状态一直是restarting的解决_docker
这篇文章主要介绍了docker run -v 挂载数据卷异常,容器状态一直是restarting的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 出现的问题: docker run 加上 -v 参...
CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI
漏洞标题 CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI 漏洞描述 LaRecipe is an application that allows users to create documentation with Markdown inside a Lar...

Tomcat多实例部署及配置原理_Tomcat
这篇文章主要介绍了Tomcat多实例部署及配置过程,本文通过实例代码给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1、关闭防火墙,将安装 Tomcat 所需...
CVE-2022-40359: Kae’s File Manager <=1.4.7 - Cross-Site Scripting
漏洞标题 CVE-2022-40359: Kae's File Manager <=1.4.7 - Cross-Site Scripting 漏洞描述 Kae's File Manager through 1.4.7 contains a cross-site scripting vulnerability via ...
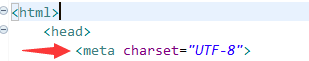
解决tomcat 静态页面(html)中文乱码的解决终极篇_Tomcat
这篇文章主要介绍了解决tomcat 静态页面(html)中文乱码的解决终极篇,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习...
CVE-2022-43169: Rukovoditel <= 3.2.1 - Cross-Site Scripting
漏洞标题 CVE-2022-43169: Rukovoditel <= 3.2.1 - Cross-Site Scripting 漏洞描述 A stored cross-site scripting (XSS) vulnerability in the Users Access Groups feature (/index.php?mo...
CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion
漏洞标题 CVE-2018-19753: Tarantella Enterprise <3.11 - Local File Inclusion 漏洞描述 Tarantella Enterprise versions prior to 3.11 are susceptible to local file inclusion. PoC代...
CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 – Local File Inclusion
漏洞标题 CVE-2024-34470: HSC Mailinspector 5.2.17-3 through 5.2.18 - Local File Inclusion 漏洞描述 An Unauthenticated Path Traversal vulnerability exists in the /public/loaderphp f...
CVE-2022-22963: Spring Cloud – Remote Code Execution
漏洞标题 CVE-2022-22963: Spring Cloud - Remote Code Execution 漏洞描述 Spring Cloud Function versions 3.1.6, 3.2.2 and older unsupported versions are susceptible to remote code exe...
CVE-2019-16469: Adobe Experience Manager – Expression Language Injection
漏洞标题 CVE-2019-16469: Adobe Experience Manager - Expression Language Injection 漏洞描述 Adobe Experience Manager versions 6.5, 6.4, 6.3, 6.2, 6.1, and 6.0 has an expression lang...
CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF
漏洞标题 CVE-2025-54249: Adobe Experience Manager ≤ 6.5.23.0 – SSRF 漏洞描述 Adobe Experience Manager versions 6.5.23.0 and earlier are affected by a Server-Side Request Forgery ...
CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting
漏洞标题 CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting 漏洞描述 WordPress Events Calendar plugin before 1.4.5 contains multiple cross-site scripting vul...
CVE-2018-6961: VMware NSX SD-WAN Edge – Command Injection
漏洞标题 CVE-2018-6961: VMware NSX SD-WAN Edge - Command Injection 漏洞描述 VMware NSX SD-WAN Edge (formerly VeloCloud Edge) before 3.1.2 contains an unauthenticated command inject...

