




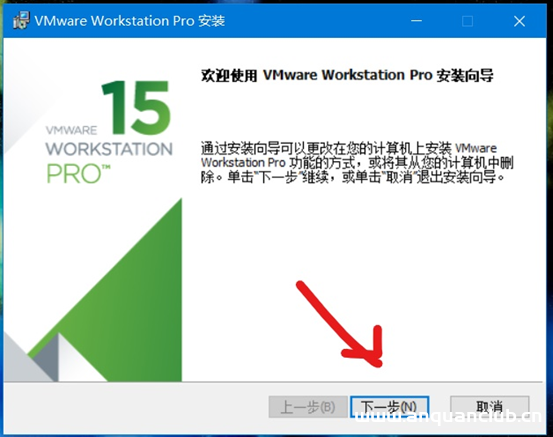
VMware Workstation安装并安装WIN10操作系统连接外网步骤指导(超详细教程)_VMware
这篇文章主要介绍了VMware Workstation安装并安装WIN10操作系统连接外网步骤指导(超详细教程),本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 首...

CVE-2025-34045: WeiPHP 5.0 – Path Traversal
漏洞标题 CVE-2025-34045: WeiPHP 5.0 - Path Traversal 漏洞描述 WeiPHP 5.0 contains a path traversal caused by insufficient input validation of the picUrl parameter in /public/index....
(CVE-2025-52665) UniFi门禁应用程序配置错误漏洞
漏洞标题 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 漏洞描述 (CVE-2025-52665) UniFi门禁应用程序配置错误漏洞 PoC代码 暂无
CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
CVE-2000-0760: Jakarta Tomcat 3.1 and 3.0 – Information Disclosure
漏洞标题 CVE-2000-0760: Jakarta Tomcat 3.1 and 3.0 - Information Disclosure 漏洞描述 Jakarta Tomcat 3.1 and 3.0 under Apache contain a vulnerability in the Snoop servlet that revea...
CVE-2025-40630: IceWarp Mail Server ≤11.4.0 – Open Redirect
漏洞标题 CVE-2025-40630: IceWarp Mail Server ≤11.4.0 - Open Redirect 漏洞描述 IceWarp Mail Server version 11.4.0 and below contains an open redirect vulnerability that allows atta...
CVE-2025-25231: Omnissa Workspace ONE UEM – Path Traversal
漏洞标题 CVE-2025-25231: Omnissa Workspace ONE UEM - Path Traversal 漏洞描述 Omnissa Workspace ONE UEM contains a path traversal caused by crafted GET requests to restricted API en...
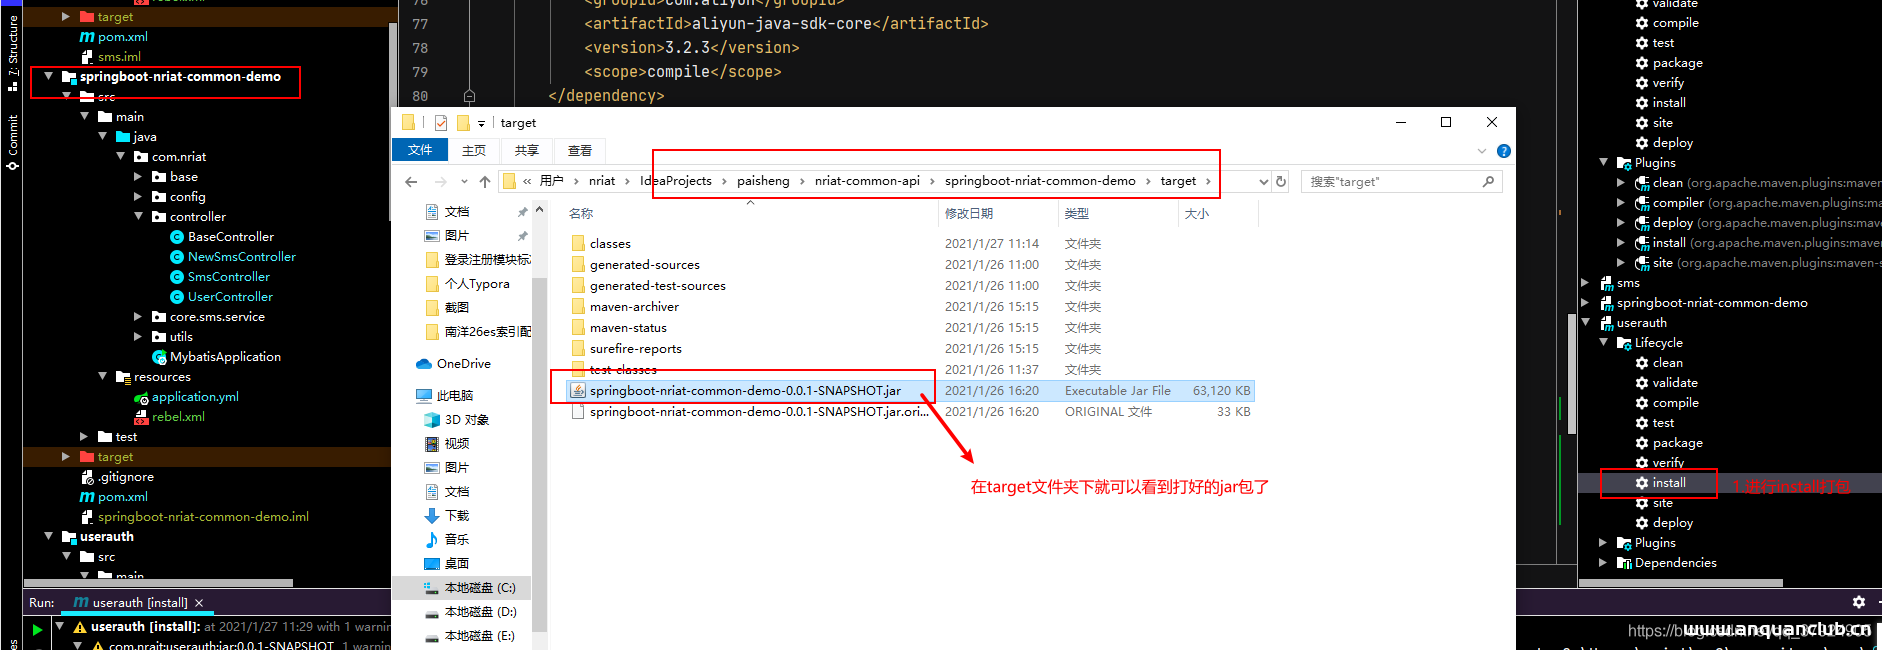
使用docker在linux环境中部署springboot包的教程_docker
这篇文章主要介绍了使用docker在linux环境中部署springboot包,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 因为springboot...

centos环境下使用tomcat 部署SpringBoot的war包_Tomcat
这篇文章主要介绍了centos环境下使用tomcat 部署SpringBoot的war包的相关资料,本文通过实例代码给大家讲解的很详细,对tomcat 部署SpringBoot 的war包相关知识感兴趣的朋友一起看看吧 准备war包...
CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...
CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) – Authentication Bypass
漏洞标题 CVE-2023-35078: Ivanti Endpoint Manager Mobile (EPMM) - Authentication Bypass 漏洞描述 Ivanti Endpoint Manager Mobile (EPMM), formerly MobileIron Core, through 11.10 allow...


Spring Boot 打包上传Docker 仓库的详细步骤_docker
这篇文章主要介绍了Spring Boot 打包上传Docker 仓库的详细步骤,本文分步骤给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 重要提示:学习本文之前需...
CVE-2022-32195: Open edX <2022-06-06 - Cross-Site Scripting
漏洞标题 CVE-2022-32195: Open edX <2022-06-06 - Cross-Site Scripting 漏洞描述 Open edX before 2022-06-06 contains a reflected cross-site scripting vulnerability via the 'ne...
CVE-2019-8086: Adobe Experience Manager – XML External Entity Injection
漏洞标题 CVE-2019-8086: Adobe Experience Manager - XML External Entity Injection 漏洞描述 Adobe Experience Manager 6.5, 6.4, 6.3 and 6.2 are susceptible to XML external entity inje...
CVE-2024-47073: DataEase v2.10.2 – JWT Signature Verification Bypass
漏洞标题 CVE-2024-47073: DataEase v2.10.2 - JWT Signature Verification Bypass 漏洞描述 DataEase is an open source data visualization analysis tool that helps users quickly analyze ...

