






CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File
漏洞标题 CVE-2024-10486: Google for WooCommerce <= 2.8.6 - Information Disclosure via Publicly Accessible PHP Info File 漏洞描述 The Google for WooCommerce plugin for WordPress ...
CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting
漏洞标题 CVE-2022-4320: WordPress Events Calendar <1.4.5 - Cross-Site Scripting 漏洞描述 WordPress Events Calendar plugin before 1.4.5 contains multiple cross-site scripting vul...

CVE-2022-32024: Car Rental Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-32024: Car Rental Management System 1.0 - SQL Injection 漏洞描述 Car Rental Management System 1.0 contains an SQL injection vulnerability via /booking.php?car_id=...
CVE-2022-0952: WordPress Sitemap by click5 <1.0.36 - Missing Authorization
漏洞标题 CVE-2022-0952: WordPress Sitemap by click5 <1.0.36 - Missing Authorization 漏洞描述 WordPress Sitemap by click5 plugin before 1.0.36 is susceptible to missing authoriza...
Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759)
漏洞标题 Apache Tomcat JK (mod_jk) 连接器-目录遍历(CVE-2018-11759) 漏洞描述 【漏洞描述】 Apache Tomcat JK(mod_jk) 【涉及版本】1.2.0,1.2.4 【漏洞描述】 由于Apache TomcatWeb服务器(...
CVE-2023-4173: mooSocial 3.1.8 – Reflected XSS
漏洞标题 CVE-2023-4173: mooSocial 3.1.8 - Reflected XSS 漏洞描述 A vulnerability, which was classified as problematic, was found in mooSocial mooStore 3.1.6. Affected is an unknown...
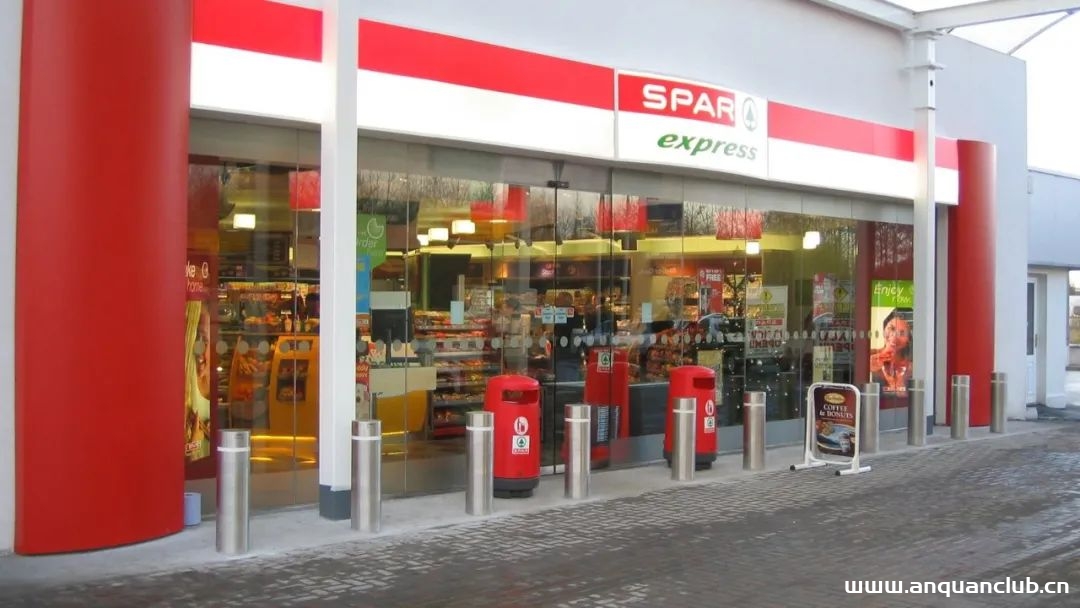
商店或关闭或只支持现金,英国北部SPAR遭遇IT中断
12月5日,英国北部的SPAR商店纷纷关闭。次日,仅有少数商店重新开门营业。但也仅支持现金支付。SPAR是总部在荷兰的国际批发零售连锁公司,在48个国家经营着13320家门店,是世界最大的自愿连锁组...
CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting
漏洞标题 CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting 漏洞描述 WordPress SagePay Server Gateway for WooCommerce before 1.0.9 is ...
CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting
漏洞标题 CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting 漏洞描述 WordPress SagePay Server Gateway for WooCommerce before 1.0.9 is ...
CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting
漏洞标题 CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting 漏洞描述 WordPress SagePay Server Gateway for WooCommerce before 1.0.9 is ...
CVE-2020-35985: Rukovoditel <= 2.7.2 - Cross Site Scripting
漏洞标题 CVE-2020-35985: Rukovoditel <= 2.7.2 - Cross Site Scripting 漏洞描述 A stored cross site scripting (XSS) vulnerability in the 'Global Lists" feature of Rukovo...
CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting
漏洞标题 CVE-2018-5316: WordPress SagePay Server Gateway for WooCommerce <1.0.9 - Cross-Site Scripting 漏洞描述 WordPress SagePay Server Gateway for WooCommerce before 1.0.9 is ...
CVE-2025-4009: Evertz SDVN 3080ipx-10G – Unauthenticated Arbitrary Command Injection
漏洞标题 CVE-2025-4009: Evertz SDVN 3080ipx-10G - Unauthenticated Arbitrary Command Injection 漏洞描述 The Evertz SDVN 3080ipx-10G is a High Bandwidth Ethernet Switching Fabric for...
CVE-2020-24186: WordPress wpDiscuz <=7.0.4 - Remote Code Execution
漏洞标题 CVE-2020-24186: WordPress wpDiscuz <=7.0.4 - Remote Code Execution 漏洞描述 WordPress wpDiscuz plugin versions version 7.0 through 7.0.4 are susceptible to remote code ...

