





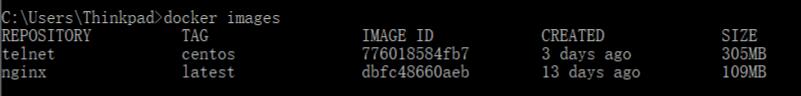
docker 启用多个端口映射命令的操作_docker
这篇文章主要介绍了docker 启用多个端口映射命令的操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 如下: docker run -d -p 5000:23 -p 5001:22 --name telnet_s...

CVE-2010-1307: Joomla! Component Magic Updater – Local File Inclusion
漏洞标题 CVE-2010-1307: Joomla! Component Magic Updater - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the Magic Updater (com_joomlaupdater) component for J...
CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting
漏洞标题 CVE-2018-5233: Grav CMS <1.3.0 - Cross-Site Scripting 漏洞描述 Grav CMS before 1.3.0 is vulnerable to cross-site scripting via system/src/Grav/Common/Twig/Twig.php and ...
CVE-2018-10735: Nagios XI commandline.php SQL Inject
漏洞标题 CVE-2018-10735: Nagios XI commandline.php SQL Inject 漏洞描述 Nagios XI commandline.php SQL Inject PoC代码
Atlassian Jira XSS(CVE-2018-20824)
漏洞标题 Atlassian Jira XSS(CVE-2018-20824) 漏洞描述 Jira7.13.1版本之前的WallboardServlet资源允许远程攻击者通过cyclePeriod参数中的跨站点脚本漏洞注入任意HTML或JavaScript。 PoC代码 ...
CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1007: WordPress Advanced Booking Calendar <1.7.1 - Cross-Site Scripting 漏洞描述 WordPress Advanced Booking Calendar plugin before 1.7.1 contains a cross-site ...
CVE-2020-13851: Artica Pandora FMS 7.44 – Remote Code Execution
漏洞标题 CVE-2020-13851: Artica Pandora FMS 7.44 - Remote Code Execution 漏洞描述 Artica Pandora FMS 7.44 allows remote command execution via the events feature. PoC代码
CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection
漏洞标题 CVE-2022-0784: WordPress Title Experiments Free <9.0.1 - SQL Injection 漏洞描述 WordPress Title Experiments Free plugin before 9.0.1 contains a SQL injection vulnerabil...
CVE-2020-4463: IBM Maximo Asset Management Information Disclosure – XML External Entity Injection
漏洞标题 CVE-2020-4463: IBM Maximo Asset Management Information Disclosure - XML External Entity Injection 漏洞描述 IBM Maximo Asset Management is vulnerable to an XML external ent...
(CVE-2025-10210) ChanCMS Search功能SQL注入漏洞
漏洞标题 (CVE-2025-10210) ChanCMS Search功能SQL注入漏洞 漏洞描述 (CVE-2025-10210) ChanCMS Search功能SQL注入漏洞 PoC代码 暂无
CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
CVE-2024-4956: Nexus Repository Manager 文件读取漏洞
漏洞标题 CVE-2024-4956: Nexus Repository Manager 文件读取漏洞 漏洞描述 Path Traversal in Sonatype Nexus Repository 3 allows an unauthenticated attacker to read system files. Fixed ...
CVE-2018-15745: Argus Surveillance DVR 4.0.0.0 – Local File Inclusion
漏洞标题 CVE-2018-15745: Argus Surveillance DVR 4.0.0.0 - Local File Inclusion 漏洞描述 Argus Surveillance DVR 4.0.0.0 devices allow unauthenticated local file inclusion, leading t...
CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
CVE-2017-0929: DotNetNuke (DNN) ImageHandler <9.2.0 - Server-Side Request Forgery
漏洞标题 CVE-2017-0929: DotNetNuke (DNN) ImageHandler <9.2.0 - Server-Side Request Forgery 漏洞描述 DotNetNuke (aka DNN) before 9.2.0 suffers from a server-side request forgery ...
CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion
漏洞标题 CVE-2018-18778: ACME mini_httpd <1.30 - Local File Inclusion 漏洞描述 ACME mini_httpd before 1.30 is vulnerable to local file inclusion. PoC代码

