





CVE-2021-2135: Oracle WebLogic Server – Remote Code Execution
漏洞标题 CVE-2021-2135: Oracle WebLogic Server - Remote Code Execution 漏洞描述 Oracle WebLogic Server (12.2.1.3.0, 12.2.1.4.0, 14.1.1.0.0) contains a remote code execution caused ...
CVE-2020-10199: Sonatype Nexus Repository Manager 3 – Remote Code Execution
漏洞标题 CVE-2020-10199: Sonatype Nexus Repository Manager 3 - Remote Code Execution 漏洞描述 Sonatype Nexus Repository before 3.21.2 allows JavaEL Injection PoC代码
CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure
漏洞标题 CVE-2025-60188: Atarim < 4.2.2 - Sensitive Information Exposure 漏洞描述 Vito Peleg Atarim <= 4.2 contains an insertion of sensitive information into sent data vulne...
CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...
CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 – Cross-Site Scripting
漏洞标题 CVE-2022-34094: Software Publico Brasileiro i3geo v7.0.5 - Cross-Site Scripting 漏洞描述 Portal do Software Publico Brasileiro i3geo v7.0.5 was discovered to contain a cro...
CVE-2020-12832: WordPress Simple File List – Path Traversal
漏洞标题 CVE-2020-12832: WordPress Simple File List - Path Traversal 漏洞描述 Simple File List plugin allows path traversal via file upload, enabling files to be written outside th...
CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting
漏洞标题 CVE-2025-47204: Bootstrap Multiselect <= 1.1.2 - Cross-Site Scripting 漏洞描述 A PHP script in the source code release echoes arbitrary POST data. If a developer adopts...
CVE-2017-12149: Java/Jboss Deserialization [RCE]
漏洞标题 CVE-2017-12149: Java/Jboss Deserialization [RCE] 漏洞描述 In Jboss Application Server as shipped with Red Hat Enterprise Application Platform 5.2, it was found that the do...
CVE-2024-25608: Liferay Portal – Open Redirect
漏洞标题 CVE-2024-25608: Liferay Portal - Open Redirect 漏洞描述 HtmlUtil.escapeRedirect in Liferay Portal 7.2.0 through 7.4.3.18, and older unsupported versions, and Liferay DXP 7...
Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518)
漏洞标题 Atlassian Confluence /json/setup-restore.action 文件上传漏洞(CVE-2023-22518) 漏洞描述 Atlassian Confluence是一款企业知识管理与协作软件。该漏洞存在于Atlassian Confluence...
CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting
漏洞标题 CVE-2022-0422: WordPress White Label CMS <2.2.9 - Cross-Site Scripting 漏洞描述 WordPress White Label CMS plugin before 2.2.9 contains a reflected cross-site scripting ...
CVE-2017-12611: Apache Struts2 S2-053 – Remote Code Execution
漏洞标题 CVE-2017-12611: Apache Struts2 S2-053 - Remote Code Execution 漏洞描述 Apache Struts 2.0.0 through 2.3.33 and 2.5 through 2.5.10.1 uses an unintentional expression in a Fr...
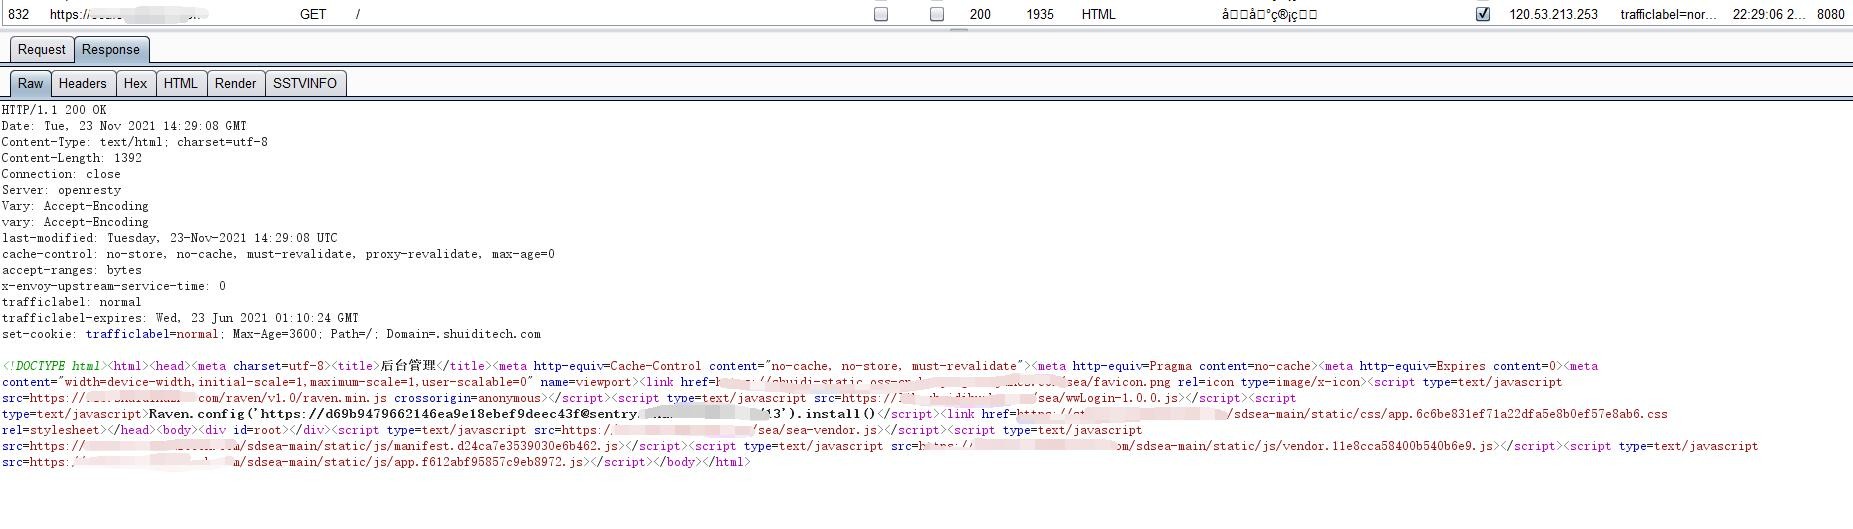
挖掘后台api的未授权访问漏洞
现在越来越多的网站前后端分离,javascript代码基本都会使用webpack这样的工具进行打包,打包过后的javascript代码会被混淆压缩,一个js文件就上万行代码,增加了读取javascript源码业务逻辑的...
Apache RocketMQ CVE-2023-37582 远程代码执行漏洞
漏洞标题 Apache RocketMQ CVE-2023-37582 远程代码执行漏洞 漏洞描述 Apache RocketMQ CVE-2023-37582 远程 PoC代码 暂无
CVE-2025-34045: WeiPHP 5.0 – Path Traversal
漏洞标题 CVE-2025-34045: WeiPHP 5.0 - Path Traversal 漏洞描述 WeiPHP 5.0 contains a path traversal caused by insufficient input validation of the picUrl parameter in /public/index....
CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 – Information Disclosure
漏洞标题 CVE-2018-8719: WordPress WP Security Audit Log 3.1.1 - Information Disclosure 漏洞描述 WordPress WP Security Audit Log 3.1.1 plugin is susceptible to information disclosur...

