





docker run和start的区别说明_docker
这篇文章主要介绍了docker run和start的区别说明,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 docker中run和start的区别 docker run 后面指定的是一个镜像 而docker star...
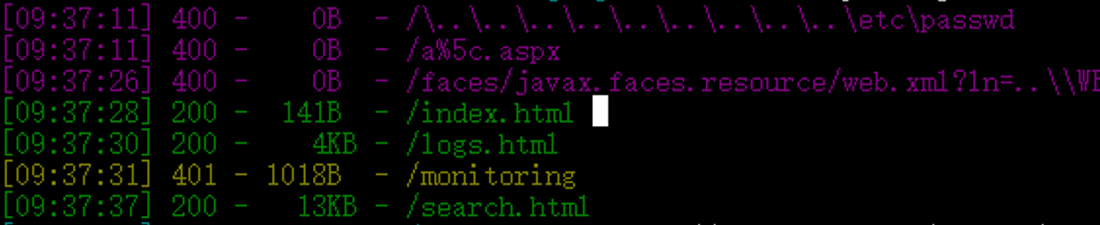
某src之报错页面导致的大量日志信息泄露
0x01 某天下午在看安全小天地资产时候发现了一个状态码为200,返回包却存在报错信息的报错界面。 由于漏洞已经修复,报错信息已经无,请自行脑补,大概就是报错出了一大堆东西,其中有个参数为...

CVE-2024-36401: GeoServer RCE in Evaluating Property Name Expressions
漏洞标题 CVE-2024-36401: GeoServer RCE in Evaluating Property Name Expressions 漏洞描述 In the GeoServer version prior to 2.25.1, 2.24.3 and 2.23.5 of GeoServer, multiple OGC reque...
CVE-2021-24666: WordPress Podlove Podcast Publisher <3.5.6 - SQL Injection
漏洞标题 CVE-2021-24666: WordPress Podlove Podcast Publisher <3.5.6 - SQL Injection 漏洞描述 WordPress Podlove Podcast Publisher plugin before 3.5.6 is susceptible to SQL inject...
CVE-2024-33288: Prison Management System – SQL Injection Authentication Bypass
漏洞标题 CVE-2024-33288: Prison Management System - SQL Injection Authentication Bypass 漏洞描述 Sql injection vulnerability was found on the login page in Prison Management System...
CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 – Local File Inclusion
漏洞标题 CVE-2010-1217: Joomla! Component & Plugin JE Tooltip 1.0 - Local File Inclusion 漏洞描述 A directory traversal vulnerability in the JE Form Creator (com_jeformcr) comp...
CVE-2019-14223: Alfresco Share – Open Redirect
漏洞标题 CVE-2019-14223: Alfresco Share - Open Redirect 漏洞描述 Alfresco Share before 5.2.6, 6.0.N and 6.1.N contains an open redirect vulnerability via a crafted POST request. An...
CVE-2019-2729: Oracle WebLogic Server Administration Console – Remote Code Execution
漏洞标题 CVE-2019-2729: Oracle WebLogic Server Administration Console - Remote Code Execution 漏洞描述 The Oracle WebLogic Server component of Oracle Fusion Middleware (subcomponen...
CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞
漏洞标题 CVE-2023-1177: MLflow get-artifact 任意文件读取漏洞 漏洞描述 使用 MLflow 模型注册表托管 MLflow 开源项目的用户 mlflow server或者 mlflow ui使用早于 MLflow 2.2.1 的 MLflow 版...
CVE-2023-20889: VMware Aria Operations for Networks – Code Injection Information Disclosure Vulnerability
漏洞标题 CVE-2023-20889: VMware Aria Operations for Networks - Code Injection Information Disclosure Vulnerability 漏洞描述 Aria Operations for Networks contains an information dis...
CVE-2021-32478: Moodle 3.8-3.10.3 – Reflected XSS & Open Redirect
漏洞标题 CVE-2021-32478: Moodle 3.8-3.10.3 - Reflected XSS & Open Redirect 漏洞描述 Moodle versions 3.10 to 3.10.3, 3.9 to 3.9.6, 3.8 to 3.8.8 contain a reflected XSS and open ...
CVE-2023-4151: Store Locator WordPress < 1.4.13 - Cross-Site Scripting
漏洞标题 CVE-2023-4151: Store Locator WordPress < 1.4.13 - Cross-Site Scripting 漏洞描述 The Store Locator WordPress plugin before 1.4.13 does not sanitise and escape an invalid...
Spring Boot使用Docker分层打包的设置方法_docker
Spring Boot 现在支持分层打包技术了, 我们也来用一用, 加速Docker打包, 构建的时候速度也会非常快.本文重点给大家介绍Spring Boot使用Docker分层打包的设置方法,感兴趣的朋友一起看看吧 Sprin...
CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞
漏洞标题 CVE-2024-48248: NAKIVO Backup & Replication任意文件读取漏洞 漏洞描述 NAKIVO Backup & Replication 是一款专注于虚拟化、云端及混合环境的备份与灾难恢复的解决方案。攻击...
CVE-2014-4536: Infusionsoft Gravity Forms Add-on < 1.5.7 - Cross-Site Scripting
漏洞标题 CVE-2014-4536: Infusionsoft Gravity Forms Add-on < 1.5.7 - Cross-Site Scripting 漏洞描述 Multiple cross-site scripting vulnerabilities in tests/notAuto_test_ContactServ...
CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 – Insecure Deserialization
漏洞标题 CVE-2025-27218: Sitecore Experience Manager (XM)/Experience Platform (XP) 10.4 - Insecure Deserialization 漏洞描述 Sitecore Experience Manager (XM) and Experience Platform...

