





CVE-2020-25223: Sophos UTM Preauth – Remote Code Execution
漏洞标题 CVE-2020-25223: Sophos UTM Preauth - Remote Code Execution 漏洞描述 Sophos SG UTMA WebAdmin is susceptible to a remote code execution vulnerability in versions before v9.7...
CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc
漏洞标题 CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc 漏洞描述 ProFTPD versions before 1.3.3c contain directory traversal vulnerabilities in the mod_s...
CVE-2025-1974-k8s: Ingress-Nginx Controller – Unauthenticated Remote Code Execution
漏洞标题 CVE-2025-1974-k8s: Ingress-Nginx Controller - Unauthenticated Remote Code Execution 漏洞描述 A security issue was discovered in ingress-nginx where the `auth-tls-match-cn`...
CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-40047: Flatpress < v1.2.1 - Cross Site Scripting 漏洞描述 Flatpress v1.2.1 was discovered to contain a reflected cross-site scripting (XSS) vulnerability via t...
CVE-2023-25135: vBulletin <= 5.6.9 - Pre-authentication Remote Code Execution
漏洞标题 CVE-2023-25135: vBulletin <= 5.6.9 - Pre-authentication Remote Code Execution 漏洞描述 vBulletin before 5.6.9 PL1 allows an unauthenticated remote attacker to execute a...
CVE-2019-9733: JFrog Artifactory 6.7.3 – Admin Login Bypass
漏洞标题 CVE-2019-9733: JFrog Artifactory 6.7.3 - Admin Login Bypass 漏洞描述 JFrog Artifactory 6.7.3 is vulnerable to an admin login bypass issue because by default the access-adm...

Docker部署Nuxt.js项目的实现_docker
这篇文章主要介绍了Docker部署Nuxt.js项目的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 Docker官方文档:...
CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution
漏洞标题 CVE-2022-2314: WordPress VR Calendar <=2.3.2 - Remote Code Execution 漏洞描述 WordPress VR Calendar plugin through 2.3.2 is susceptible to remote code execution. The pl...
CVE-2025-5605: WSO2 Management Console – Authentication Bypass
漏洞标题 CVE-2025-5605: WSO2 Management Console - Authentication Bypass 漏洞描述 An authentication bypass vulnerability exists in the Management Console of multiple WSO2 products. ...
CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc
漏洞标题 CVE-2010-3867: ProFTPD < 1.3.3c - Directory Traversal via mod_site_misc 漏洞描述 ProFTPD versions before 1.3.3c contain directory traversal vulnerabilities in the mod_s...
CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting
漏洞标题 CVE-2022-1168: WordPress WP JobSearch <1.5.1 - Cross-Site Scripting 漏洞描述 WordPress WP JobSearch plugin prior to 1.5.1 contains a cross-site scripting vulnerability....
CVE-2022-32024: Car Rental Management System 1.0 – SQL Injection
漏洞标题 CVE-2022-32024: Car Rental Management System 1.0 - SQL Injection 漏洞描述 Car Rental Management System 1.0 contains an SQL injection vulnerability via /booking.php?car_id=...
VMware安装CentOS虚拟机与配置网络的图文教程_VMware
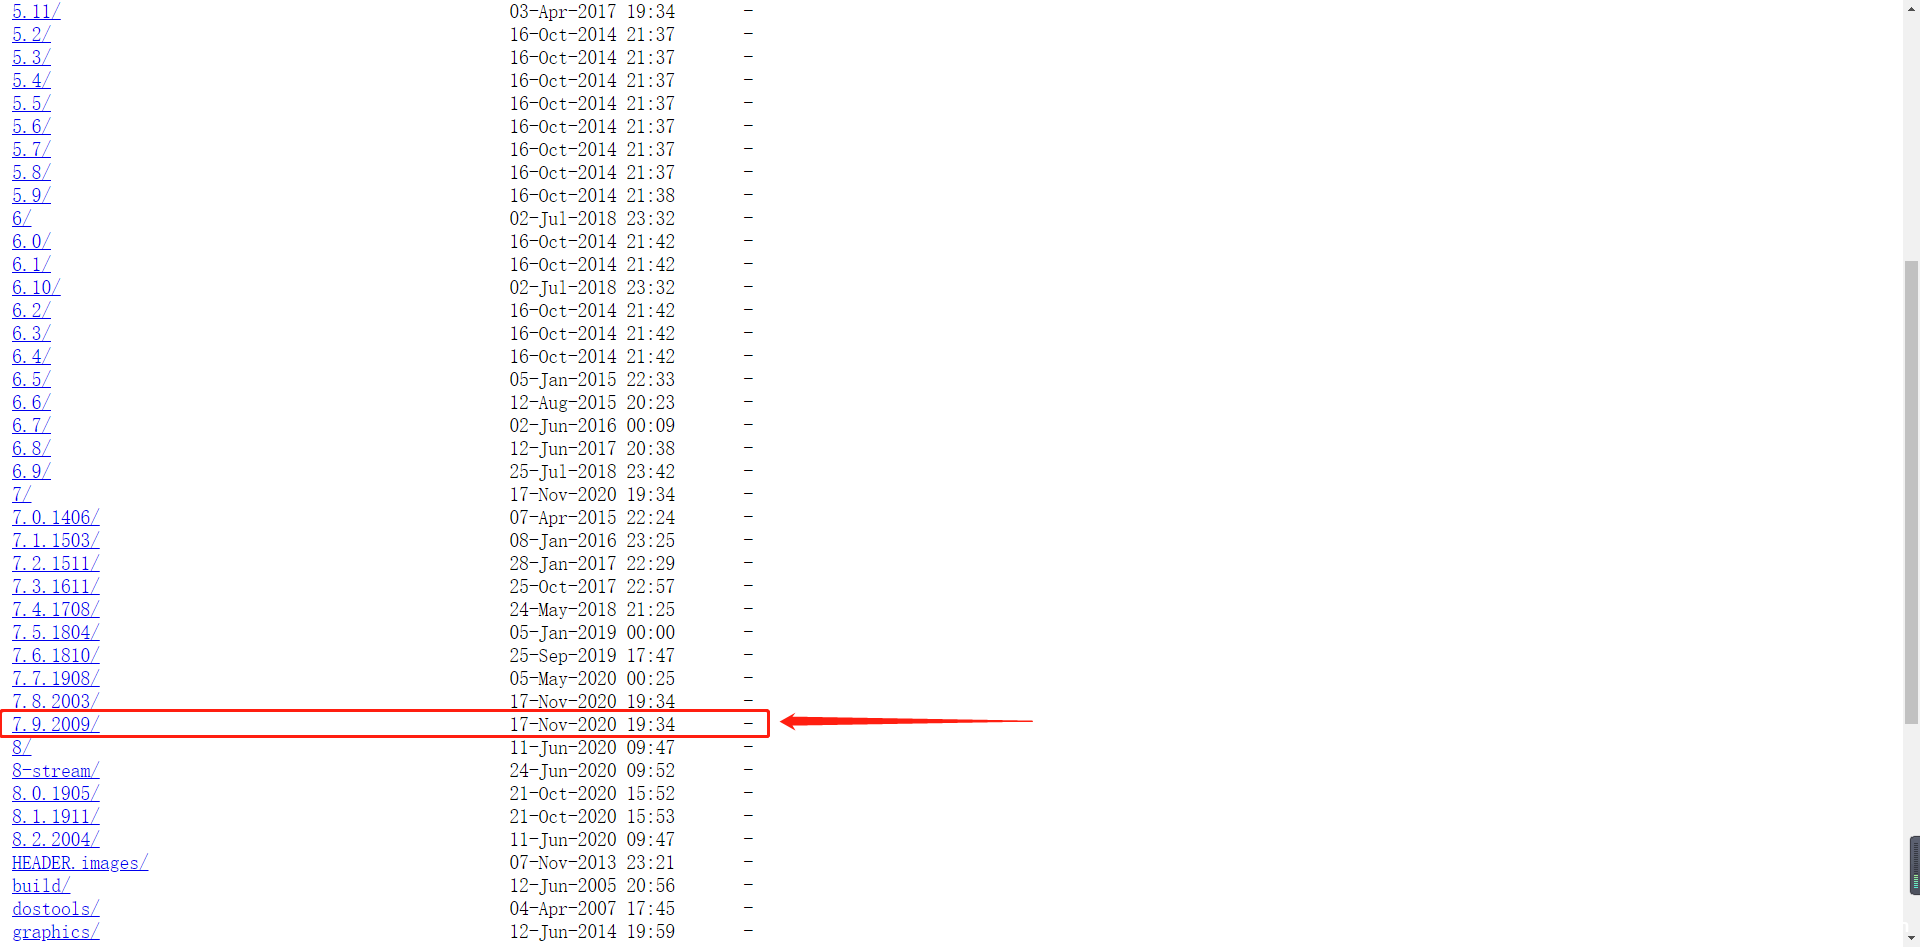
这篇文章主要介绍了VMware安装CentOS虚拟机与配置网络,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 1. 下载CentOS镜像 1.1 ...
CVE-2023-6421: WordPress Download Manager – File Password Exposure
漏洞标题 CVE-2023-6421: WordPress Download Manager - File Password Exposure 漏洞描述 The WordPress Download Manager plugin contains a vulnerability that allows attackers to obtain ...
CVE-2020-10547: rConfig 3.9.4 – SQL Injection
漏洞标题 CVE-2020-10547: rConfig 3.9.4 - SQL Injection 漏洞描述 rConfig 3.9.4 and previous versions has unauthenticated compliancepolicyelements.inc.php SQL injection. Because node...
CVE-2011-3600: Apache OFBiz – XML External Entity Injection
漏洞标题 CVE-2011-3600: Apache OFBiz - XML External Entity Injection 漏洞描述 The /webtools/control/xmlrpc endpoint in OFBiz XML-RPC event handler is exposed to External Entity Inj...

