




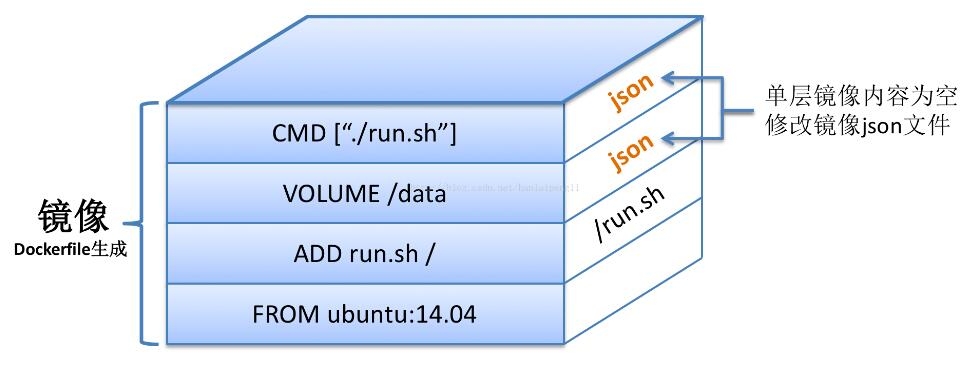
Docker镜像压缩与优化操作_docker
这篇文章主要介绍了Docker镜像压缩与优化操作,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 现如今docker如此受人追捧,主要是因为它的轻量化、可以快速部署以及资源的利...

CVE-2022-0679: WordPress Narnoo Distributor <=2.5.1 - Local File Inclusion
漏洞标题 CVE-2022-0679: WordPress Narnoo Distributor <=2.5.1 - Local File Inclusion 漏洞描述 WordPress Narnoo Distributor plugin 2.5.1 and prior is susceptible to local file inc...
CVE-2024-5084: Hash Form <= 1.1.0 - Arbitrary File Upload
漏洞标题 CVE-2024-5084: Hash Form <= 1.1.0 - Arbitrary File Upload 漏洞描述 The Hash Form Drag & Drop Form Builder plugin for WordPress is vulnerable to arbitrary file uploa...
CVE-2022-26263: Yonyou U8 13.0 – Cross-Site Scripting
漏洞标题 CVE-2022-26263: Yonyou U8 13.0 - Cross-Site Scripting 漏洞描述 Yonyou U8 13.0 contains a DOM-based cross-site scripting vulnerability via the component /u8sl/WebHelp. An a...
CVE-2022-31704: VMware vRealize Log Insight – Improper Access Control to RCE
漏洞标题 CVE-2022-31704: VMware vRealize Log Insight - Improper Access Control to RCE 漏洞描述 The vRealize Log Insight contains a broken access control vulnerability. An unauthent...
CVE-2018-11686: FlexPaper PHP Publish Service RCE
漏洞标题 CVE-2018-11686: FlexPaper PHP Publish Service RCE 漏洞描述 FlexPaper PHP Publish Service RCE PoC代码
(CVE-2025-29927) Next.js 中间件授权检查绕过漏洞
漏洞标题 (CVE-2025-29927) Next.js 中间件授权检查绕过漏洞 漏洞描述 (CVE-2025-29927) Next.js 中间件授权检查绕过漏洞 PoC代码 暂无
CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion 漏洞描述 The WP Umbrella: Update Backup Restore & Monitoring plu...
CVE-2022-0281: Microweber Information Disclosure
漏洞标题 CVE-2022-0281: Microweber Information Disclosure 漏洞描述 Microweber contains a vulnerability that allows exposure of sensitive information to an unauthorized actor in Pac...

docker容器里面的root权限获取方法_docker
这篇文章主要介绍了docker容器里面的root权限获取方法,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 首先你的container得正在运行 可通过sudo docker container ls或者sud...
CVE-2023-42442: JumpServer > 3.6.4 – Information Disclosure
漏洞标题 CVE-2023-42442: JumpServer > 3.6.4 - Information Disclosure 漏洞描述 JumpServer is an open source bastion host and a professional operation and maintenance security aud...
CVE-2018-10942: Prestashop AttributeWizardPro Module – Arbitrary File Upload
漏洞标题 CVE-2018-10942: Prestashop AttributeWizardPro Module - Arbitrary File Upload 漏洞描述 In the Attribute Wizard addon 1.6.9 for PrestaShop allows remote attackers to execute...
CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion
漏洞标题 CVE-2024-12209: WP Umbrella Update Backup Restore & Monitoring <= 2.17.0 - Local File Inclusion 漏洞描述 The WP Umbrella: Update Backup Restore & Monitoring plu...
CVE-2023-3578: DedeCMS 5.7.109 – Server-Side Request Forgery
漏洞标题 CVE-2023-3578: DedeCMS 5.7.109 - Server-Side Request Forgery 漏洞描述 Manipulation of the rssurl parameter in co_do.php leads to server-side request forgery in DedeCMS ver...
CVE-2022-44952: Rukovoditel <= 3.2.1 - Cross Site Scripting
漏洞标题 CVE-2022-44952: Rukovoditel <= 3.2.1 - Cross Site Scripting 漏洞描述 Rukovoditel v3.2.1 was discovered to contain a stored cross-site scripting (XSS) vulnerability in /...
Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295)
漏洞标题 Apache OFBiz RMI反序列化前台命令执行(CVE-2021-26295) 漏洞描述 OFBiz是基于Java的Web框架,包括实体引擎,服务引擎和基于小部件的UI。近日,Apache OFBiz官方发布安全更新。Apache ...

