





CVE-2020-5284: Next.js .next limited path traversal
漏洞标题 CVE-2020-5284: Next.js .next limited path traversal 漏洞描述 前端目录遍历浏览 fofa: "Next.js" PoC代码
Citrix ADC and Gateway CVE-2023-4966 信息泄露漏洞 – 1
漏洞标题 Citrix ADC and Gateway CVE-2023-4966 信息泄露漏洞 - 1 漏洞描述 Citrix ADC and Gateway CVE-2023-4966 信息泄露漏洞 - 1 日期: 2024-02-07 | 影响软件: Citrix ADC | PoC代码 暂无
CVE-2024-33610: Sharp Multifunction Printers – Cookie Exposure
漏洞标题 CVE-2024-33610: Sharp Multifunction Printers - Cookie Exposure 漏洞描述 It was observed that Sharp printers are vulnerable to a listing of session cookies without authenti...
CVE-2022-0928: Microweber < 1.2.12 - Stored Cross-Site Scripting
漏洞标题 CVE-2022-0928: Microweber < 1.2.12 - Stored Cross-Site Scripting 漏洞描述 Microweber prior to 1.2.12 contains a stored cross-site scripting vulnerability via the Type p...
CVE-2025-48954: Discourse OAuth Social Login – Cross-site Scripting
漏洞标题 CVE-2025-48954: Discourse OAuth Social Login - Cross-site Scripting 漏洞描述 Discourse versions prior to 3.5.0.beta6 contain a stored Cross-Site Scripting (XSS) vulnerabil...
CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting
漏洞标题 CVE-2023-2256: WordPress Product Addons & Fields for WooCommerce < 32.0.7 - Cross-Site Scripting 漏洞描述 The Product Addons & Fields for WooCommerce WordPress ...
Atlassian Jira未授权访问 (CVE-2020-14179)
漏洞标题 Atlassian Jira未授权访问 (CVE-2020-14179) 漏洞描述 该漏洞源于Jira Server and DataCenter允许远程、未经身份验证的攻击者通过/secure/QueryComponent!Default中的一个信息泄露漏洞...
CVE-2011-5265: Featurific For WordPress 1.6.2 – Cross-Site Scripting
漏洞标题 CVE-2011-5265: Featurific For WordPress 1.6.2 - Cross-Site Scripting 漏洞描述 A cross-site scripting vulnerability in cached_image.php in the Featurific For WordPress plug...
CVE-2015-3306: ProFTPd – Remote Code Execution
漏洞标题 CVE-2015-3306: ProFTPd - Remote Code Execution 漏洞描述 ProFTPD 1.3.5 contains a remote code execution vulnerability via the mod_copy module which allows remote attackers ...
CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection
漏洞标题 CVE-2022-0651: WordPress Plugin WP Statistics <= 13.1.5 - SQL Injection 漏洞描述 The WP Statistics WordPress plugin is vulnerable to SQL Injection due to insufficient e...
CVE-2018-10737: Nagios XI SQL Inject
漏洞标题 CVE-2018-10737: Nagios XI SQL Inject 漏洞描述 Nagios XI SQL Inject PoC代码
CVE-2022-29081: Zoho ManageEngine – Access Control Bypass
漏洞标题 CVE-2022-29081: Zoho ManageEngine - Access Control Bypass 漏洞描述 Zoho ManageEngine Access Manager Plus before 4302, Password Manager Pro before 12007, and PAM360 before ...
CVE-2014-2323: Lighttpd 1.4.34 SQL Injection and Path Traversal
漏洞标题 CVE-2014-2323: Lighttpd 1.4.34 SQL Injection and Path Traversal 漏洞描述 A SQL injection vulnerability in mod_mysql_vhost.c in lighttpd before 1.4.35 allows remote attacke...
Apache OFBiz CVE-2024-38856 未授权代码执行漏洞
漏洞标题 Apache OFBiz CVE-2024-38856 未授权代码执行漏洞 漏洞描述 Apache OFBiz存在未授权代码执行漏洞,该漏洞是由于ProgramExport接口对用户的权限校验不当导致的。 PoC代码 暂无
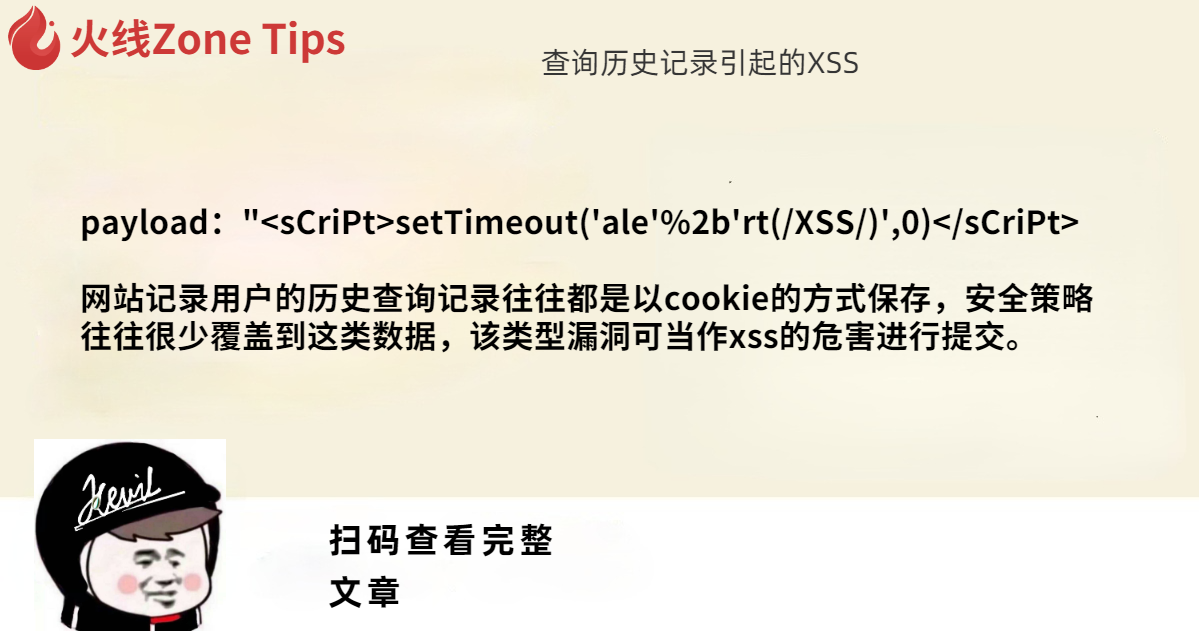
查询历史记录引起的XSS
payload:'<sCriPt>setTimeout('ale'%2b'rt(/XSS/)',0)</sCriPt> 网站记录用户的历史查询记录往往都是以cookie的方式保存,安全策略往往很少覆盖到这类数据,该类型漏洞可当作xss的...
Apache ActiveMQ CVE-2023-46604 远程代码执行 – 阶段1:漏洞利用尝试
漏洞标题 Apache ActiveMQ CVE-2023-46604 远程代码执行 - 阶段1:漏洞利用尝试 漏洞描述 Apache ActiveMQ存在远程代码执行漏洞。此漏洞是由于ActiveMQ对用户的输入反序列化后缺乏校验导致的。...

