





CVE-2018-19127: PHPCMS 2008 – Remote Code Execution via Template Injection
漏洞标题 CVE-2018-19127: PHPCMS 2008 - Remote Code Execution via Template Injection 漏洞描述 PHPCMS 2008 suffers from an unauthenticated RCE via template injection in type.php, whe...
Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改)
漏洞标题 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 漏洞描述 Atlassian Confluence CVE-2023-22515 权限提升漏洞 (阶段1: 属性修改) 日期: 2024-02-07 | 影响软件:...
CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting
漏洞标题 CVE-2019-16931: WordPress Visualizer <3.3.1 - Cross-Site Scripting 漏洞描述 WordPress Visualizer plugin before 3.3.1 contains a stored cross-site scripting vulnerabilit...
CVE-2024-28995: SolarWinds Serv-U – Directory Traversal
漏洞标题 CVE-2024-28995: SolarWinds Serv-U - Directory Traversal 漏洞描述 SolarWinds Serv-U was susceptible to a directory transversal vulnerability that would allow access to read...

Docker安装阿里云服务器和在虚拟机安装遇到的坑(问题小结)_docker
这篇文章主要介绍了Docker安装阿里云服务器和在虚拟机安装遇到的坑,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 Docker安装(阿里云服务器) Doc...
CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting
漏洞标题 CVE-2020-8512: IceWarp WebMail Server <=11.4.4.1 - Cross-Site Scripting 漏洞描述 IceWarp Webmail Server through 11.4.4.1 contains a cross-site scripting vulnerability i...
CVE-2023-5222: Viessmann Vitogate 300 – Hardcoded Password
漏洞标题 CVE-2023-5222: Viessmann Vitogate 300 - Hardcoded Password 漏洞描述 A critical vulnerability in Viessmann Vitogate 300 up to 2.1.3.0 allows attackers to authenticate using...
CVE-2022-36537: ZK Framework – Information Disclosure
漏洞标题 CVE-2022-36537: ZK Framework - Information Disclosure 漏洞描述 ZK Framework 9.6.1, 9.6.0.1, 9.5.1.3, 9.0.1.2 and 8.6.4.1 is susceptible to information disclosure. An attac...
CVE-2023-40000: LiteSpeed Cache <= 5.7 - Unauthenticated Stored XSS
漏洞标题 CVE-2023-40000: LiteSpeed Cache <= 5.7 - Unauthenticated Stored XSS 漏洞描述 Improper Neutralization of Input During Web Page Generation ('Cross-site Scripting...
CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...
CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access
漏洞标题 CVE-2023-1263: Coming Soon & Maintenance < 4.1.7 - Unauthenticated Post/Page Access 漏洞描述 The plugin does not restrict access to published and non protected post...
CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
CVE-2023-3578: DedeCMS 5.7.109 – Server-Side Request Forgery
漏洞标题 CVE-2023-3578: DedeCMS 5.7.109 - Server-Side Request Forgery 漏洞描述 Manipulation of the rssurl parameter in co_do.php leads to server-side request forgery in DedeCMS ver...
CVE-2022-23779: Zoho ManageEngine – Internal Hostname Disclosure
漏洞标题 CVE-2022-23779: Zoho ManageEngine - Internal Hostname Disclosure 漏洞描述 Zoho ManageEngine Desktop Central before 10.1.2137.8 exposes the installed server name to anyone....
docker 免root权限登陆的解决方案_docker
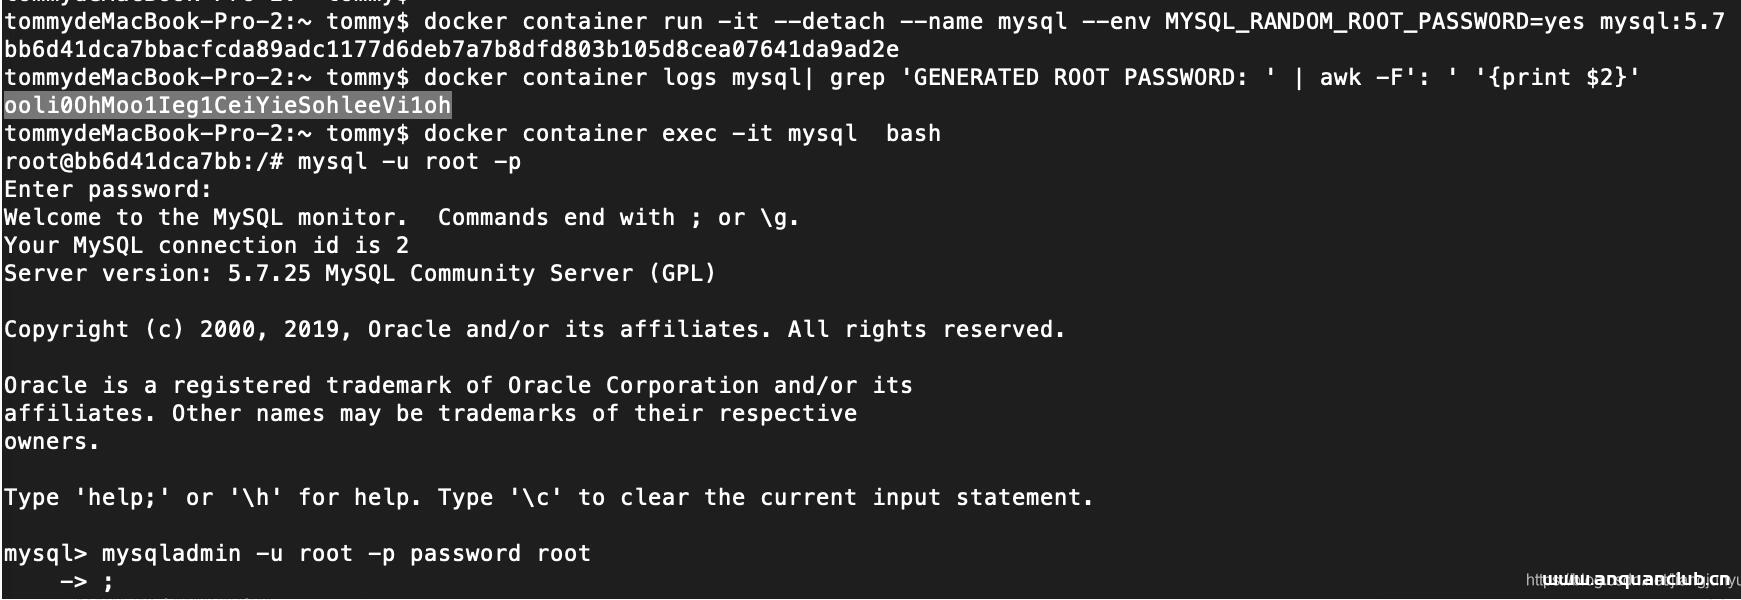
这篇文章主要介绍了docker 免root权限登陆的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 初次使用docker命令的时候会报权限问题 Got permission denied while t...
Appium Desktop CVE-2023-2479 命令注入漏洞
漏洞标题 Appium Desktop CVE-2023-2479 命令注入漏洞 漏洞描述 Appium Desktop CVE-2023-2479 命令注入漏洞 日期: 2024-02-07 | 影响软件: Appium Desktop | PoC代码 暂无

