





CVE-2025-32969: XWiki REST API Query – SQL Injection
漏洞标题 CVE-2025-32969: XWiki REST API Query - SQL Injection 漏洞描述 A SQL injection vulnerability exists in XWiki's REST API query endpoint. An unauthenticated attacker can...
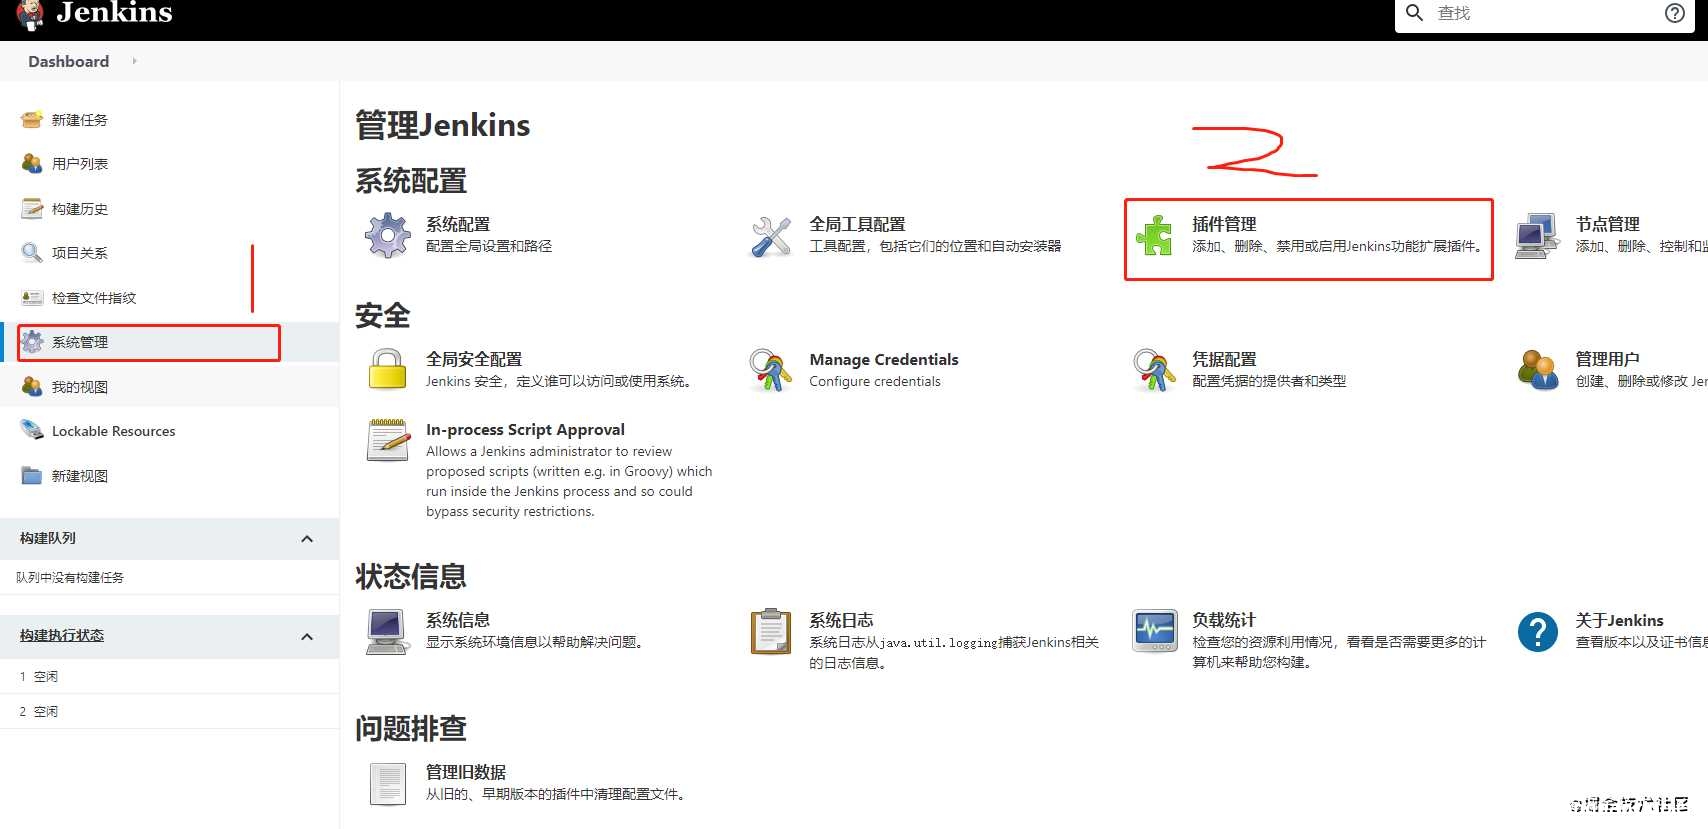
jenkins+gitlab+nginx部署前端应用实现_docker
在日常开发中,往往可能同时多个项目并行进行开发,本文介绍了jenkins+gitlab+nginx部署前端应用实现,感兴趣的可以了解一下 目录相关依赖安装 docker docker安装jenkinsdocker 安装 nginx 小结...
CVE-2023-32243: WordPress Elementor Lite 5.7.1 – Arbitrary Password Reset
漏洞标题 CVE-2023-32243: WordPress Elementor Lite 5.7.1 - Arbitrary Password Reset 漏洞描述 Improper Authentication vulnerability in WPDeveloper Essential Addons for Elementor allo...
CVE-2023-43323: mooSocial 3.1.8 – External Service Interaction
漏洞标题 CVE-2023-43323: mooSocial 3.1.8 - External Service Interaction 漏洞描述 mooSocial 3.1.8 is vulnerable to external service interaction via multiple parameters in the post f...
CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection
漏洞标题 CVE-2022-1768: WordPress RSVPMaker <=9.3.2 - SQL Injection 漏洞描述 WordPress RSVPMaker plugin through 9.3.2 contains a SQL injection vulnerability due to insufficient ...
Belkin N150 路径遍历(CVE-2014-2962)
漏洞标题 Belkin N150 路径遍历(CVE-2014-2962) 漏洞描述 固件版本低于1.00.08的Belkin N150 F9K1009 v1路由器上的webproccgi模块中存在路径遍历漏洞,远程攻击者可借助getpage参数中的完整路径...
CVE-2019-25213: WordPress Advanced Access Manager – Path Traversal
漏洞标题 CVE-2019-25213: WordPress Advanced Access Manager - Path Traversal 漏洞描述 The Advanced Access Manager plugin for WordPress is vulnerable to Unauthenticated Arbitrary Fil...
CVE-2024-13161: Ivanti EPM – Credential Coercion Vulnerability in GetHashForSingleFile
漏洞标题 CVE-2024-13161: Ivanti EPM - Credential Coercion Vulnerability in GetHashForSingleFile 漏洞描述 A vulnerability in Ivanti Endpoint Manager (EPM) allows an unauthenticated ...

CVE-2021-29505: XStream <1.4.17 - Remote Code Execution
漏洞标题 CVE-2021-29505: XStream <1.4.17 - Remote Code Execution 漏洞描述 XStream before 1.4.17 is susceptible to remote code execution. An attacker can execute commands of the ...
CVE-2021-46005: Sourcecodester Car Rental Management System 1.0 – Stored Cross-Site Scripting
漏洞标题 CVE-2021-46005: Sourcecodester Car Rental Management System 1.0 - Stored Cross-Site Scripting 漏洞描述 Sourcecodester Car Rental Management System 1.0 is vulnerable to cro...
CVE-2025-4302: Stop User Enumeration WordPress plugin – Authentication Bypass
漏洞标题 CVE-2025-4302: Stop User Enumeration WordPress plugin - Authentication Bypass 漏洞描述 Stop User Enumeration WordPress plugin < 1.7.3 contains an authentication bypass ...
docker compose部署主从复制的实现_docker
本文记录了通过 docker compose 搭建一主双从的 Redis 服务。文中通过示例代码介绍的非常详细,具有一定的参考价值,感兴趣的小伙伴们可以参考一下 目录配置解析服务搭建目录结构Compose File实...
CVE-2006-2842: Squirrelmail <=1.4.6 - Local File Inclusion
漏洞标题 CVE-2006-2842: Squirrelmail <=1.4.6 - Local File Inclusion 漏洞描述 SquirrelMail 1.4.6 and earlier versions are susceptible to a PHP local file inclusion vulnerability ...
CVE-2006-2173: FileZilla FTP Server 2.2.22 – Buffer Overflow
漏洞标题 CVE-2006-2173: FileZilla FTP Server 2.2.22 - Buffer Overflow 漏洞描述 FileZilla FTP Server version 2.2.22 contains a buffer overflow vulnerability that allows remote authe...
CVE-2019-13392: MindPalette NateMail 3.0.15 – Cross-Site Scripting
漏洞标题 CVE-2019-13392: MindPalette NateMail 3.0.15 - Cross-Site Scripting 漏洞描述 MindPalette NateMail 3.0.15 is susceptible to reflected cross-site scripting which could allows...

