





信息收集之快速提取SSL证书里的域名
信息收集之快速提取SSL证书里的域名 echo '唯品会(原Vipshop.com)特卖会:品牌特卖_确保正品_确保低价_货到付款' | httpx -tls-probe -json -silent | jq .tls.dns_names #安全小天地Zone Tip...

CVE-2020-5515: Gila CMS 1.11.8 SQL Injection.
漏洞标题 CVE-2020-5515: Gila CMS 1.11.8 SQL Injection. 漏洞描述 Gila CMS 1.11.8 SQL Injection. fofa: "Gila CMS" PoC代码
CVE-2010-1429: Red Hat JBoss Enterprise Application Platform – Sensitive Information Disclosure
漏洞标题 CVE-2010-1429: Red Hat JBoss Enterprise Application Platform - Sensitive Information Disclosure 漏洞描述 Red Hat JBoss Enterprise Application Platform 4.2 before 4.2.0.CP0...
CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery
漏洞标题 CVE-2018-1000600: Jenkins GitHub Plugin <=1.29.1 - Server-Side Request Forgery 漏洞描述 Jenkins GitHub Plugin 1.29.1 and earlier is susceptible to server-side request f...
CVE-2025-32969: XWiki REST API Query – SQL Injection
漏洞标题 CVE-2025-32969: XWiki REST API Query - SQL Injection 漏洞描述 A SQL injection vulnerability exists in XWiki's REST API query endpoint. An unauthenticated attacker can...
CVE-2025-55182: React Server Components – Remote Code Execution
漏洞标题 CVE-2025-55182: React Server Components - Remote Code Execution 漏洞描述 React Server Components 19.0.0, 19.1.0, 19.1.1, and 19.2.0 including react-server-dom-parcel, reac...
CVE-2024-0593: WordPress Simple Job Board – Unauthorized Data Access
漏洞标题 CVE-2024-0593: WordPress Simple Job Board - Unauthorized Data Access 漏洞描述 The Simple Job Board plugin for WordPress is vulnerable to unauthorized data access due to in...
CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization
漏洞标题 CVE-2022-36883: Jenkins Git <=4.11.3 - Missing Authorization 漏洞描述 Jenkins Git plugin through 4.11.3 contains a missing authorization check. An attacker can trigger ...
CVE-2022-29303: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2022-29303: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability via conf_mail.php...
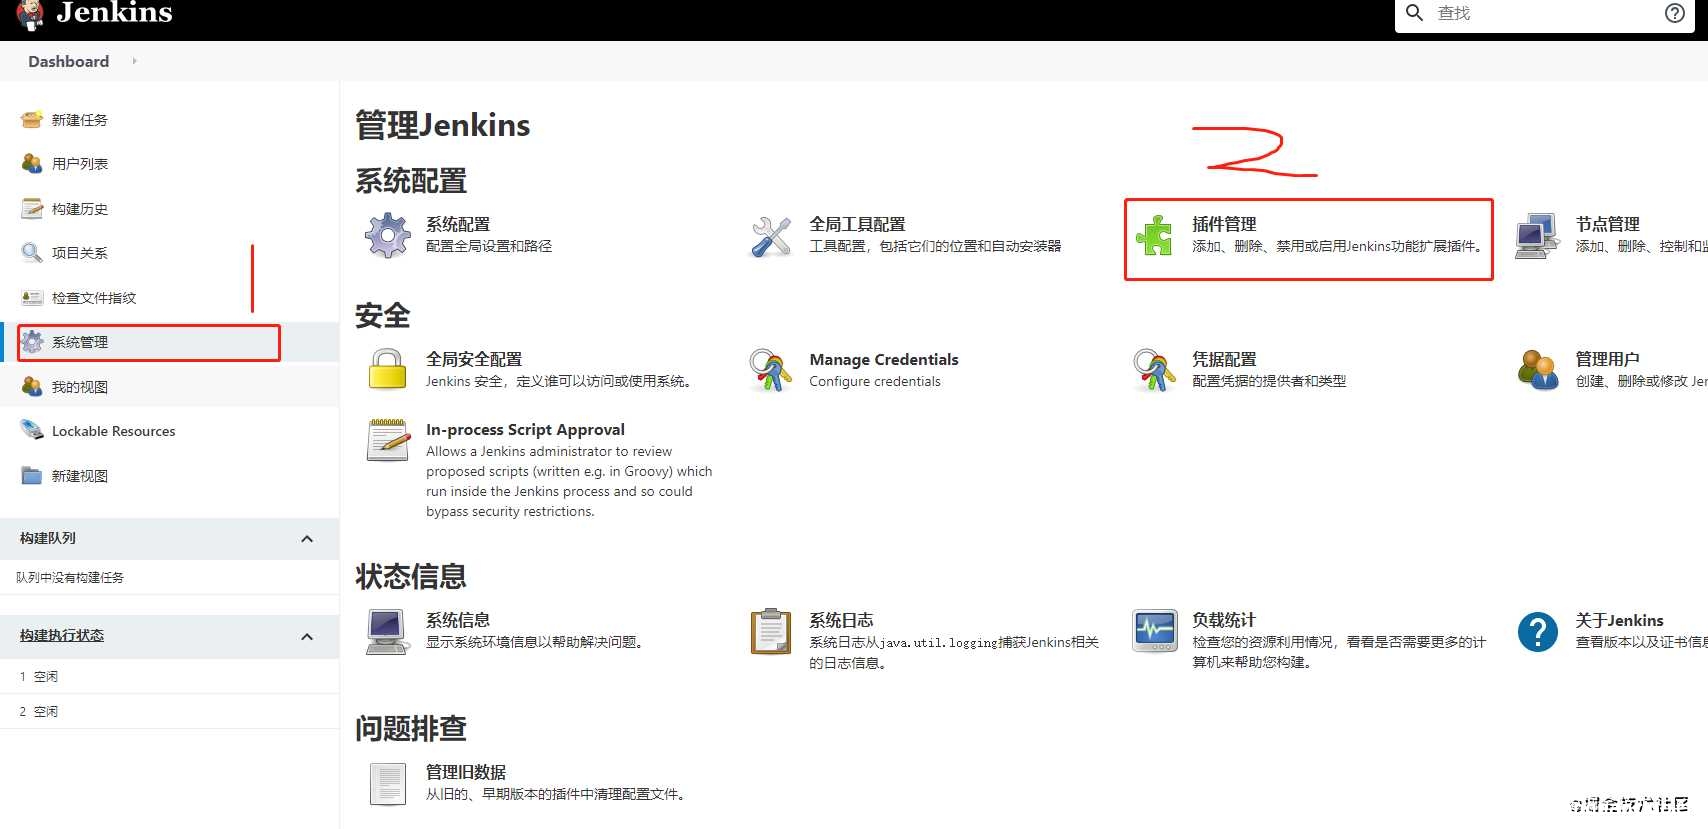
jenkins+gitlab+nginx部署前端应用实现_docker
在日常开发中,往往可能同时多个项目并行进行开发,本文介绍了jenkins+gitlab+nginx部署前端应用实现,感兴趣的可以了解一下 目录相关依赖安装 docker docker安装jenkinsdocker 安装 nginx 小结...
CVE-2023-43323: mooSocial 3.1.8 – External Service Interaction
漏洞标题 CVE-2023-43323: mooSocial 3.1.8 - External Service Interaction 漏洞描述 mooSocial 3.1.8 is vulnerable to external service interaction via multiple parameters in the post f...
CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure
漏洞标题 CVE-2022-0140: WordPress Visual Form Builder <3.0.8 - Information Disclosure 漏洞描述 WordPress Visual Form Builder plugin before 3.0.8 contains a information disclosur...
CVE-2019-25213: WordPress Advanced Access Manager – Path Traversal
漏洞标题 CVE-2019-25213: WordPress Advanced Access Manager - Path Traversal 漏洞描述 The Advanced Access Manager plugin for WordPress is vulnerable to Unauthenticated Arbitrary Fil...
CVE-2024-13161: Ivanti EPM – Credential Coercion Vulnerability in GetHashForSingleFile
漏洞标题 CVE-2024-13161: Ivanti EPM - Credential Coercion Vulnerability in GetHashForSingleFile 漏洞描述 A vulnerability in Ivanti Endpoint Manager (EPM) allows an unauthenticated ...

CVE-2022-29303: SolarView Compact 6.00 – OS Command Injection
漏洞标题 CVE-2022-29303: SolarView Compact 6.00 - OS Command Injection 漏洞描述 SolarView Compact 6.00 was discovered to contain a command injection vulnerability via conf_mail.php...

