






CVE-2024-24328: TotoLink Router setMacFilterRules – Command Injection
漏洞标题 CVE-2024-24328: TotoLink Router setMacFilterRules - Command Injection 漏洞描述 TOTOLINK A3300R V17.0.0cu.557_B20221024 was discovered to contain a command injection vulner...
CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI
漏洞标题 CVE-2025-53833: LaRecipe < 2.8.1 Remote Code Execution via SSTI 漏洞描述 LaRecipe is an application that allows users to create documentation with Markdown inside a Lar...
CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T – Command Injection
漏洞标题 CVE-2024-34257: TOTOLINK EX1800T TOTOLINK EX1800T - Command Injection 漏洞描述 TOTOLINK EX1800T V9.1.0cu.2112_B20220316 has a vulnerability in the apcliEncrypType paramete...
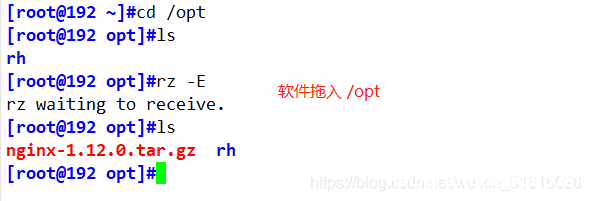
Nginx+Tomcat实现负载均衡、动静分离的原理解析_nginx
这篇文章主要介绍了Nginx+Tomcat实现负载均衡、动静分离的原理解析,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 一、Nginx 负载均衡实现原理 1...

Docker容器没有权限写入宿主机目录的解决方案_docker
这篇文章主要介绍了Docker容器没有权限写入宿主机目录的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 在应用docker容器的时候,更多的时候我们会把宿主机的目录...
CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution
漏洞标题 CVE-2023-38646: Metabase < 0.46.6.1 - Remote Code Execution 漏洞描述 Metabase open source before 0.46.6.1 and Metabase Enterprise before 1.46.6.1 allow attackers to exe...
匿名者泄露雀巢10GB敏感数据,作为其仍在俄罗斯运营的惩罚
3月22日,匿名者黑客组织在推特账户上发布了瑞士饮品和食品巨头雀巢公司的一份数据库,约有10GB敏感数据泄露,包括公司电子邮件、密码,以及与商业客户相关的数据。同时,匿名者黑客组织还呼吁...
CVE-2023-46574: TOTOLINK A3700R – Command Injection
漏洞标题 CVE-2023-46574: TOTOLINK A3700R - Command Injection 漏洞描述 An issue in TOTOLINK A3700R v.9.1.2u.6165_20211012 allows a remote attacker to execute arbitrary code via the ...
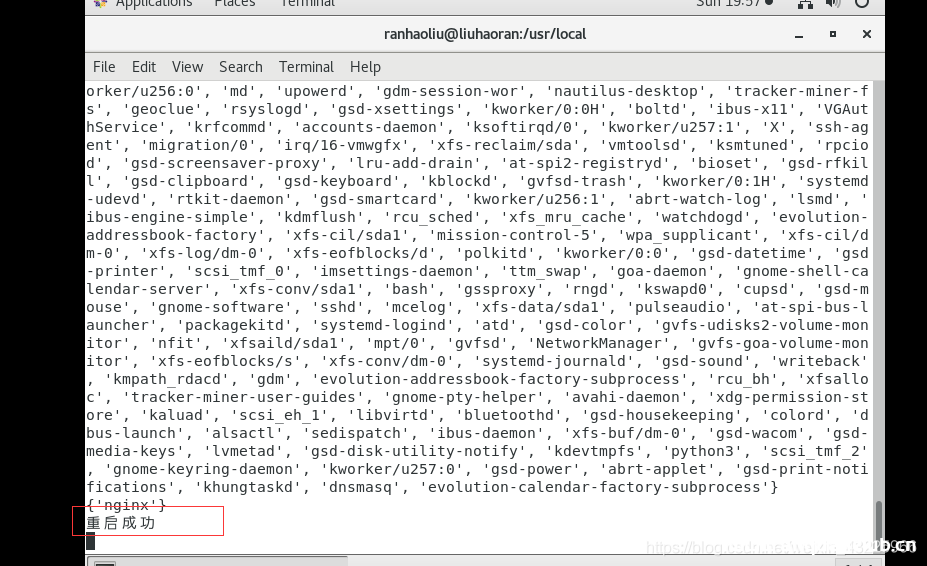
linux服务监控及运维_Linux
本文通过详细介绍安装psutil包到查找操作系统所有服务进行ID,提取监控等内容,接下来我们大家一起来学习吧 目录一, 安装psutil 包二,找到操作系统中所有的服务的name和pid三,找到需要监控但没...
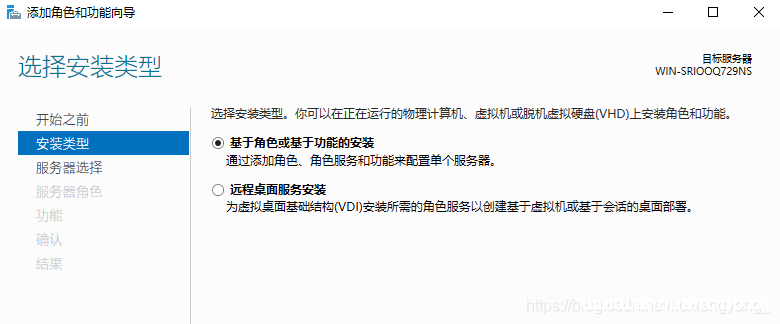
Windows Server 2016远程桌面服务配置和授权激活(2个用户)_win服务器
Server 2016默认远程桌面连接数是2个用户,如果多余两个用户进行远程桌面连接时,系统就会提示超过连接数,可以通过添加远程桌面授权解决 Server 2016默认远程桌面连接数是2个用户,如果多余两...
CVE-2024-24131: SuperWebMailer 9.31.0.01799 – Cross-Site Scripting
漏洞标题 CVE-2024-24131: SuperWebMailer 9.31.0.01799 - Cross-Site Scripting 漏洞描述 SuperWebMailer v9.31.0.01799 was discovered to contain a reflected cross-site scripting (XSS) v...
CVE-2019-20210: WordPress CTHthemes – Cross-Site Scripting
漏洞标题 CVE-2019-20210: WordPress CTHthemes - Cross-Site Scripting 漏洞描述 WordPress CTHthemes CityBook before 2.3.4, TownHub before 1.0.6, and EasyBook before 1.2.2 themes conta...
CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS
漏洞标题 CVE-2015-8350: WordPress Calls to Action <=2.4.3 - Authenticated Reflected XSS 漏洞描述 Calls to Action plugin before 2.5.1 for WordPress contains stored XSS caused by ...
CVE-2023-0552: WordPress Pie Register <3.8.2.3 - Open Redirect
漏洞标题 CVE-2023-0552: WordPress Pie Register <3.8.2.3 - Open Redirect 漏洞描述 WordPress Pie Register plugin before 3.8.2.3 contains an open redirect vulnerability. The plugin...
CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access
漏洞标题 CVE-2022-4140: WordPress Welcart e-Commerce <2.8.5 - Arbitrary File Access 漏洞描述 WordPress Welcart e-Commerce plugin before 2.8.5 is susceptible to arbitrary file ac...
CVE-2018-8823: PrestaShop Responsive Mega Menu Module – Remote Code Execution
漏洞标题 CVE-2018-8823: PrestaShop Responsive Mega Menu Module - Remote Code Execution 漏洞描述 The 'Responsive Mega Menu' module for PrestaShop is prone to a remote code...

