





CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection
漏洞标题 CVE-2024-43917: WordPress TI WooCommerce Wishlist Plugin <= 2.8.2 - SQL Injection 漏洞描述 In the latest version (2.8.2 as of writing the article) and below, the plugin...
CVE-2023-3578: DedeCMS 5.7.109 – Server-Side Request Forgery
漏洞标题 CVE-2023-3578: DedeCMS 5.7.109 - Server-Side Request Forgery 漏洞描述 Manipulation of the rssurl parameter in co_do.php leads to server-side request forgery in DedeCMS ver...
CVE-2022-23779: Zoho ManageEngine – Internal Hostname Disclosure
漏洞标题 CVE-2022-23779: Zoho ManageEngine - Internal Hostname Disclosure 漏洞描述 Zoho ManageEngine Desktop Central before 10.1.2137.8 exposes the installed server name to anyone....
CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting
漏洞标题 CVE-2022-28290: WordPress Country Selector <1.6.6 - Cross-Site Scripting 漏洞描述 WordPress Country Selector plugin prior to 1.6.6 contains a cross-site scripting vulne...
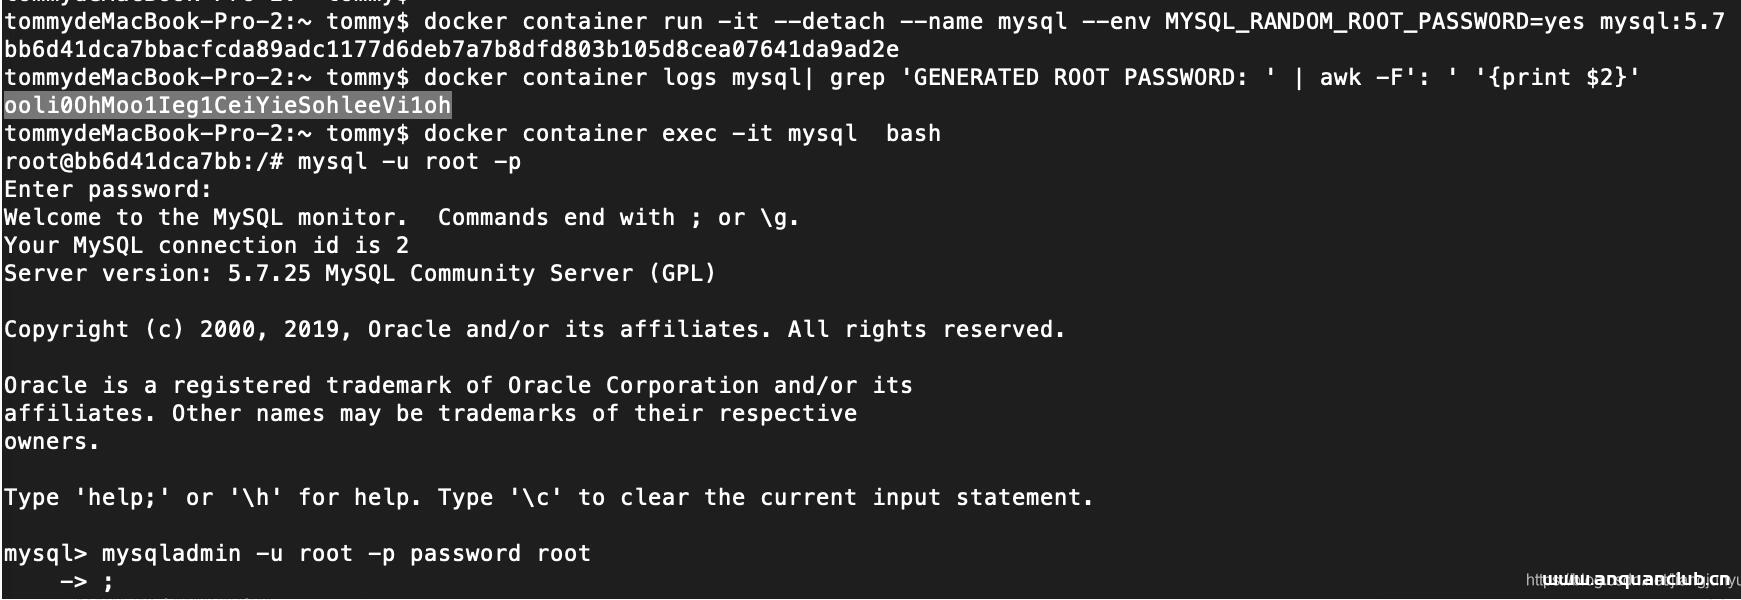
docker 免root权限登陆的解决方案_docker
这篇文章主要介绍了docker 免root权限登陆的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 初次使用docker命令的时候会报权限问题 Got permission denied while t...
Appium Desktop CVE-2023-2479 命令注入漏洞
漏洞标题 Appium Desktop CVE-2023-2479 命令注入漏洞 漏洞描述 Appium Desktop CVE-2023-2479 命令注入漏洞 日期: 2024-02-07 | 影响软件: Appium Desktop | PoC代码 暂无
CVE-2022-1221: WordPress Gwyn’s Imagemap Selector <=0.3.3 - Cross-Site Scripting
漏洞标题 CVE-2022-1221: WordPress Gwyn's Imagemap Selector <=0.3.3 - Cross-Site Scripting 漏洞描述 Wordpress Gwyn's Imagemap Selector plugin 0.3.3 and prior contains a...
CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution
漏洞标题 CVE-2025-34085: WordPress Simple File List <=4.2.2 - Remote Code Execution 漏洞描述 An unrestricted file upload vulnerability in the WordPress Simple File List plugin b...
CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal
漏洞标题 CVE-2023-6266: WordPress Backup Migration <= 1.3.6 - Path Traversal 漏洞描述 WordPress Backup Migration plugin versions up to 1.3.6 contain a path traversal and file va...
CVE-2022-28365: Reprise License Manager 14.2 – Information Disclosure
漏洞标题 CVE-2022-28365: Reprise License Manager 14.2 - Information Disclosure 漏洞描述 Reprise License Manager 14.2 is susceptible to information disclosure via a GET request to /...
CVE-2021-24442: WordPress Polls Widget < 1.5.3 - SQL Injection
漏洞标题 CVE-2021-24442: Wordpress Polls Widget < 1.5.3 - SQL Injection 漏洞描述 The Poll, Survey, Questionnaire and Voting system WordPress plugin before 1.5.3 did not sanitise...
CVE-2022-22965: Spring – Remote Code Execution
漏洞标题 CVE-2022-22965: Spring - Remote Code Execution 漏洞描述 Spring MVC and Spring WebFlux applications running on Java Development Kit 9+ are susceptible to remote code execut...
(CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞
漏洞标题 (CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞 漏洞描述 (CVE-2025-27817) Apache Kafka Client任意文件读取和SSRF漏洞 PoC代码 暂无
CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS)
漏洞标题 CVE-2023-1496: Imgproxy < 3.14.0 - Cross-site Scripting (XSS) 漏洞描述 Cross-site Scripting (XSS) - Reflected in GitHub repository imgproxy/imgproxy prior to 3.14.0. Po...
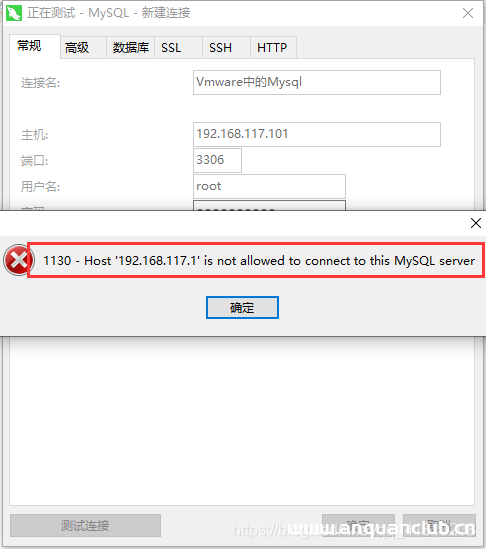
解决Navicat无法连接 VMware中Centos系统中的 MySQL服务器的问题_VMware
这篇文章主要介绍了解决Navicat无法连接 VMware中Centos系统中的 MySQL服务器的问题,本文通过图文并茂的形式给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以...
CVE-2022-21371: Oracle WebLogic Server Local File Inclusion
漏洞标题 CVE-2022-21371: Oracle WebLogic Server Local File Inclusion 漏洞描述 An easily exploitable local file inclusion vulnerability allows unauthenticated attackers with network...

