





CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery
漏洞标题 CVE-2022-45835: WordPress PhonePe Payment Solutions <=1.0.15 - Server-Side Request Forgery 漏洞描述 WordPress PhonePe Payment Solutions plugin through 1.0.15 is suscept...
CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection
漏洞标题 CVE-2022-1013: WordPress Personal Dictionary <1.3.4 - Blind SQL Injection 漏洞描述 WordPress Personal Dictionary plugin before 1.3.4 contains a blind SQL injection vuln...
CVE-2023-25346: ChurchCRM 4.5.3 – Cross-Site Scripting
漏洞标题 CVE-2023-25346: ChurchCRM 4.5.3 - Cross-Site Scripting 漏洞描述 A reflected cross-site scripting (XSS) vulnerability in ChurchCRM 4.5.3 allows remote attackers to inject a...
CVE-2023-4174: mooSocial 3.1.6 – Reflected Cross Site Scripting
漏洞标题 CVE-2023-4174: mooSocial 3.1.6 - Reflected Cross Site Scripting 漏洞描述 A vulnerability has been found in mooSocial mooStore 3.1.6 and classified as problematic. Affected...
CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting
漏洞标题 CVE-2018-19287: WordPress Ninja Forms <3.3.18 - Cross-Site Scripting 漏洞描述 WordPress Ninja Forms plugin before 3.3.18 contains a cross-site scripting vulnerability. ...
CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected)
漏洞标题 CVE-2025-6174: WordPress Qwizcards < 3.95 - Cross-Site Scripting (Reflected) 漏洞描述 The WordPress Qwizcards plugin before version 3.95 does not sanitise and escape th...
CVE-2025-51502: Microweber CMS 2.0 – Reflected XSS in Admin Page Creation
漏洞标题 CVE-2025-51502: Microweber CMS 2.0 - Reflected XSS in Admin Page Creation 漏洞描述 Reflected Cross-Site Scripting (XSS) exists in Microweber CMS 2.0 through the layout par...
CVE-2023-3848: MooDating 1.2 – Cross-site scripting
漏洞标题 CVE-2023-3848: MooDating 1.2 - Cross-site scripting 漏洞描述 A vulnerability, which was classified as problematic, has been found in mooSocial mooDating 1.2. This issue af...

Navicat 连接服务器端中的docker数据库的方法_docker
这篇文章主要介绍了Navicat 连接服务器端中的docker数据库,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 启动docekr中mysql 容器 使用命令: do...
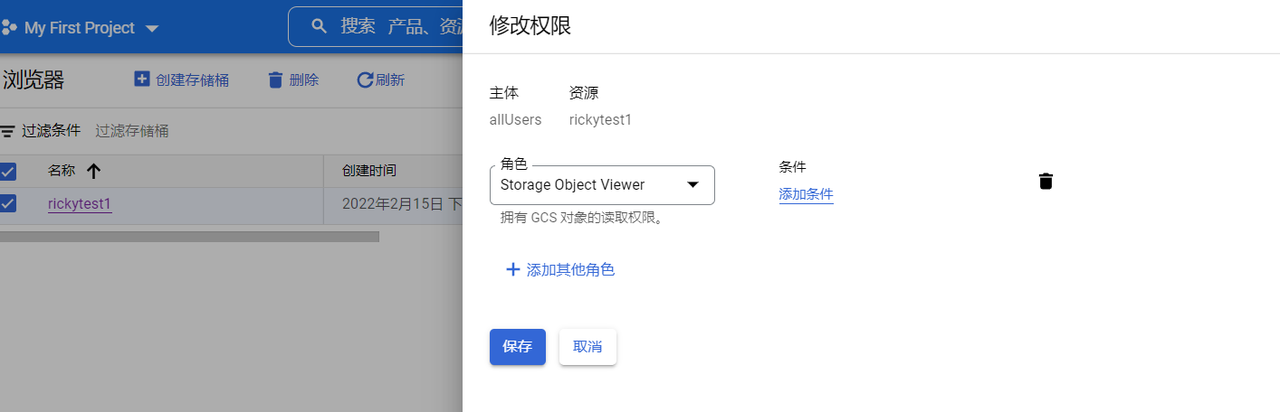
谷歌云 对象存储攻防
本文主要介绍谷歌云对象存储攻防的方式 1、存储桶配置错误-公开访问 当创建的存储桶配置了allUsers拥有GCS对象的读取权限时,该存储桶可以被任何用户公开访问 2、Bucket爆破 当不存在时访问会提...

docker中修改mysql最大连接数及配置文件的实现_docker
这篇文章主要介绍了docker中修改mysql最大连接数及配置文件的实现,文中通过示例代码介绍的非常详细,对大家的学习或者工作具有一定的参考学习价值,需要的朋友们下面随着小编来一起学习学习吧 ...
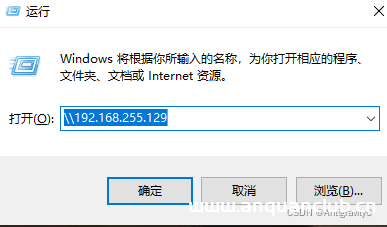
linux系统文件共享samba配置教程_Linux
目录卸载及安装 samba新建共享路径及权限设置编辑samba 配置文件重启samba服务windows 打开共享文件夹卸载及安装 samba sudo apt-get purge samba samba-* sudo apt-get update sudo apt-get in...
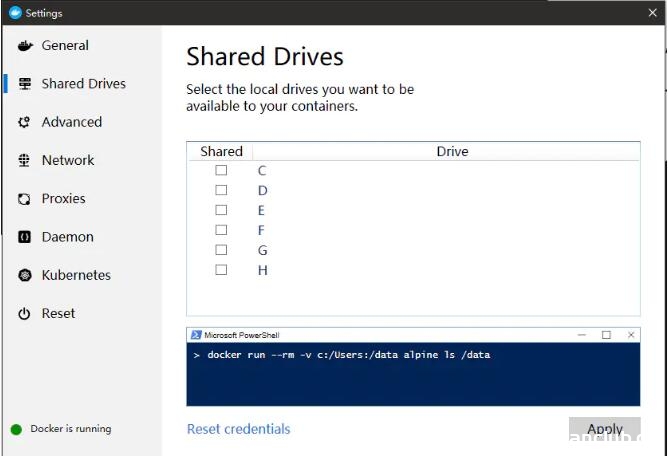
docker windows10 共享目录挂载失败的解决方案_docker
这篇文章主要介绍了docker windows10 共享目录挂载失败的解决方案,具有很好的参考价值,希望对大家有所帮助。一起跟随小编过来看看吧 起因 在执行docker脚本的时候,出现不能创建容器的错误。 ...

针对HTTP的隐藏攻击面分析
英文版:http://portswigger.net/research/cracking-the-lens-targeting-https-hidden-attack-surface 中文版: 针对HTTP的隐藏攻击面分析(上)http://www.anquanke.com/post/id/86578 针对HTT...
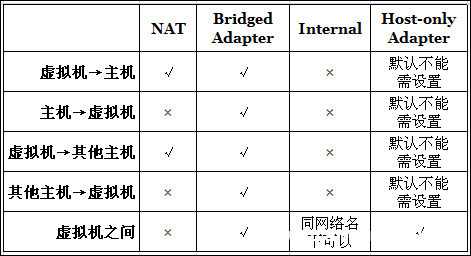
virtualbox centos7 nat+host-only方式联网踩坑总结_VirtualBox
最近公司需要配置服务器,要求centos虚拟机可以yum install、docker拉互联网镜像,因此需要访问互联网。那么本文就介绍一下virtualbox centos7 nat+host-only方式联网踩坑总结,感兴趣的可以了...
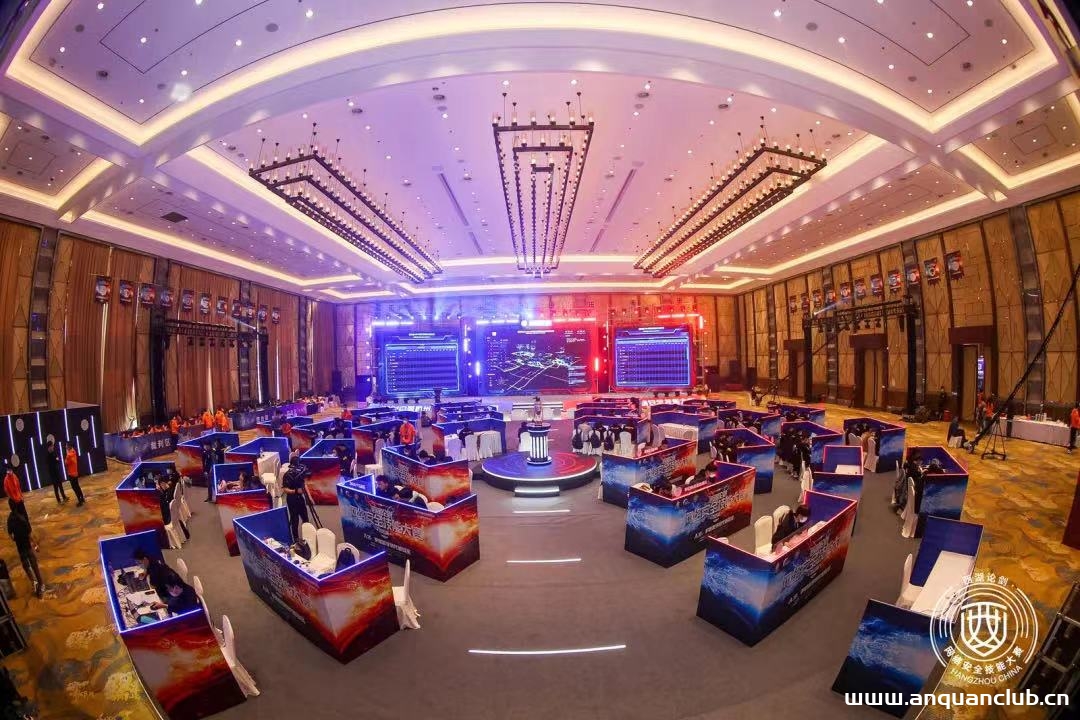
“最强王者”诞生 西湖论剑·第五届中国杭州网络安全技能大赛圆满落幕
随着最终比赛成绩的全部出炉,3月12日下午3点,西湖论剑·第五届中国杭州网络安全技能大赛决赛进入最高潮的颁奖典礼环节,各个奖项尘埃落定,大赛圆满落幕。 当天参加颁奖典礼的领导有杭州...

