





CVE-2020-8191: Citrix ADC/Gateway – Cross-Site Scripting
漏洞标题 CVE-2020-8191: Citrix ADC/Gateway - Cross-Site Scripting 漏洞描述 Citrix ADC and Citrix Gateway versions before 13.0-58.30, 12.1-57.18, 12.0-63.21, 11.1-64.14 and 10.5-70....
CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting
漏洞标题 CVE-2022-0599: WordPress Mapping Multiple URLs Redirect Same Page <=5.8 - Cross-Site Scripting 漏洞描述 WordPress Mapping Multiple URLs Redirect Same Page plugin 5.8 an...
CVE-2022-44356: WAVLINK Quantum D4G (WL-WN531G3) – Information Disclosure
漏洞标题 CVE-2022-44356: WAVLINK Quantum D4G (WL-WN531G3) - Information Disclosure 漏洞描述 WAVLINK Quantum D4G (WL-WN531G3) running firmware versions M31G3.V5030.201204 and M31G3....
CVE-2024-2771: Contact Form Plugin by Fluent Forms < 5.1.17 - Unauthenticated Limited Privilege Escalation
漏洞标题 CVE-2024-2771: Contact Form Plugin by Fluent Forms < 5.1.17 - Unauthenticated Limited Privilege Escalation 漏洞描述 The plugin is vulnerable to privilege escalation due...
CVE-2021-22175: GitLab CI Lint API – Server-Side Request Forgery
漏洞标题 CVE-2021-22175: GitLab CI Lint API - Server-Side Request Forgery 漏洞描述 GitLab 10.5 and later contain a server-side request forgery caused by insecure handling of webhoo...
CVE-2004-0519: SquirrelMail 1.4.x – Folder Name Cross-Site Scripting
漏洞标题 CVE-2004-0519: SquirrelMail 1.4.x - Folder Name Cross-Site Scripting 漏洞描述 Multiple cross-site scripting (XSS) vulnerabilities in SquirrelMail 1.4.2 allow remote attack...
CVE-2002-1131: SquirrelMail 1.2.6/1.2.7 – Cross-Site Scripting
漏洞标题 CVE-2002-1131: SquirrelMail 1.2.6/1.2.7 - Cross-Site Scripting 漏洞描述 The Virtual Keyboard plugin for SquirrelMail 1.2.6/1.2.7 is prone to a cross-site scripting vulnera...
CVE-2020-15500: TileServer GL <=3.0.0 - Cross-Site Scripting
漏洞标题 CVE-2020-15500: TileServer GL <=3.0.0 - Cross-Site Scripting 漏洞描述 TileServer GL through 3.0.0 is vulnerable to reflected cross-site scripting via server.js because ...
CVE-2024-47533: Cobbler ‘XML-RPC’ – Authentication Bypass
漏洞标题 CVE-2024-47533: Cobbler 'XML-RPC' - Authentication Bypass 漏洞描述 Cobbler, a Linux installation server that allows for rapid setup of network installation envir...
CVE-2017-1000029: Oracle GlassFish Server Open Source Edition 3.0.1 – Local File Inclusion
漏洞标题 CVE-2017-1000029: Oracle GlassFish Server Open Source Edition 3.0.1 - Local File Inclusion 漏洞描述 Oracle GlassFish Server Open Source Edition 3.0.1 (build 22) is vulnera...
CVE-2014-4210: Oracle Weblogic – Server-Side Request Forgery
漏洞标题 CVE-2014-4210: Oracle Weblogic - Server-Side Request Forgery 漏洞描述 An unspecified vulnerability in the Oracle WebLogic Server component in Oracle Fusion Middleware 10.0...
CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting
漏洞标题 CVE-2023-30777: Advanced Custom Fields < 6.1.6 - Cross-Site Scripting 漏洞描述 Advanced Custom Fields beofre 6.1.6 is susceptible to cross-site scripting via the post_s...
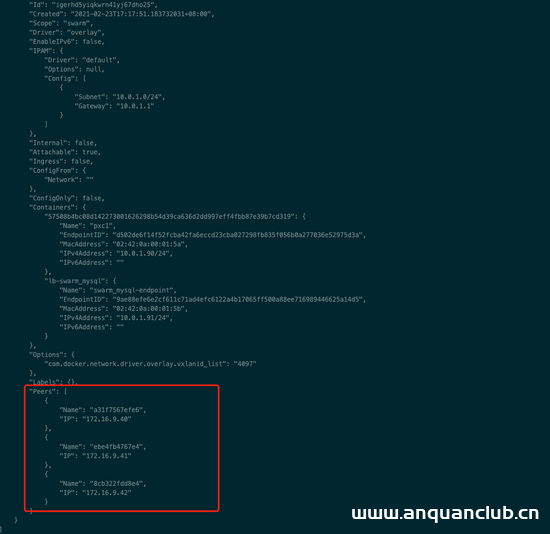
docker安装pxc集群的详细教程_docker
这篇文章主要介绍了docker安装pxc集群的详细教程,本文给大家介绍的非常详细,对大家的学习或工作具有一定的参考借鉴价值,需要的朋友可以参考下 目录前言前期准备创建目录创建custom.cnf创建cer...
CVE-2019-6715: W3 Total Cache 0.9.2.6-0.9.3 – Unauthenticated File Read / Directory Traversal
漏洞标题 CVE-2019-6715: W3 Total Cache 0.9.2.6-0.9.3 - Unauthenticated File Read / Directory Traversal 漏洞描述 WordPress plugin W3 Total Cache before version 0.9.4 allows remote a...
Artica Pandora FMS未授权访问(CVE-2020-8497)
漏洞标题 Artica Pandora FMS未授权访问(CVE-2020-8497) 漏洞描述 Artica Pandora FMS是西班牙Artica公司的一套监控系统,在 Artica Pandora FMS 到 7.42中,未经身份验证的攻击者可以读取聊天...
CVE-2014-4210: Oracle Weblogic – Server-Side Request Forgery
漏洞标题 CVE-2014-4210: Oracle Weblogic - Server-Side Request Forgery 漏洞描述 An unspecified vulnerability in the Oracle WebLogic Server component in Oracle Fusion Middleware 10.0...

